

Notika web pārlūkprogrammas Firefox 133 izlaišana un tika izveidoti iepriekšējo izlaidumu atjauninājumi ar ilgstošu atbalstu — 115.18.0 un 128.5.0. Beta testēšanai ir pārcelta Firefox 134 filiāle, kuras izlaišana plānota 7. janvārī.
Galvenās jaunas iespējas Firefox 133:
- Uzlabotajā aizsardzības režīmā (strict) pret izsekošanu (ETP, Enhanced Tracking Protection) ir iekļauta aizsardzība pret izsekošanu, izmantojot novirzīšanas metodes (Bounce Tracking Protection). Bounce Tracking Protection mehānisms ļauj identificēt aktivitāti, kas ir specifiska izsekošanai caur novirzījumiem, un regulāri notīrīt sīkdatnes un lokāli saglabātos datus, kuri tiek izmantoti izsekošanai. Atšķirībā no iepriekš pieejamā „Cookie Purging” režīma, notīrīšana tiek veikta nevis balstoties uz zināmo izsekotāju saraksta, bet gan izmantojot heuristiku, lai identificētu jaunus izsekotājus, analizējot uzvedību pēc novirzījuma.
Izsekošanas metode, kas balstīta uz novirzījumiem, ir tāda, ka izsekotāja kods vispirms novirza lietotāju uz savu vietni, un no tās tad tiek pārsūtīts uz mērķa lapu, ļaujot izsekotājam saglabāt sīkdatnes un datus lokālajā krātuvē attiecībā uz savu vietni. Datu saglabāšana pēc pārejas uz citu vietni ļauj apiet iepriekš ieviestos pārlūkprogrammas metodus, lai bloķētu krustsaites operācijas — jo starp lapas atvēršana notiek ārpus cita vietnes konteksta, šādā lapā var bez ierobežojumiem uzstādīt izsekošanas sīkdatnes.
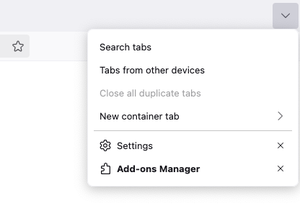
- Atvērtu cilņu saraksta izvēlnē, kas pieejama, nospiežot pogu augšējā labajā stūrī, ir pievienots elements, lai parādītu sānu joslā cilņu sarakstu no pārlūkprogrammām, kas atvērtas citās ierīcēs un pievienotas pašreizējai Mozilla kontam.

- Palielināts vietņu skaits, kurām darbojas automātiskās video skatīšanās turpināšanas funkcija peldošajā logā (attēls attēlā režīmā), pēc pārejas no cilnes, kurā tiek rādīts video, uz citu cilni.
- Ja ir informācija par laiku serveri, tiek veikta „expire” atribūta vērtības korekcija, ņemot vērā atšķirību starp vietējo laiku un laiku serverī. Ja laiks vietējā sistēmā ir iestatīts nākotnē, tad sīkdatnes joprojām tiek uzskatītas par derīgām laikā. serveris.
- Windows platformas versijās ir iekļauta GPU izmantošana Canvas2D API paātrināšanai.
- API Fetch tagad atbalsta параметru «keepalive», kas ļauj nesadrumstalot ar HTTP pieprasījumu saistītās savienojumus, kad lapa tiek aizvērta vai pārvietojas uz citu lapu, ļaujot izmantot fetch() izsaukumu analītikas nosūtīšanai sesijas beigās, pat ja lapa jau ir aizvērta.
- API Permissions tagad ir atļauts izmantot Web Worker kontekstā. Pievienots WorkerNavigator.permissions īpašums.
- Elementos
- Līdzīgi kā ar uznirstošajiem logiem,
- Uint8Array apakšklasē ir pievienotas metodes Uint8Array.fromBase64(), Uint8Array.prototype.toBase64(), Uint8Array.prototype.setFromBase64(), Uint8Array.fromHex(), Uint8Array.prototype.toHex() un Uint8Array.prototype.setFromHex() hexadecimālā attēlojuma un Base64 kodēšanai un atpakaļ.
- WebCodecs API ir pievienoti ImageDecoder, ImageTrackList un ImageTrack saskarnes, lai dekodētu attēlus.
- Eksperimentālā atbalsta pievienošana atribūta «contenteditable» vērtībai «plaintext-only», kurā rediģēšanas formās ir atļauta tikai plika teksta izmantošana (iekopējot formatētu tekstu, tas automātiski tiek attīrīts). Lai iespējotu atbalstu, jāizveido iestatījums «dom.element.contenteditable.plaintext-only.enabled» par about:config.
- Eksperimentālā atbalsta pievienošana CSS pseido-klasai «:has-slotted», ko izmanto, lai noteiktu stilu iekšējiem elementiem , kuru saturs, zīmējot web komponentu, tiek pievienots elementam. Lai iespējotu atbalstu, jāizveido iestatījums «layout.css.has-slotted-selector.enabled» par about:config.
- Firefox versijā platformai Android liela ekrāna ierīcēm pēc noklusējuma ir ieslēgts darbvirsmas režīms (uzvedību var mainīt sadaļā «Site settings»). Kopējot tekstu no lapas privātajā pārlūkā, kopētais saturs tagad tiek uzskatīts par sensitīviem datiem (lietotājam tiek parādīts brīdinājuma jautājums).
Papildus jaunumiem un kļūdu labojumiem Firefox 133 ir novērstas 18 ievainojamības. 3 ievainojamības ir atzītas par bīstamām. 4 ievainojamības ir saistītas ar atmiņas darbības problēmām, piemēram, bufera pārplūdi un piekļuvi jau atbrīvotām atmiņas zonām. Potenciāli šīs problēmas var novest pie ļaunprātīga kode izpildes, atverot speciāli veidotas lapas.
BETA testēšanas posmā Firefox 134 izlaidumā, Linux platformas būvēs pievienota papildu žestu atbalsts skārienpaliktnim (piemēram, pieskaroties ar diviem pirkstiem, lai apturētu inerces ritināšanu). Windows platformā pievienots atbalsts aparatūras HEVC (H.265) video dekodēšanas rīkiem.
Avots: opennet.lv
