

Izlaidies web pārlūks Firefox 135, kā arī izstrādāti iepriekšējo versiju atjauninājumi ar ilglaicīgu atbalstu — 115.20.0 un 128.7.0. Beta testēšanai nodota Firefox 136 versija, kuras izlaišana plānota 4. martā.
Galvenās jaunās funkcijas Firefox 135:
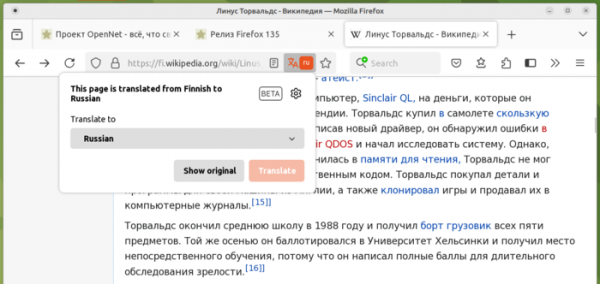
- Iebūvētajā tulkotājā tagad ir pieejama atbalsts tulkošanai uz krievu valodu (iepriekš bija pieejams tulkošana no krievu valodas uz citām valodām, bet tulkošana uz krievu valodu nebija), kā arī tulkošana no korejiešu, japāņu un vienkāršotās ķīniešu valodas. Tulkotāja kvalitāte ir uzlabota, piemēram, izslēgtas situācijas, kad AI modelis ieliek izdomātas vārdus. Firefox iebūvētā tulkošanas sistēma veic tulkošanu lokālā lietotāja sistēmā bez piesaistes ārējiem mākoņpakalpojumiem. Sistēma balstās uz atvērtā koda Bergamot dzinēju. Dzinējs ir balstīts uz mašīntulkošanas ietvaru Marian, kurā tiek izmantota atkārtota neironu tīkla (RNN) un transformatoru modeļu valodu modelēšana.

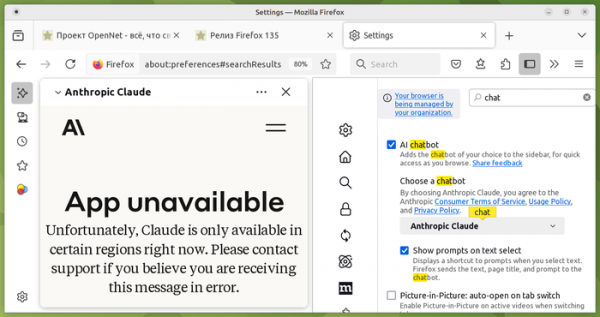
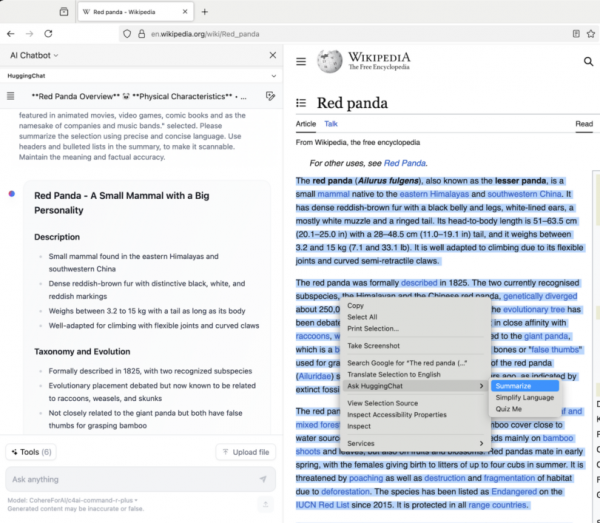
- Visiem lietotājiem pieejams iebūvēts AI tērzēšanas robots, kas izmanto lielos valodu modeļus sarunām dabiskajā valodā. Tērzēšanas robots tiek rādīts sānu panelī un var darboties, izmantojot pakalpojumus Anthropic Claude, ChatGPT, Google Gemini, HuggingChat (Hugging Face) un Le Chat Mistral. Lietotājs var pā switch starp pakalpojumiem pēc vēlēšanās. Lai izmantotu pakalpojumus, nepieciešama reģistrācija katrā no atbalstītajiem pakalpojumiem (paneļa atvēris katra pakalpojuma tīmekļa lietojumprogrammu). Papildus tērzēšanai konteksta izvēlnē pievienota poga „Ask ...”, ar kuru var nodot tērzēšanas robotam iezīmētu fragmentu lapā, piemēram, satura īsa kopsavilkuma sastādīšanai vai vienkāršas skaidrojuma sniegšanai. Lai pievienotu savus valodu modeļus, kas darbojas lokālā sistēmā, var izmantot llamafile rīku.


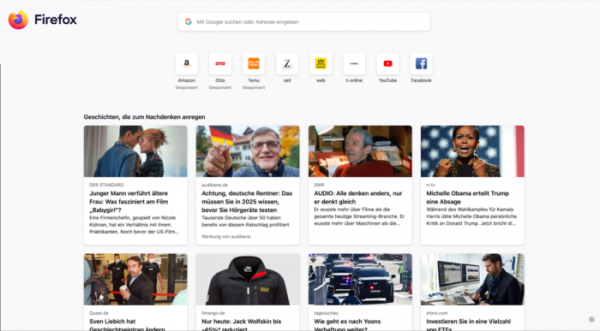
- Lietotājiem no visām valstīm, kurām pieejams Mozilla Stories ieteikumu pakalpojums, ir iekļauta jauna pārlūkprogrammas cilnes atvēršanas lapas noformējuma versija. Iepriekš jaunais noformējums tika piedāvāts tikai lietotājiem ASV un Kanādā. Jaunajā versijā ir iekļauta meklēšanas josla un ieteikto lapu saraksts, kā arī ir mainīts bieži apmeklēto un pieliktu vietņu bloka noformējums, kas tagad tiek attēlots nevis režģī, bet vienā rindā. Kolonnu skaits ar saturu tiek izvēlēts atkarībā no loga platuma, kas ļauj efektīvi izmantot visu pieejamo ekrāna telpu.

- Visiem lietotājiem ir iekļauta automātiskā kredītkaršu numuru atcerēšanas un aizpildīšanas atbalsts web veidlapās. CVV kods netiek glabāts, bet karšu numuri tiek saglabāti aizsargātā krātuvē, kurai var piekļūt, izmantojot atsevišķu paroli.
- Iekļauta obligāta pārbaude TLS sertifikātiem web-serveriem publiskajos Certificate Transparency žurnālos, kas paredzēti, lai identificētu sertifikātus, kas izveidoti, apejot sertificēšanas centra oficiālās procedūras (piemēram, noslēpta sertifikāta izveide darbinieka ļaunprātīgas rīcības vai sertificēšanas centra kompromitācijas rezultātā). Sertificēšanas centrs nosūta informāciju par visiem jaunajiem sertifikātiem vairākos neatkarīgos Certificate Transparency žurnālos, kas ļauj veikt visām izmaiņām revīziju. Ja, piekļūstot tīmekļa vietnei, tiek izmantots sertifikāts, kas nav atspoguļots žurnālā, šāds sertifikāts tiks atzīts par nedrošu pārlūkprogrammā.
Žurnāli pavada dažādas savstarpēji nesaistītas organizācijas. Lai aizsargātu pret datu sagrozīšanu atpakaļ, uzglabājot datus, tiek izmantota koka struktūra „Merkle koks”, kur katra zara verificē visas apakšējās nozares un mezglus, izmantojot koka hashēšanu. Iegūstot galīgo hash, lietotājs var pārliecināties par visas operāciju vēstures precizitāti, kā arī par iepriekšējo datu bāzes stāvokļu pareizību.
- Lai paātrinātu TLS sertifikātu atsauksmju pārbaudi, tiek izmantots CRLite mehānisms, kas darbojas lietotāja datorā. Lietotāja pusē esoša datu bāze ar sertifikātu informāciju periodiski sinhronizējas ar ārējo Mozilla datu bāzi. Lai samazinātu datu bāzes apjomu, tiek izmantoti Bloom filtri – varbūtības struktūra, kas pieļauj neesoša elementa kļūdainu noteikšanu, bet izslēdz esoša elementa palaidšanu garām. Piemēram, informācija par 100 miljoniem sertifikātu ir iesaiņota struktūrā, kuras izmērs ir apmēram 1 MB.
Salīdzinājumā ar vēršanos pie sertifikācijas iestādes, izmantojot OCSP (Online Certificate Status Protocol) protokolu, CRLite izmantošana ne tikai novērš aizkavēšanos tīkla pieprasījuma nosūtīšanai, bet arī uzlabo privātumu (izmantojot OCSP, pārlūks nosūta pieprasījumu katru reizi, kad apmeklē vietnes, t.i., faktiski nodod sertifikācijas iestādei datus par to, kuras vietnes tiek atvērtas) un izslēdz atkarību no OCSP serveru pieejamības (uzbrucējs var veikt DDoS uzbrukumu uz OCSP serveri, lai bloķētu pieprasījumu apstrādi).
- Tika pievienota aizsardzība pret manipulācijām, kas apgrūtina navigāciju, izmantojot "Atpakaļ" un "Uz priekšu" pogas, tāpēc, ka apmeklējumu vēsturē iekļautas viltotas ieraksti, kas izveidoti, izmantojot API History. Aizsardzības būtība ir ignorēt ierakstus, kas nav saistīti ar lietotāja darbībām, apstrādājot “Atpakaļ” un “Uz priekšu” pogu nospiešanu.
- Linux un macOS versijām pievienota opcija tikai slēgt pašreizējo cilni, nevis visas cilnes, pēc taustiņu kombinācijas nospiešanas, lai izietu no lietojumprogrammas (Alt + F4).
- No privātuma iestatījumu lapas (about:preferences#privacy) ir noņemta iespēja sūtīt vietnēm HTTP virsrakstu „Do Not Track” („DNT”). DNT virsraksts informē vietnes par lietotāja nevēlēšanos nodot uzglabāšanai datus, kas var tikt izmantoti, lai izsekotu viņa pārvietošanos un preferences. DNT virsraksts nav obligāts un tiek ignorēts daudzu vietņu. Tā vietā ieteicams izmantot GPC (Globālā privātuma kontrole), kas informē vietnes par personisko datu pārdošanas un datu izmantošanas izsekošanai aizliegumu. Atšķirībā no DNT GPC prasības ir obligātas saskaņā ar spēkā esošo CCPA (Kalifornijas patērētāju privātuma akts).
- Konteksta izvēlņu operācija „Copy Without Site Tracking” (Nokopēt bez vietnes izsekošanas) ir pārdēvēta par „Copy Clean Link” (Nokopēt tīru saiti) un paplašināta ar iespēju izmantot to tīriem URL tekstā (bez hiperlinkiem). Šī operācija ļauj nokopēt izvēlētā saites URL starpniekprocesā, iepriekš izgriežot no tā parametrus, kas tiek izmantoti pāreju izsekošanai starp vietnēm.
- Adrešu joslā ir ieviesta iespēja meklēt grupu nosaukumus un pāriet uz atrastajām grupām. Meklēšana aptver arī slēgtās un saglabātās grupas.
- Firefox Linux platformai izmantošanai ir ieviests XZ formāts, kas salīdzinājumā ar bz2 formātu ļāvis samazināt lejupielādējamo datu apjomu vidēji par 25% un samazināt izsaiņošanas laiku vairāk nekā divas reizes.
- HTTP/3 ir pievienota atbalsta hibrīdajam atslēgu apmaiņas algoritmam „mlkem768x25519”, kas ir drošs pret uzlaušanu kvantu datoros un ir kombinācija no X25519 ECDH un ML-KEM (CRYSTALS-Kyber) algoritma, kas pagājušajā gadā tika standartizēts ASV Nacionālajā standartizācijas un tehnoloģiju institūtā (NIST). ML-KEM izmanto kriptogrāfijas metodes, kas balstītas uz režģu teorijas uzdevumu risināšanu, kuru risināšanas laiks nav atšķirīgs parastajos un kvantu datoros.
- PointerEvent saskarnes atribūtos, kas nosaka rādītāja koordinātas, ir ieviesta neveselīgu vērtību pārsūtīšana. Izmaiņas ļauj apstrādāt notikumus ar lielāku precizitāti, kad mērķa elements tiek pārveidots ar CSS vai kad ir palielināts redzamās zonas (viewport) mērogs.
- Notikumu uzvedība mouseenter, mouseleave, pointerenter un pointerleave ir mainīta, lai atbilstu specifikācijai.
- WebAuthn API ir pievienota metode getClientCapabilities().
- Web izstrādātāju rīkos ir nodrošināta brīdinājuma izvadīšana, lietojot īpašību «content-visibility» ar elementiem, kuriem netiek piemērots izmēra ierobežojums.
- Web konsolē ir pievienota komanda «$$$», kas paredzēta meklēšanai lapās, ņemot vērā ēnas DOM saturu.
- Ir paplašinātas iespējas WebExtension papildinājumu debugēšanai: ir uzlabota izsistēšanas punktu darbība saturu apstrādes skriptos, kā arī ir nodrošināta Worker parādīšana, izvēloties kontekstu Console panelī.
- Android versijā ir pievienota opcija, kas ļauj automātiski nosūtīt Mozilla ziņojumus par pārlūkprogrammas avārijām bez lietotāja apstiprinājuma.
Papildus jaunumiem un kļūdu labojumiem Firefox 135 ir novērstas 19 ievainojamības. 13 ievainojamības, kas marķētas kā bīstamas, izriet no atmiņas problēmām, piemēram, bufera pārpildēm un piekļuves jau atbrīvotām atmiņas zonām. Potenciāli šīs problēmas var novest pie ļaunprātīga koda izpildes, atverot īpaši veidotas lapas.
Firefox 136 beta versijā Linux platformas izdevumos ir iekļauta aparatūras paātrināšanas video atkodēšanai izmantojot AMD GPU. Noklusējuma ir ieslēgts HTTPS-First režīms, kurā piekļuvei «http://» tiek nomainīta uz «https://», gan pārejot pēc saites, gan ievadot URL un ielādējot apakšresursus, piemēram, attēlus, skriptus un stilu lapas. Ir pievienota atbalsts video nosūtīšanai un saņemšanai AV1 formātā, izmantojot WebRTC.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish