

web pārlūkprogrammas izlaidums , kā arī Firefox 68.1 Android platformai. Turklāt ir izstrādātas atjauninājumu versijas. ar ilgstošu atbalstu un (ESR-zars 60.x vairs netiks atjaunots, ieteicams pāriet uz 68.x zaru). Drīzumā uz posmu pāries Firefox 70 zars, kuras izlaišana plānota 22. oktobrī.
:
- Noklusējuma iestatītajā standarta režīmā, kas bloķē nevēlamo saturu, ir pievienotas funkcijas, kas ignorē visu trešo pušu izsekošanas sīkdatnes un bloķē JavaScript beigās, kas veic kriptovalūtu ieguvi. Ieņēmumu kods ievērojami palielina slodzi uz lietotāja sistēmas procesoru un parasti tiek integrēts vietnēs, ko ir uzlauzis, vai tiek izmantots apšaubāmās vietnēs kā monetizācijas metode.
Iepriekš šie bloķējumi tika iekļauti tikai stingrā bloķēšanas režīmā, ko tagad ir jēga ieslēgt tikai, ja vēlaties bloķēt metodes ("browser fingerprinting"). Bloķēšana tiek veikta saskaņā ar sarakstu .Bloķējot, adreses joslā tiek rādīts vairoga simbols, un konteksta izvēlnē var skatīt, no kādām tieši vietnēm ir bloķētas sīkdatnes, kas tiek izmantotas, lai izsekotu pārvietošanos. Tajā pašā izvēlnē var selektīvi atinstalēt bloķēšanu atsevišķām vietnēm.
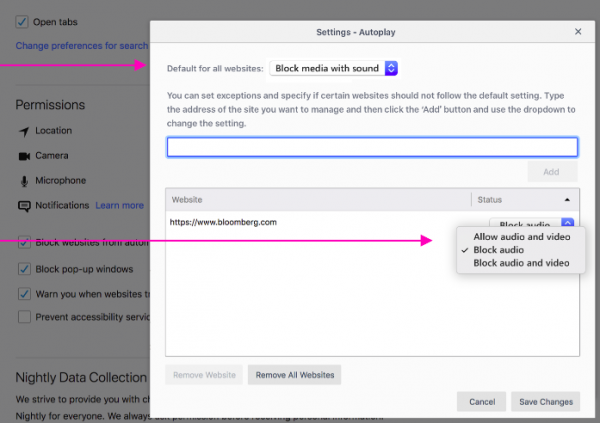
- Paplašinātas automātiskās video atskaņošanas bloķēšanas iespējas. Bez iepriekš pievienotā skaņas izslēgšanas režīma automātiski spēlējošā video ir iespējams pilnīgi apturēt video atskaņošanu, neaprobežojoties tikai ar skaņas izslēgšanu. Piemēram, ja iepriekš reklāmas video tika rādīti vietnēs, bet bez skaņas, tad jaunajā režīmā tie netiks pat sākti spēlēt bez skaidra klikšķa. Lai iespējojiet režīmu, iestatījumu nodalījumā par automātisko atskaņošanu (Options > Privacy and Security > Permissions > Autoplay) ir pievienots jauns punkts "Block audio and video", kas papildina noklusējuma režīmu "Block audio".

Režīmu var izvēlēties attiecībā uz konkrētām vietnēm, izmantojot konteksta izvēlni, kas tiek parādīta, noklikšķinot uz pogas "(i)" adreses joslā.
- Lietotājiem no ASV un izdevumiem "en-US" ir mainīta sākumlapas bloku izkārtojuma struktūra, kas tiek parādīta, atverot jaunu cilni, kā arī pievienots papildu satura izvietojums, ko iesaka pakalpojums Pocket. Ir mainīts bloku izmērs un ieteikumu skaits, piedāvāti jauni tematiski sekcijas (Veselība, Zinātne, Tehnoloģijas un Izklaide);
- Pēc noklusējuma ir atspējota Flash satura atskaņošana, izmantojot Adobe Flash spraudni. No Adobe Flash Player spraudņa iestatījumiem ir noņemta opcija pastāvīgai Flash aktivizēšanai, atstājot tikai iespējas atslēgt Flash un individuāli aktivizēt to konkrētām vietnēm (aktivizācija ar izteiktu klikšķi), neuzturot izvēlēto režīmu. ESR versijās Firefox Flash atbalsts saglabāsies līdz 2020. gada beigām;
- pēc noklusējuma failu apstrāde un , ļaujot lietotājam pārrakstīt vietņu vai Firefox saskarnes dizainu. Par iemeslu noklusējuma izslēgšanai norādīta darba optimizācija, lai samazinātu pārlūka starta laiku. Lietotāji ļoti reti maina uzvedību, izmantojot userContent.css un userChrome.css, un CSS datu ielāde patērē papildu resursus (optimizācija samazina nevajadzīgus diskā pieprasījumus). Lai atjaunotu userChrome.css un userContent.css apstrādi, par about:config ir pievienota opcija „toolkit.legacyUserProfileCustomizations.stylesheets”, kas automātiski tiks aktivizēta lietotājiem, kas jau izmanto userChrome.css vai userContent.css;
- WebRTC ir ieviesta iespēja apstrādāt kanālus, izmantojot dažādus video kodekus, kas atvieglo video konferenču pakalpojumu izstrādi, kur dalībnieki var izmantot dažādu klientu programmatūru;
- JavaScript dzinējā ARM64 arhitektūrai ir ieviests JIT kompilācijas atbalsts;
- No pārlūka identifikatoriem (navigator.userAgent, navigator.platform un navigator.oscpu) ir izslēgta informācija par 32 bitu versijas Firefox izmantošanu 64 bitu operētājsistēmā (agrāk tas bija nepieciešams Flash, bet radīja papildu iespēju slēptai lietotāja identifikācijai);
- Pievienota video skatīšanās funkcija "attēls attēlā" (Picture-in-Picture), kas ļauj atdalīt video peldošā logā, kas paliek redzams, pārvietojoties pārlūkā. Lai skatītos šajā režīmā, ir jāspiež uz uznirstošo padomu vai konteksta izvēlnē, kas parādās, ar peles labo pogu noklikšķinot uz video, jāizvēlas "Picture in picture" (YouTube, kas iekļauj savu konteksta izvēlnes apstrādātāju, ir nepieciešams divreiz noklikšķināt ar labo pogu vai noklikšķināt, turēt nospiestu Shift taustiņu). Atbalstu šim režīmam var iespējot about:config, izmantojot opciju "media.videocontrols.picture-in-picture.enabled";
- paroli ģenerējošā rīka realizācija ("signon.generation.available" about:config), kas ļauj, aizpildot reģistrācijas formas, parādīt padomu ar automātiski ģenerētu drošu paroli;
- parolēm iespēja apstrādāt kontus pirmā līmeņa domēna kontekstā, kas ļauj piedāvāt vienu paroli, kas saglabāta visiem apakšdomeniem. Piemēram, parole, kas saglabāta login.example.com, tagad tiks piedāvāta automātiskai aizpildīšanai www.example.com vietnes formās;
- procesu apstrādātāju dati operētājsistēmai par visprioritārākajiem procesiem. Piemēram, aktivizētajai cilnei, kas apstrādā saturu, tiks piešķirts augstāks prioritātes līmenis (tiks piešķirti vairāk CPU resursi), nekā fona cilnēm (ja tajās netiek atskaņots video un skaņa). Šī izmaiņa pagaidām pēc noklusējuma ir ieslēgta tikai Windows platformai, citiem sistēmām nepieciešama opcijas dom.ipc.processPriorityManager.enabled aktivācija about-config;
- Aktivizēts API , kas ļauj izveidot paplašinājumus, izmantojot WebExtensions tehnoloģiju, Greasemonkey stilā, lai izpildītu lietotāja skriptus tīmekļa lapu kontekstā. Piemēram, izmantojot skriptu pievienošanu, var mainīt pārlūkotu lapu noformējumu un uzvedību. Šis API jau ir iekļauts Firefox, taču tā aktivizēšanai līdz šim bija nepieciešams iestatīt parametru «extensions.webextensions.userScripts.enabled» programmā about:config. Atšķirībā no esošajiem paplašinājumiem ar līdzīgu funkcionalitāti, kas izmanto tabs.executeScript, jaunais API ļauj izolēt skriptus atsevišķās sandbox vidēs, risina veiktspējas problēmas un sniedz iespēju apstrādāt dažādas lapu ielādes fāzes.
- navigator.mediaDevices īpašums tagad ir pieejams tikai, atverot lapu drošā kontekstā (Secure Context), t.i., atverot pa HTTPS, caur localhost vai no lokāla faila;
- Pievienoti CSS īpašumi un , kas ļauj pārvaldīt satura attēlošanu, kas iznāk ārpus blokiem un inline elementiem (nogriezt asti vai izvada ritināšanas joslu). Īpašumi tiek īstenoti caur automātisku pārveidi uz overflow-x un overflow-y atkarībā no satura attēlošanas režīma (no augšas uz leju vai pa rindiņām).
- CSS īpašumam atbalsts vērtībai break-spaces ir ieviests;
- Ieviests CSS īpašums , kas norāda, ka elements un tā saturs ir atdalīti no pārējā DOM koka;
- Pievienots CSS īpašums , kas nosaka, vai tekstu var atlasīt lietotājs;
- Pievienota iespēja noteikt @supports noteikumus selektoriem (
formāts «@supports selector(selector-to-test){…}»), kas var tikt izmantots, lai izvēles CSS tiktu piemērots tikai tad, ja tiek atbalstīts noteikts selektors pārlūkā; - Pievienota atbalsta iespēja JavaScript klases instancēm, kas ļauj norādīt iepriekš noteiktas īpašības, kas tiek inicializētas ārpus konstruktora. Drīzumā arī tiek gaidīts privāto lauku atbalsts, kas nav redzami ārpus klases;
class Product {
name;
tax = 0.2; /*publiskais lauks*/
#basePrice = 0; /*приватное поле*/
price;constructor(name, basePrice) {
this.name = name;
this.basePrice = basePrice;
this.price = (basePrice * (1 + this.tax)).toFixed(2);
}
} - Pievienots API , kas ļauj pievienot apstrādātāju, uz kuru tiks nosūtīti paziņojumi par norādīto elementu lieluma izmaiņām lapā. Galvenā atšķirība jaunajam API no window.onresize un CSS Media Queries ir tā, ka var noteikt konkrēta elementa izmaiņas lapā, nevis visas redzamās zonas, kas ļauj reaģēt uz šī elementa izmaiņām bez visa redzamā satura maiņas;
- Pievienots Microtasks API, kas tiek prezentēts ar vienu metodi , kas ļauj zemākajā līmenī plānot callback-funkcijas izsaukumu, pievienojot to mikrouzdevumu rindai;
- Pievienotas jaunas metodes , , , DOMMatrix.fromMatrix(), ;
- HTTP galvenes Access-Control-Expose-Headers, Access-Control-Allow-Methods un Access-Control-Allow-Headers pievienots iespēja norādīt masku „*” pieprasījumiem bez akreditācijas datiem;
- Web konsolē nodrošināta brīdinājumu grupēšana par lietotāja uzvedības izsekošanu;
- Tīkla aktivitātes inspekcijas paneļa papildināta ar sīkāku informāciju par resursu bloķēšanas cēloņiem (CSP, jauktais saturs utt.), kā arī pievienots opciju kolonna ar pilnu URL;
- Paātrināta JavaScript atdebugēšanas palaišana. Interfeisā about:debugging pārvietotas attālinātās debugēšanas funkcijas. Ieviesta atbalsts soli pa solim debugēšanai asinkronajām funkcijām (Async). jauna apturēšanas punktu klase, ko var piesaistīt notikumu, kas saistīti ar peli, skārienekrānu, animāciju, DOM, mediju vaicājumiem,
darbiniekiem un utt. - Attīstītāju rīkos pievienots interfeiss tīmekļa lapas skatījuma audita veikšanai, izmantojot saturam (piemēram, parādot tekstu no atribūta „alt
aiz vietņu attēliem); - Uz macOS sistēmām, kurās ir instalēti vairāki grafiskie procesori, nodrošināta agresīvāka pāreja uz energoefektīvo GPU pēc WebGL satura apstrādes pabeigšanas. Tāpat pievienota aizsardzība pret pāreju no energoefektīvā uz jaudīgu GPU vienreizējiem WebGL izsaukumiem. MacOS būvēs arī ieviesta failu ielādes progresu attēlošana, izmantojot noklusējuma Finder interfeisu. Uzsākta Firefox instalēšanas būvju veidošana PKG formātā;
- Windows 10 ar jaunākajiem atjauninājumiem (1903+) ir pievienota Web Authentication HmacSecret paplašinājuma atbalsts caur Windows Hello, lai autentificētos vietnēs bez paroles ievades, izmantojot pirkstu nospiedumu, sejas atpazīšanu vai USB tokenu;
- jaunu Firefox versiju veidošana Android ierīcēm, kas iepriekš bija pazīstama ar kodu nosaukumu Fenix, tagad jauns pārlūks mobilajām ierīcēm, kas izmanto GeckoView dzinēju un Mozilla Android Components bibliotēku komplektu. Korrektūru labojumi Firefox Android ierīcēm tiks izdoti visa gada laikā kā daļa no Firefox 68 ESR atzara, piemēram, tagad ir sagatavots izlaišana . Jaunā pārlūka lejupielādei jāizmanto testa būves
.
Papildus jaunajām funkcijām un labojumiem Firefox 69 ir novērstas , no kurām tikai viena (CVE-2019-11751) kā kritiska. Šī problēma ir specifiska Windows platformai un ļauj ierakstīt patvaļīgu failu sistēmā, palaižot pārlūku no citas lietotnes (piemēram, atverot saiti no ziņojumapmaiņas programmas, var izveidot saiti tā, lai pārlūka palaišana novestu pie palaišanas faila izveides 'Startup' direktorijā). Kritisko ievainojamību skaita samazināšana ir saistīta ar to, ka problēmas ar atmiņu, piemēram, buferu pārpildes un piekļuve jau atbrīvotām atmiņas vietām, tagad tiek apzīmētas kā bīstamas, bet ne kritiskas. Jaunajā izlaidumā ir novērsti 13 šādas problēmas, kas potenciāli var novest pie ļaunprātīga koda izpildes, atverot īpaši noformētas lapas.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish