

Ir iznācis tīmekļa pārlūks , kā arī Firefox 68.8 platformai Android. Turklāt izveidota atjauninājums ar ilgstošu atbalstu . Nākamajā laikā pāries pārslēgs uz Firefox 77, kura iznākums plānots 2. jūnijā.
:
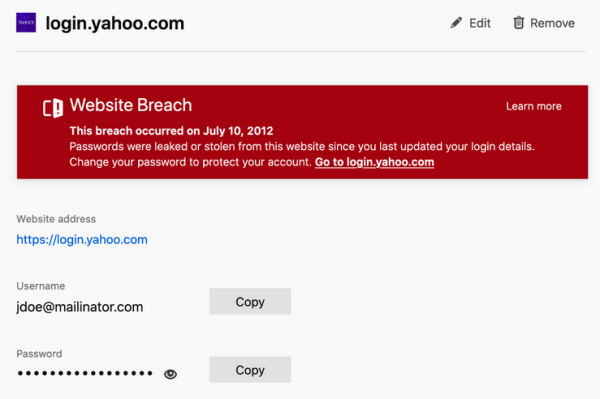
- iemesls sistēmas paplašinājumu Lockwise, kas piedāvā saskarni «about:logins» ierakstu, lai pārvaldītu saglabātās paroles. Tiek parādīts brīdinājums par saglabātajām kontiem, kas saistīti ar vietnēm, kuras iepriekš tika konstatētas uzlauztas ar datu noplūdi. Brīdinājums tiek parādīts, ja ieraksts ar paroli Firefox netika atjaunināts kopš vietnes kompromitācijas.

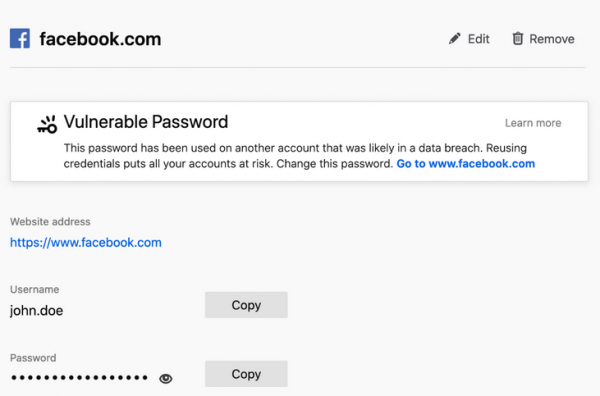
Tāpat pievienots brīdinājums par parolēm, kas tiek izmantotas vairākās vietnēs. Ja viens no saglabātajiem kontiem ir datu noplūdes sarakstā un lietotājs atkārtoti izmanto to pašu paroli citās vietnēs, tad viņam ieteiks mainīt paroli. Pārbaude tiek veikta, integrējoties ar projekta datu bāzi, kura ietver informāciju par 9,5 miljardiem kontu, kas tika nozagti 443 vietņu uzlauzšanas rezultātā. Metode ir anonīma un balstīta uz SHA-1 hash priekšgala nosūtīšanu no e-pasta (daži pirmie simboli), uz ko servers atbild ar attiecīgajiem vaicājuma hash gariem savā datu bāzē, un pārlūks savā pusē salīdzina tos ar esošo pilno hash un, ja tie atbilst, izsniedz brīdinājumu (pilns hash netiek nosūtīts).

Paplašināts vietņu skaits, kurām tiek piemērota funkcija drošu paroli veidošanas, aizpildot reģistrācijas formas. Agrāk ieteikums drošas paroles nodrošināšanai tika rādīts tikai tad, ja bija pieejami lauki ar atribūtu "autocomplete = new-password". Neatkarīgi no izmantotās vietnes parole var tikt ģenerēta, izmantojot konteksta izvēlni.
Windows un macOS, ja Firefox nav iestatīts meistarpērs, atbalsts OS autentifikācijas dialoglodziņa rādīšanai un sistēmas akreditīvu ievadei, pirms saglabāto parolu apskatīšanas. Pēc sistēmas paroles ievades piekļuve saglabātām parolēm tiek nodrošināta 5 minūtes, pēc tam parole būs jāpārraksta. Šī prasība ļaus aizsargāt akreditīvus no svešām acīm, ja dators tiek atstāts bez uzraudzības, ja pārlūkprogrammā nav iestatīts meistarpērs.
- darbības ««, kas pēc noklusējuma ir atslēgts. Aktivizējot režīmu, izmantojot parametru «dom.security.https_only_mode» par about:config, visi nešifrētie pieprasījumi automātiski tiks novirzīti uz drošām lapu versijām («http://» uz «https://»). Aizvietošana notiek gan lejupielādējamo resursu līmenī, gan, ievadot adreses joslā. Ja mēģinājums piekļūt https norādītajai adresei beidzas ar laika izbeigšanos, lietotājam tiks attēlota kļūdas lapa, kurā būs poga, lai veiktu pieprasījumu pa http://. Ja rodas kļūmes, lejupielādējot «https://» apakšresursus, kas tiek ielādēti lapas apstrādes laikā, šādas kļūmes tiks ignorētas, taču web konsolē tiks attēloti brīdinājumi, kurus var apskatīt, izmantojot izstrādātāju rīkus.
- Pievienota iespēja ātri pārslēgties starp video skatījumu režīmā «» (Picture-in-Picture) un pilnekrāna skatījumu. Lietotājs var minimizēt video maza logā un paralēli veikt citas darbības, tostarp citos lietojumos un virtuālajos darbvirsmos. Ja vēlas pilnībā pievērsties video, pietiek ar divkāršu peles klikšķi, lai pārietu uz skatījumu pilnekrānā. Atkal nospiežot divas reizes peles pogu, video tiks atgriezts režīmā «attēls attēlā».
- Veikta uzlabošana adreses joslas lietošanas ērtībā. Atverot jaunu cilni, ir samazināta ēna ap adreses joslu. Nedaudz palielināta grāmatzīmju josla, lai palielinātu skārienekrāna laukuma spiediena laukumu.
- Wayland bāzētās vidēs, izmantojot
ir iespēja aparatūras paātrināt VP9 un citu Firefox atbalstītu video formātu dekodēšanu. Paātrinājums tiek nodrošināts, izmantojot VA-API (Video Acceleration API) un FFmpegDataDecoder (iepriekšējā laidienā tika realizēta tikai H.264 atbalsts). Lai pārvaldītu paātrinājuma ieslēgšanu about:config, jāiestata iestatījumi «widget.wayland-dmabuf-webgl.enabled» un «widget.wayland-dmabuf-vaapi.enabled». - Windows lietotājiem uz portatīvajiem datoriem ar Intel GPU un ekrāna izšķirtspēju, kas nepārsniedz 1920×1200, noklusējumā ir aktivizēta kompozīcijas sistēma , kas uzrakstīta Rust valodā un pārvieto uz GPU operācijas, kas saistītas ar lapas satura attēlošanu.
- Pievienota objekta atbalsts , kas
ļauj izmantot saskarnes un , kas darbojas ārpus galvenā izpildes plūsmas Firefox. Jaunais API ļauj apstrādāt skaņu reālā laikā, programmatiski kontrolējot skaņas parametrus bez papildu aizkavēšanās un ietekmējot skaņas izejas stabilitāti. AudioWorklet parādīšanās ļāva pieslēgties Zoom zvaniem Firefox bez atsevišķu paplašinājumu instalēšanas, kā arī īstenot pārlūkprogrammā sarežģītus skaņas apstrādes scenārijus, piemēram, telpisko skaņu virtuālās realitātes vai spēļu sistēmām. - CSS , kas nosaka sistēmiskās krāsu vērtības (CSS Color Module Level 4).
- Konstruēšanas Intl.NumberFormat, Intl.DateTimeFormat un Intl.RelativeTimeFormat pēc noklusējuma ir iekļauta apstrāde opcijām „numberingSystem” un „calendar”. Piemēram: „Intl.NumberFormat(‘en-US’, { numberingSystem: ‘latn’ })” vai „Intl.DateTimeFormat(‘th’, { calendar: ‘gregory’ })”.
- Iekļauta nezināmu protokolu bloķēšana tādās metodēs kā „location.href” vai <meta http-equiv=„refresh”>.
- Testējot vietņu skatījumus mobilajās ierīcēs, izmantojot Responsive Design Mode režīmu izstrādātāju rīkos, ir nodrošināta mobilo ierīču uzvedības simulācija, apstrādājot dubultkļūšanu. Realizēta pareiza meta-viewport tagu attēlošana, kas ļāva optimizēt savas vietnes Firefox Android bez mobilās ierīces.
- Tīkla pieprasījumu inspekcijas saskarnē, divreiz noklikšķinot uz kolonu separatora virsrakstā, automātiski pielāgota tabulas kolonnas izmērs attiecībā uz attēlotajiem datiem.
- WebSocket inspekcijas saskarnei pievienots jauns Control filtrs, lai parādītu vadības kadrus. Iespējota ziņojumu priekšskatīšana formātā , kas pievienots automātiski formatējamo protokolu sarakstam līdzīgi kā socket.io, SignalR un WAMP.
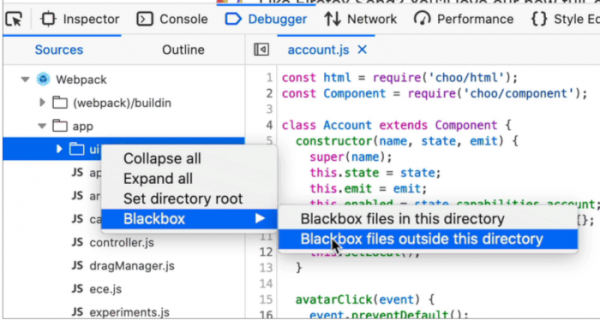
- JavaScript atkļūdošanas rīkā pievienota iespēja ignorēt failus, kas netiek izmantoti atkļūdošanā. Caur kontekstmenū „blackbox” piedāvātas iespējas slēpt sānu joslā saturu, kas izvietots izvēlētajā direktorijā vai ārpus tā. Kopējot steka izsauces, nodrošināts pilna ceļa ievietošana starpniekkrātuvē, nevis tikai faila nosaukumu.

- Web konsolē daudzrindu režīmā ir nodrošināta kodu fragmentu slēpšana, kas pārsniedz piecas rindas (lai atklātu, jānoklikšķina jebkurā vietā kodu attēlojošajā zonā).
Papildus jaunumiem un kļūdu labojumiem Firefox 76 ir novērstas , no kurām 10 (CVE-2020-12387, CVE-2020-12388 un 8 zem CVE-2020-12395) ir atzītas par kritiskām un potenciāli spējīgām novest pie ļaunprātīgas koda izpildes, atverot speciāli veidotas lapas. CVE-2020-12388 ievainojamība ļauj iziet no sandbox vides Windows, manipulējot ar piekļuves tokeniem. CVE-2020-12387 ievainojamība ir saistīta ar piekļuvi jau atbrīvotai atmiņas blokam (Use-after-free) Web Worker izpildes laikā. CVE-2020-12395 apvieno atmiņas problēmas, piemēram, buferu pārpildes.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish