

Pētnieki no Grācas Tehniskās Universitātes (Austrija) atklājuši virkne uzbrukumu caur trešo pušu kanāliem (PDF), kas tiek veikti, izmantojot failu sistēmas izmaiņu izsekošanas mehānismus. Uzbrukumi ļauj izsekot citu lietotāju aktivitāti, pamatojoties uz notikumu analīzi par piekļuvi failiem un katalogiem, izmantojot tādus API kā inotify Linux, FileObserver Android, ReadDirectoryChangesW Windows un File System Events macOS. Iegūtā informācija var tikt izmantota, lai atjaunotu lietotāja ievadīto informāciju, noskaidrotu atvērtās vietnes vai organizētu clickjacking uzbrukumus, kas pārklāj saturu virs aktīvās loga brīdī pirms klikšķa. Kods, kas īsteno uzbrukumu metodoloģijas, publicēts ar MIT licenci.
Pirmais uzbrukuma veids ir demonstēts Linux un ir saistīts ar iespēju noteikt piekļuvi failiem iekšpusē katalogiem, kurus tieši nav iespējams izlasīt un izsekot. Izmantojot funkciju inotifywatch, var netieši izsekot failu izmaiņas iekšpusē katalogā, uzraugot pašu katalogu.
Nedrīkstot piekļūt saturam, parastam lietotājam nav tiesību lasīt iekārtas saturu /dev/input/event4, kas atspoguļo tastatūras ievades notikumus. Tomēr notikumi, kas saistīti ar failu /dev/input/event4, ietekmē vecā katalogā stāvokli un var tikt izsekoti, uzraugot datu katalogu metadatu izmaiņas /dev/input. Stāvokļa izmaiņas /dev/input/event4 notiek datu ievades laikā, un laika intervāli starp notikumiem, ko fiksē inotify, sakrīt ar kavējumiem starp taustiņu nospiešanu tastatūrā.
Izmantojot statistiskās analīzes metodes un ņemot vērā, ka teksta ievadīšanas laikā kavējumi starp taustiņu nospiešanu ir atkarīgi no taustiņu novietojuma uz tastatūras, ir iespējams ar noteiktu varbūtību atjaunot ievadīto informāciju. Piemēram, reakcija uz burtu “F” ir ātrāka nekā uz “Q” vai “X”, jo taustiņam ir nepieciešami mazāk roku kustību; arī atkārtota taustiņa nospiešana un blakus esošo taustiņu nospiešana tiek veikta ātrāk (taustiņš “s” pēc “a” tiek nospiests ievērojami ātrāk nekā “g” pēc “s”).
Metode var izmantot arī, lai atjaunotu ievadi SSH sesijās, kad divi dažādi lietotāji pieslēdzas vienam SSH serverim. Šajā gadījumā viens no lietotājiem var sekot līdzi notikumiem, kas rodas, ievadot datus citam lietotājam, uzraugot ierīces failu /dev/pts. Problēma tika atrisināta 2023. gada janvāra 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 un 6.18.3 kodolu atjauninājumos, kā arī aizliedzot ACCESS un MODIFY notikumu ģenerēšanu vecāku katalogā, piekļūstot vai mainot speciālos failus to iekšienē.
Otrs uzbrukuma veids ļauj noteikt, kad Polkit apakšsistēma parāda dialoglodziņu, lai pieprasītu autentifikācijas parametru, sekot izmēģinājumiem piekļūt izpildāmam failam /usr/bin/pkexec. Šajā brīdī uzbrucējs var izveidot viltotu logu, kas stilizēts kā paroles ievades dialogs, un parādīt to virs reālā paroles pieprasījuma. Lietotājs, kas neievēro maiņu, var ievadīt operācijas apstiprināšanas paroli uzbrucēja logā. Šāda uzbrukuma iespējamība tika demonstrēta KDE Plasma darbvirsmas izplatījumos.
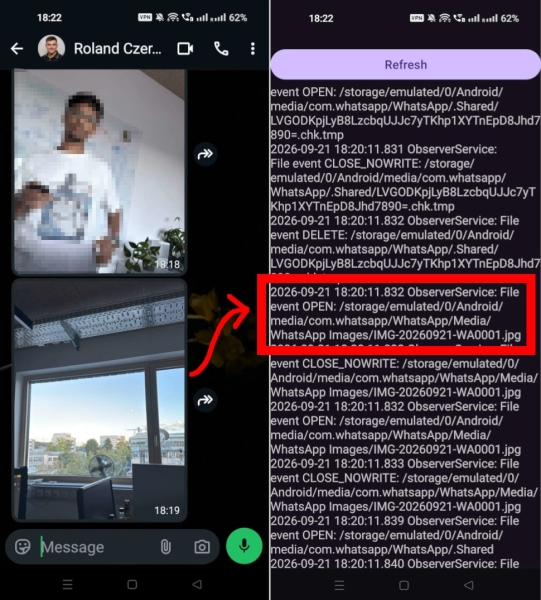
Android platformai sniegtais API FileObserver var izmantot, lai uzraudzītu darbību ar failiem citu lietojumprogrammu privātajos katalogos. Piemēram, analizējot darbību katalogā /sdcard/Android/media/com.whatsapp/WhatsApp, var sekot līdzi datiem par failu, video vai attēlu dzēšanu, nosūtīšanu un saņemšanu WhatsApp, kā arī uzzināt nosūtīto vai saņemto failu nosaukumus.
Windows platformā tika atklāts, ka notikumu izsekošanas aktivizēšana saknes direktorijā (C:\) nodrošina informācijas nodošanu, tostarp pilnu faila ceļu, par jebkuru notikumu ar visiem failiem failu sistēmā, neatkarīgi no piekļuves tiesībām failiem. Pētnieki ir parādījuši, ka šo īpašību var izmantot reāllaikā, lai sekotu tam, kuri vietnes tiek apmeklētas Firefox pārlūkā (katrai vietnei Firefox priekš IndexedDB un kešatmiņas tiek izveidots atsevišķs direktorijs ar vietnes nosaukumu, kura piekļuvi var izsekot). Microsoft reakcija uz šo drošības problēmu ir nominēta Pwnies Award 2026 kategorijā par visneadekvātāko ražotāja reakciju, jo uzņēmuma pārstāvji sākotnēji paziņoja, ka tas nav ievainojamība, bet neaprakstīta iespēja.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish