

Uzņēmums Canonical paziņoja par pāreju uz vienotu divu nedēļu ciklu Linux kodu pakotņu atjauninājumu sagatavošanai, katru nedēļu publicējot jaunu atjauninājumu. Atjauninājumu izstrādes cikls ir saīsināts, ņemot vērā palielināto drošības ievainojamību atklāšanas intensitāti Linux kodā. Tagad nākamā korrekcijas atjauninājuma cikls tiks uzsākts katru nedēļu bez parasto atjauninājumu un drošības atjauninājumu sadalīšanas.
Ikviena drošības atjauninājuma izsniegšana lietotājam aizņems divas nedēļas — viena nedēļa sagatavošanai, apkopošanai un pamata testēšanai, un otrā nedēļa tiks veltīta paplašinātai testēšanai, regresiju identificēšanai un sertifikācijai. Tādējādi jaunas kodu pakotņu versijas tiks publicētas reizi nedēļā, un maksimālā kavēšanās drošu ievainojamību novēršanā nepārsniegs divas nedēļas.
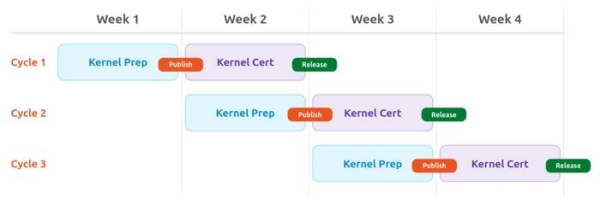
Lietotājiem, kuri vēlas pēc iespējas ātrāk uzstādīt drošības labojumus un ir gatavi izmantot pakotni, kas nav izgājusi visus testēšanas posmus, vienu nedēļu agrāk būs pieejami priekšlaicīgi atjauninājumi krātuvē "proposed". Papildus tam, 24-48 stundu laikā pēc publiskās informācijas par ievainojamību parādīšanās uzņēmums Canonical publicēs iespējamos risinājumu veidus, kā bloķēt ievainojamību, un, ja tādu risinājumu nav, ieteiks vispārējus pasākumus, kā pastiprināt aizsardzību.
Iepriekš tika izmantota kombinētā shēma, kurā reizi četrās nedēļās tika publicēts parasts kodu pakotņu atjauninājums, bet divas nedēļas pēc nākamā parastā atjauninājuma cikla uzsākšanas atsevišķi tika publicēts atjauninājums, kas ietver tikai bīstamu ievainojamību un svarīgu problēmu labojumus. Parasto atjauninājumu sagatavošana un testēšana pirms publicēšanas ilga četras nedēļas, bet starpposma atjauninājumi ar ievainojamību novēršanu — divas nedēļas.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish