Publicēta sākotnējā atvērtā versija Vigolium v0.1.13-beta — ievainojamību skeneris tīmekļa lietojumprogrammām, kas apvieno klasisko deterministisko skenēšanu ar aģentu auditu, pamatojoties uz LLM. Projekts pieejams GitHub un izplatīts zem licenci GNU AGPLv3; komerciālā daļa pārcelta uz mākoņa Cloud Console, kamēr skenera kods ir paziņots kā atvērts.
Vigolium piedāvā divus galvenos darbības režīmus: vigolium scan — parasta daudzsološā skenēšana ar satura meklēšanu, spidering caur pārlūkprogrammu, aktīvu un pasīvu auditēšanu; un vigolium agent — aģentu režīms, kur LLM izvēlas moduļus, plāno uzbrukumus, ģenerē pielāgotus JavaScript paplašinājumus un apvieno dinamisko testēšanu ar avota koda auditēšanu.
Saskaņā ar aktualizēta moduļu rokasgrāmata, Vigolium ietver 251 pārbaudes moduli, no kuriem 154 aktīvi un 97 pasīvi. Aktīvie moduļi nosūta mainītus pieprasījumus un izmanto fuzzing, injekcijas un uzvedības analīzi, pasīvie — analizē jau esošos pieprasījumu/atbilžu pārus bez papildu trafika ģenerēšanas.
Iespējas
Native Scan — parasta deterministiska skenēšana.
Režīms vigolium scan paredzēts ātrām un reproducējamām pārbaudēm. Tas iziet cauri vairākiem posmiem: ārējai datu vākšanai, satura atklāšanai, browser/SPÀ-scan un auditēšanai. Šis režīms ir ērts CI, regulārām pārbaudēm un gadījumiem, kad svarīgi iegūt prognozējamu rezultātu bez LLM iejaukšanās.Agentic Scan — aģentu audits ar LLM.
Režīms vigolium agent izmanto iebūvēto runtime olium. Aģents var pats meklēt endpoints, izvēlēties moduļus, veikt pārbaudes, analizēt kodu, veikt SAST un atkārtoti pārbaudīt atradumus. Tiek atbalstīti scenāriji Autopilot, Swarm un Query mode: no autonomas mērķa skenēšanas līdz vienreizējiem pieprasījumiem koda pārskatīšanai, endpoint meklēšanai un slepenu atklāšanai.Pārbaudes XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE un SSRF.
Moduļu rokasgrāmatā uzskaitītas atspoguļota XSS, SQL injekciju par kļūdām un boolean-based blind SQLi, NoSQL injekciju, servera puses veidņu injekciju, lokālo failu iekļaušanu, komandu injekciju, XXE, SSRF un out-of-band ievainojamības. Atradumiem izmanto smaguma pakāpi no kritiskas līdz informācijai un pārliecības pakāpi noteikta, noteikta, nenoteikta.OAST pārbaudes 'aklām' ievainojamībām.
Vigolium spēj pārbaudīt aklo XSS, aklo SSRF, aklo XXE un aklo RCE, izmantojot callback mehānismus, tostarp caur interactsh. Tas ir nepieciešams gadījumos, kad ievainojamība tieši neizpaužas HTTP atbildē, bet serveris veic ārēju DNS/HTTP pieprasījumu vai izpilda atliktu darbību.Vērtību apzināta mutācija — parametru mutācija, ņemot vērā vērtības nozīmi.
Skenētājs klasificē parametrus pēc semantiskā tipa: skaitlis, UUID, JWT, e-pasts un citi varianti, pēc tam izvēlas mutācijas kontekstam. Tas jāmazina troksni salīdzinājumā ar rupju identisku payload’u ievietošanu visās laukos pēc kārtas.Atbalsts dažādiem ievades formātiem.
Kā ievadi var pārsūtīt URL, OpenAPI/Swagger specifikācijas, Postman kolekcijas, datus no Burp Suite, cURL un Nuclei JSONL. Tāpat tiek atbalstīta URL pārsūtīšana caur stdin un atsevišķu skenēšanas fāžu palaišana.Autentificēts skenēšana un IDOR/BOLA pārbaudes.
Vigolium atbalsta vairākas sesijas vienlaikus: sesijas var pārsūtīt in-line, ielādēt no failiem vai aprakstīt pilnvērtīgus pieteikšanās plūsmas ar tokenu iegūšanu. To izmanto horizontālās un vertikālās piekļuves kontroles pārbaudēm, tostarp IDOR/BOLA un privileģiju paaugstināšanai.Pārbaudes ietvariem un tipiskajām noplūdēm.
Moduļu sarakstā ir pārbaudes Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express un ASP.NET/IIS. Piemēram, Spring tiek pārbaudīti atvērti Actuator endpoints, Spring Boot Admin, Spring Cloud Config, H2 Console, Jolokia un Java lietojumserveru konsoles; Next.js — noplūdes caur /_next/data, SSRF Image Optimizer un middleware apiet.JavaScript paplašinājumi.
Lietotājs var rakstīt savus moduļus un hooks JavaScript, izmantojot iebūvēto JS dzinēju ar HTTP API, ņemot vērā sesijas. Svarīgs ierobežojums: šādi paplašinājumi var izpildīt patvaļīgas komandas un nav izolēti sandboxā, tādēļ tos jāuztver kā parastu izpildāmu kodu.Atsevišķa triāžas fāze rezultātiem.
LLM palīdzētajā drošības testēšanā bieži rodas problēma ar pārliecinošām, bet nenovērtējamām atradnēm. Vigolium autors apraksta triāžu kā atsevišķu gaitu: vispirms skeneris apkopo kandidātus, pēc tam atsevišķa pārbaude atkārtoti apstiprina katru atradni ar pierādījumiem.Budžeta ierobežojumi aģentu režīmā.
Aģenta skenēšanai var ierobežot tokenus, rīku izsaukumu skaitu, triage iterāciju skaitu un kopējo izpildes laiku. Tas ir svarīgi CI un pentestiem ar noteiktu laiku: aģents nedrīkst bezgalīgi "izpētīt" vienu mērķi, iztērējot budžetu uz mazvērtīgām hipotēzēm.Pārskati, rinda un mērogošana.
Native Scan piedāvā konkurējošu worker pool, per-host likšanas ierobežojumus, hibrīdo rindu atmiņā, diskā vai Redis, kā arī pašpietiekamus HTML pārskatus. Izvadei ir pieejama console, JSONL un HTML.Servera režīms, API un integrācija ar Burp Suite.
Vigolium var darboties kā API serveris, pieņemt trafiku, iekļaut caurspīdīgu HTTP proxy un automātiski skenēt saņemtos datus. Burp Suite tiek minēts atsevišķs paplašinājums burp-vigolium, kas ļauj nosūtīt tiešo trafiku uz Vigolium serveri.Darba galda un konsoles.
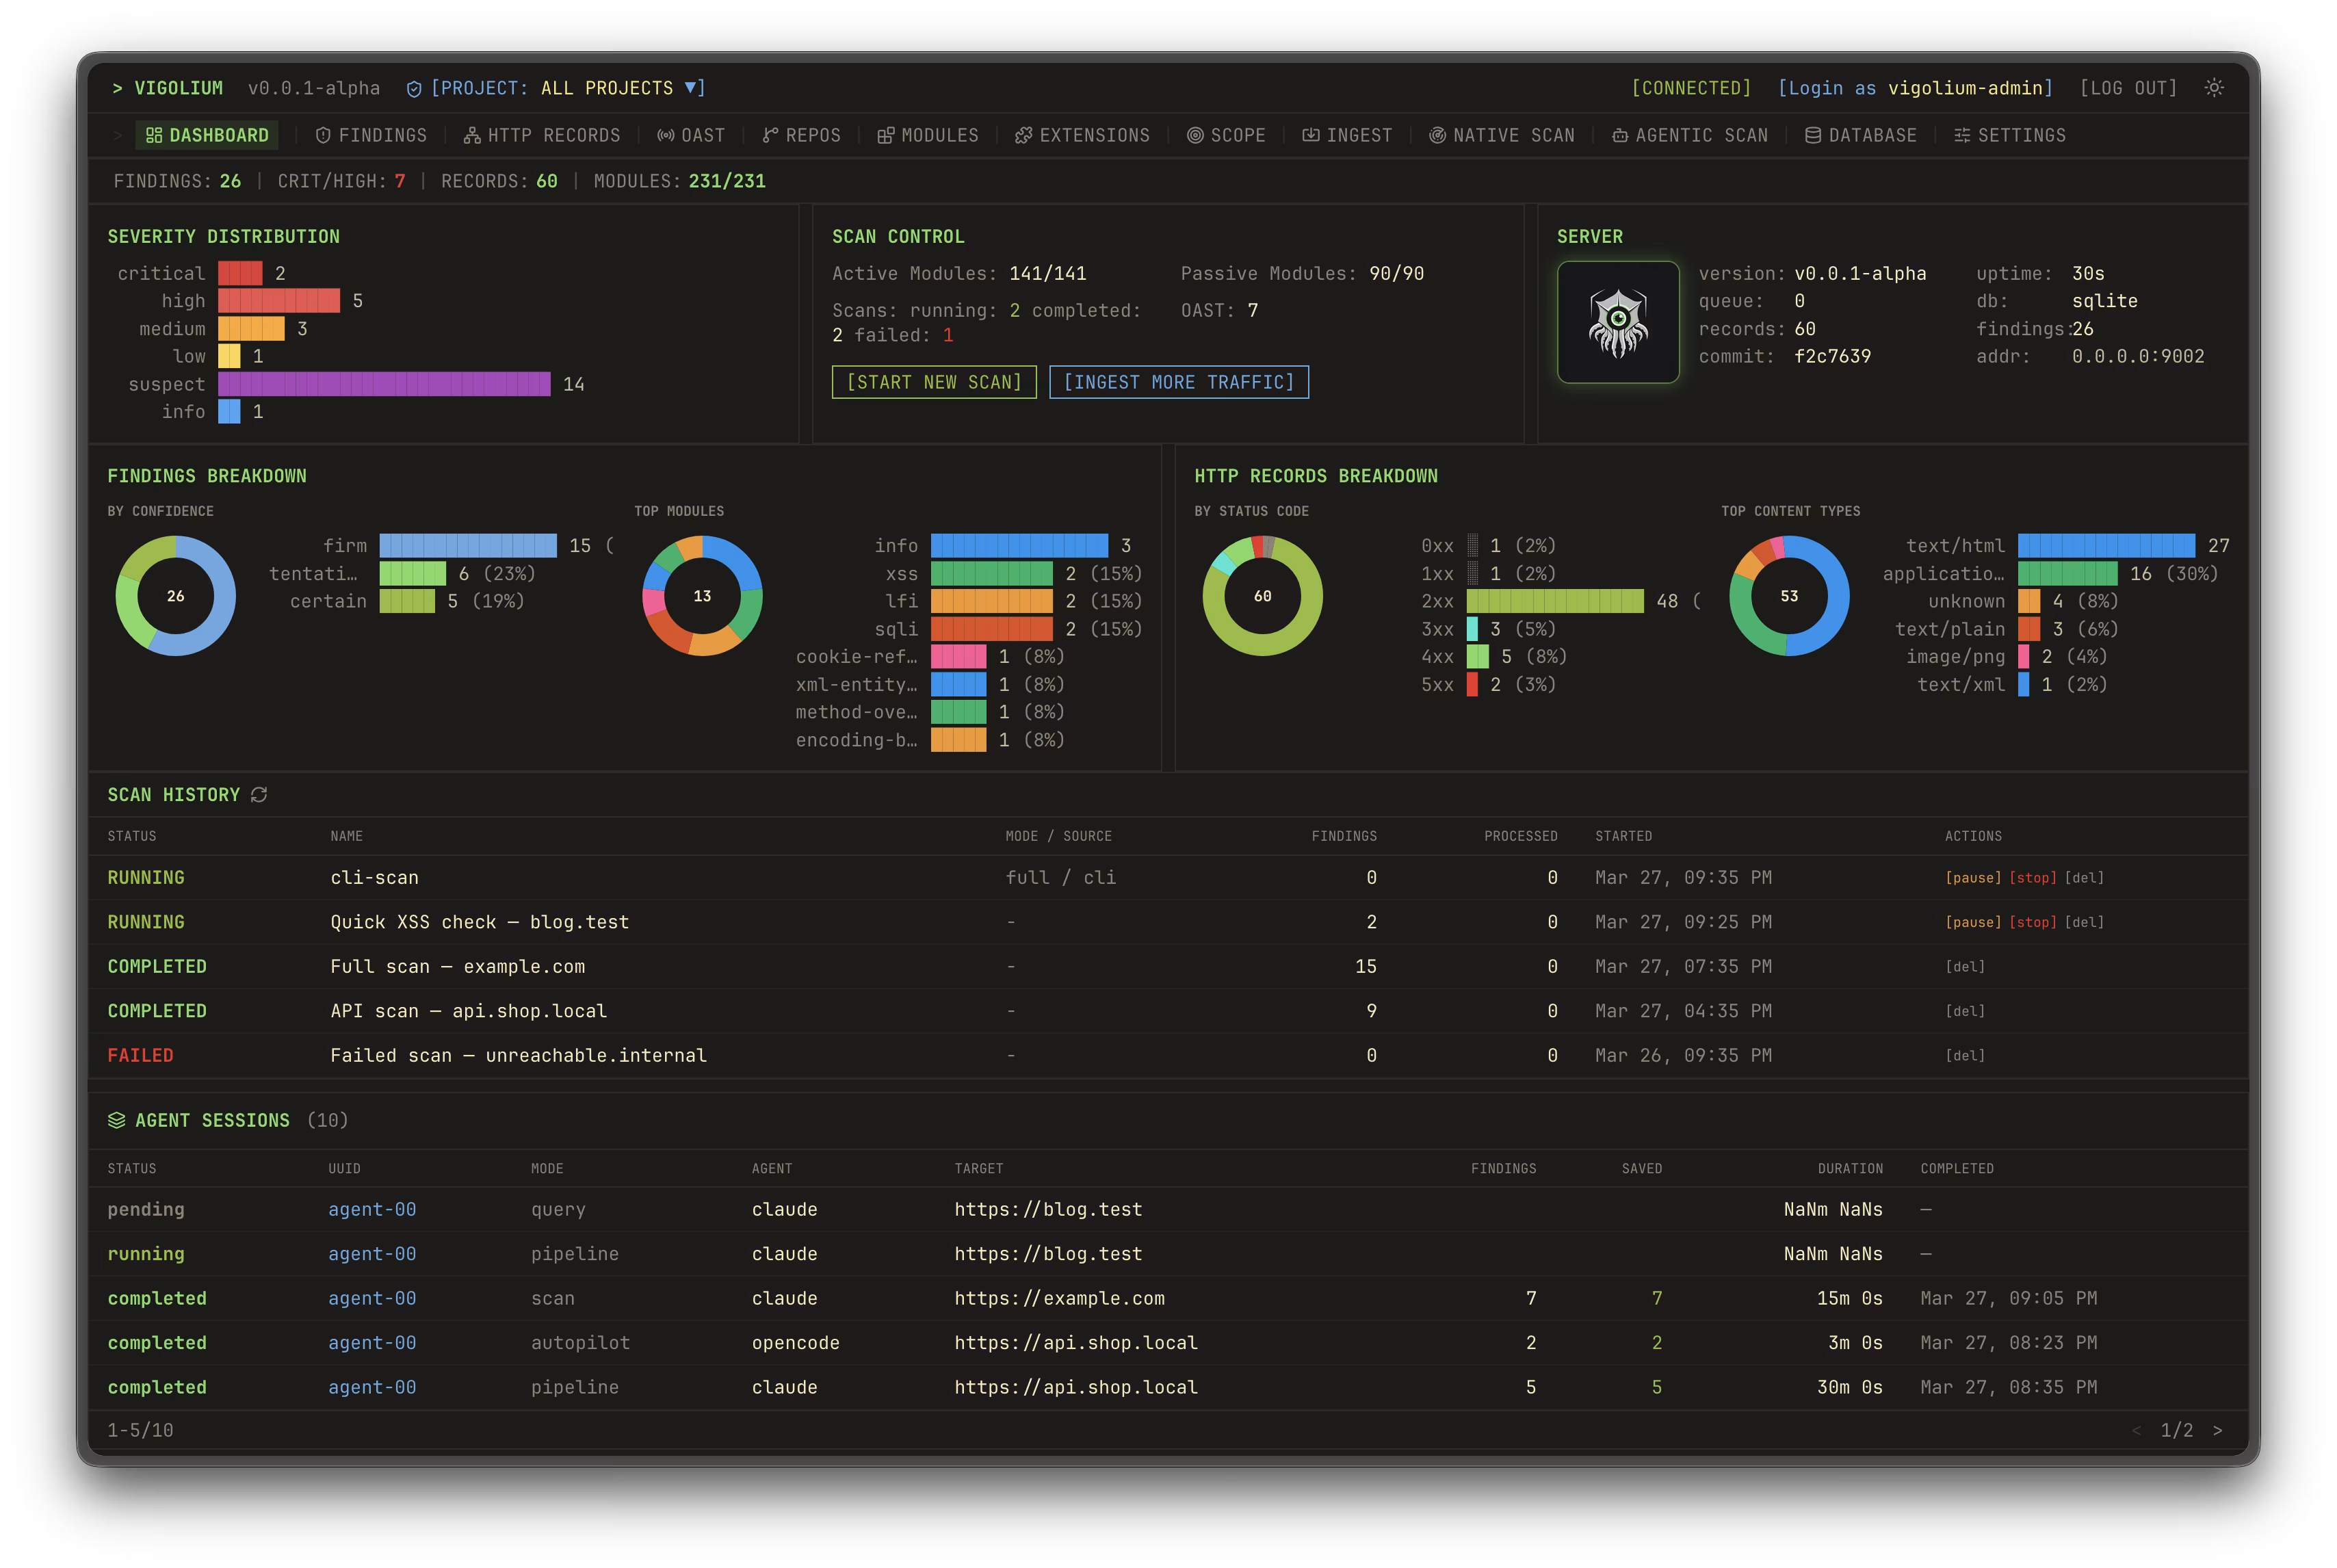
Papildus CLI projekts apraksta Darba galds — paša mitināts informācijas panelis rezultātu vizualizēšanai, projektu pārvaldībai un atklājumu uzraudzībai. Konsole — mākoņa komerciālais slānis pārvaldītai skenēšanai, centralizētai atskaitēm, sadarbībai un pārbaudes plānošanai.
Uzstādīšana
Projekts piedāvā instalāciju caur shell skriptu, npm, Docker, Homebrew, Bun un būvēšanu no avotiem. Būvēšanai no avotiem README ir norādītas prasības Go 1.26+ un bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
Izstrādātāji īpaši brīdina, ka Vigolium ir ofensīvā drošības rīks: aģenta režīms tiek palaists bez smilšu kastes un iegūst pilnīgu piekļuvi shell, failu sistēmai un viesdatora tīklam, un paplašinājumi var arī izpildīt patvaļīgas komandas. Tāpēc aģenta pārbaudes ieteicams veikt vienreizējā konteinerā vai virtuālajā mašīnā, kas ierobežota konkrētā testēšanas ietvaros.
Avots: linux.org.ru