

Google ir publicējusi web pārlūkprogrammas Chrome 145 versiju. Tajā pašā laikā ir pieejama stabila atbrīvošana brīvā projekta Chromium, kas kalpo par Chrome pamatu. Pārlūkprogramma Chrome atšķiras no Chromium ar Google logo lietojumu, sistēmu paziņošanas par avārijām, moduļiem, kas pārliecinās par aizsargāta videokontenta (DRM) atskaņošanu, automātisku atjauninājumu instalēšanu, pastāvīgu Sandbox izolāciju, piegāde atslēgām Google API un RLZ parametru nodošanu meklējot. Tiem, kam nepieciešams vairāk laika atjaunināšanai, atsevišķi atbalsta pagarināto stabilo versiju ar 8 nedēļu atbalstu. Nākamā Chrome 146 versija ir plānota 10. martā.
Galvenās izmaiņas Chrome 145:
- Ir pievienota atbalsta JPEG XL attēlu formāta, kura dekodēšanai izmantota bibliotēka jxl-rs ar JPEG-XL realizāciju Rust valodā. JPEG XL atbalsts pagaidām ir deaktivizēts pēc noklusējuma un prasa aktivizēt parametru «chrome://flags/#enable-jxl-image-format».
- Turpināta AI režīma attīstība, kas ļauj mijiedarboties ar AI aģentu no adreses joslas vai no lapas, kas tiek rādīta, atverot jaunu cilni. AI režīms piedāvā iespēju uzdot sarežģītus jautājumus dabiskajā valodā un saņemt atbildes, pamatojoties uz informācijas apkopošanu no visattiecīgākajām lapām par doto tēmu. Ja nepieciešams, lietotājs var precizēt informāciju ar papildus jautājumiem. Režīms arī ļauj uzdot jautājumus par lapas saturu tieši no adreses joslas. Chrome 145 AI režīms ir ieviests Android un iOS platformu versijās. Kanādas, Indijas un Jaunzēlandes lietotājiem ir uzsākta noklusējuma Gemini čatbota aktivizēšana (izmantojot angļu valodu).
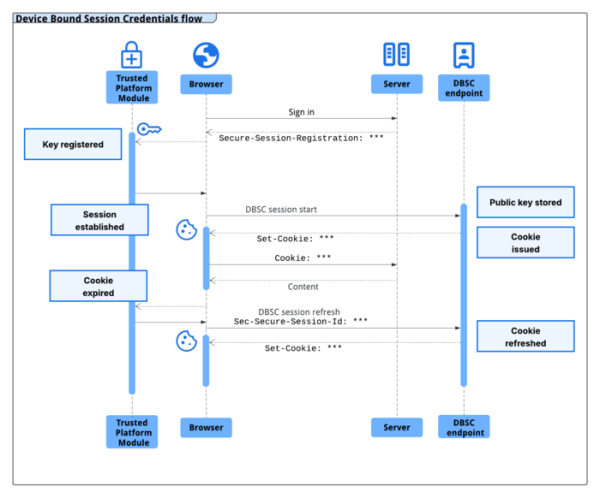
- Tika pievienots DBSC (Device Bound Session Credentials) mehānisms, kas ļauj sasaistīt autentifikācijas sesiju vietnē ar noteiktu ierīci, lai apgrūtinātu uzbrukumu veikšanu no citām sistēmām, izmantojot nozagtus sesijas sīkfailus. Sasaistītās ierīces sesijas izveidei ieteikts HTTP virsraksts "Secure-Session-Registration". Aizsardzības metode sastāv no pārī savienotu kriptogrāfisko atslēgu nodrošināšanas, kas saistītas ar pašreizējo ierīci, un kuras tiek ģenerētas, pieslēdzoties un glabātas TPM (Trusted Platform Module). Sesijā tiek izmantoti sīkfaili ar īsu derīguma termiņu, kuri tiek regulāri atjaunoti, izmantojot privāto atslēgu, un var tikt pārbaudīti ar publisko atslēgu.

- Tika noņemts parametrs, kas ļāva atslēgt tikko uzstādīto pārlūkprogrammas paplašinājumu bloķēšanu, kuros tika konstatēti nenozīmīgi pārkāpumi Chrome Web Store katalogā. Pie nenozīmīgiem pārkāpumiem tiek pieskaitīta potenciālo ievainojamību klātbūtne, paplašinājuma uzspiešana bez lietotāja ziņas, manipulācija ar metadatiem, lietotāja datu ievākšanas noteikumu pārkāpšana un maldināšana par funkcionalitāti.
- Android platformas versijā, aktivizējot paplašinātās aizsardzības režīmu (AAPM, Android Advanced Protection Mode), ir atslēgts Javascript API WebGPU. Vietnes, kas izmanto WebGPU 3D satura attēlošanai (piemēram, Google Maps), var izmantot lēnākas alternatīvas, piemēram, WebGL (testos par 5.78% lēnāk). Lai noteiktu WebGPU atslēgšanu, var izmantot īpašību navigator.gpu.
- Android versijā, iespējotā pārlūkprogrammas paplašinātās aizsardzības režīmā (Enhanced Safe Browsing), ir ieviesta lokāla lapu vizuālā analīze par krāpniecības pazīmēm. Ja lokālā pārbaude identificē aizdomīgu saturu, tiek veikta papildu pārbaude Google serveros, un, ja apstiprinās, tiek izsniegts brīdinājums lietotājam.
- Tika pievienota API Origin, kas nodrošina Origin objektu, realizējot Web Origin koncepciju un piedāvājot metodes salīdzināšanai, serializēšanai un Web Origin izpētei. Termins „Web Origin” ir definēts RFC 6454, lai nošķirtu izolācijas un uzticības robežu attiecībā uz saturu. Web Origin aptver daļu URL ar protokola nosaukumu, saimniekcomputeru nosaukumu un porta numuru (piemēram, https://opennet.ru). Jaunā API ir ieviesta, lai standartizētu operācijas ar Web Origin, lai novērstu drošības vājās vietas nepareizu salīdzinājumu dēļ ar serializētiem ASCII pārstāvjiem Web Origin, nosakot resursu piederību vienai un tai pašai vietnei.
- Atdalīti piekļuves tiesības vietējai sistēmai, mijiedarbībā ar publiskajiem vietnēm. Pieprasījumi no vietnes uz IP adresēm vietējo tīklu (intranet vai iekšējiem adresēm) un loopback interfeisu (127.0.0.0/8) tagad tiek apstrādāti, izmantojot atšķirīgas pilnvaras (local-network un loopback-network), kas prasa no lietotāja operācijas apstiprinājumu īpašā dialogā. Aizsardzības pasākumos ietilpst resursu ielādes mēģinājumi, fetch() pieprasījumi un iframe ievietošanas mēģinājumi. Pieprasījumi uz iekšējiem resursiem tiek izmantoti ļaunprātīgiem uzbrukumiem, lai veiktu CSRF uzbrukumus maršrutētājiem, piekļuves punktiem, printeriem, korporatīvajām tīmekļa saskarnēm un citām ierīcēm un pakalpojumiem, kas pieņem pieprasījumus tikai no vietējā tīkla. Turklāt iekšējo resursu skenēšana var tikt izmantota netiešai identifikācijai vai informācijas vākšanai par vietējo tīklu.
- Tika noņemta UserAgentReduction iestatījums, kas ļāva nosūtīt neapgriezto informāciju HTTP galvenē User-Agent un JavaScript parametros navigator.userAgent, navigator.appVersion un navigator.platform. Pārlūkprogramma tagad vienmēr nosūta saīsinātu User-Agent variantu bez detalizētas informācijas par platformu (piemēram, „Android 16; S” vietā „Android 16; SM-A205U”).
- Iebūvētajā PDF skatītājā pievienota iespēja saglabāt dokumentu Google Drive mākoņkrātuvē. Google Drive dokumenti no Chrome tiek saglabāti mapē „Saved from Chrome”.
- API LayoutShift, kas ļauj izsekot DOM elementu pozīcijas izmaiņām ekrānā, ir pārgājis uz informācijas izvadīšanu CSS pikseļos, nevis ekrāna pikseļos. CSS pikselis ņem vērā ekrāna DPI un vizuāli ir identisks uz visiem ekrāniem, tostarp uz augstas izšķirtspējas monitoriem. Izmaiņas veiktas, lai pielāgotu Chrome citu pārlūku uzvedībai.
- API Controlled Frame ir īstenots WebRequest.SecurityInfo metode, kas ļauj tīmekļa lietojumam pārtvert HTTPS, WSS vai WebTransport pieprasījumus uz serveri un iegūt sertifikāta paraugu. serveris Un izmantot to manuālai sertifikāta verifikācijai, kas izmantots tiešajā savienojumā ar to pašu serveri pa TCP/UDP.
- Pievienota atbalsts CSS īpašībām column-wrap un column-height, kas definēti CSS Multi-column Layout 2 specifikācijā. Īpašība column-wrap ļauj pārvietot kolonnas uz jaunu rindu, nevis veikt horizontālo ritināšanu, ja kolonnas neietilpst augstumā, kas noteikts ar column-height īpašību.
- Pievienota CSS īpašība text-justify, kas ļauj noteikt teksta izlīdzināšanas veidu, lietojot "text-align: justify";
- CSS īpašībās letter-spacing un word-spacing ir atļauts norādīt atstarpi procentos.
- JavaScript objektos Map un WeakMap ir īstenota «upsert» specifikācija, kas atvieglo darbu ar atslēgu/vērtību pāru kolekcijām. Pievienoti getOrInsert un getOrInsertComputed metodes, kas atgriež jau esošo kolekcijā vērtību, kas saistīta ar norādīto atslēgu, vai izveido jaunu ierakstu, ja atslēga nav atrasta.
- IndexedDB API īstenojums ir pārrakstīts, izmantojot SQLite DB kā aizmuguri (iegūtā versija balstījās uz LevelDB atsevišķās failēs). Jaunā versija pagaidām tiek izmantota tikai atmiņā izvietotos kontekstos, piemēram, inkognito režīmā.
- Veikti uzlabojumi rīkos tīmekļa izstrādātājiem. Tīkla inspekcijas interfeisā „Request conditions” panelī noklusējuma iestatījumā ir iekļauta iespēja ierobežot atsevišķu tīkla pieprasījumu ātrumu.
Papildus jaunajām funkcijām un kļūdu labojumiem jaunajā versijā ir novērstas 11 ievainojamības. Daudzas no ievainojamībām tika atklātas automatizēta testēšanas rezultātā, izmantojot rīkus AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. Kritiskas problēmas, kas ļauj apiet visas pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu sistēmā ārpus smilšu kastē, netika konstatētas. Ievainojamību atklāšanas naudas atlīdzību programmā šī izlaiduma ietvaros Google uzņēmums ir piešķīris 11 prēmijas un izmaksājis 18500 ASV dolāru (viena prēmija par 8000, 5000, 2000 un 500 dolāriem, trīs prēmijas pa 1000 dolāriem). 4 prēmiju summa pagaidām nav noteikta.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish