

Pēc 8 mēnešu attīstības ir izlaista ievērojama Tor Browser 11.5 versija, kurā turpināta funkcionalitātes izstrāde, pamatojoties uz Firefox 91 ESR. Pārlūks koncentrējas uz anonimitāti, drošību un privātumu, un viss trafiks tiek novirzīts tikai caur Tor tīklu. Tieši sazināties caur pašreizējās sistēmas tīkla savienojumu nav iespējams, kas neļauj izsekot lietotāja reālo IP (ja pārlūks tiek uzlauzts, uzbrucēji var piekļūt sistēmas tīkla parametriem, tāpēc, lai pilnībā bloķētu iespējamos noplūdes, vajadzētu izmantot tādus produktus kā Whonix). Tor Browser versijas ir sagatavotas Linux, Windows un macOS.
Papildu aizsardzībai Tor pārlūka sastāvā iekļauts paplašinājums HTTPS Everywhere, kas ļauj šifrēt trafiku visās lapās, kur tas ir iespējams. Lai samazinātu JavaScript uzbrukumu risku un noklusējuma bloķētu paplašinājumu, tiek piedāvāts paplašinājums NoScript. Lai cīnītos pret bloķēšanu un trafika izpēti, tiek izmantoti fteproxy un obfs4proxy.
Lai nodrošinātu šifrētu sakaru kanālu vidēs, kas bloķē visu trafiku, izņemot HTTP, tiek piedāvāti alternatīvie transporti, kas, piemēram, ļauj apiet mēģinājumus bloķēt Tor Ķīnā. Lai pasargātu lietotāja pārvietošanās izsekošanu un nošķirtu īpašības, kas raksturīgas konkrētam apmeklētājam, ir atslēgti vai ierobežoti API WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices un screen.orientation, kā arī ir atslēgti telemetrijas sūtīšanas rīki, Pocket, Reader View, HTTP Alternative-Services, MozTCPSocket, "link rel=preconnect", modificēts libmdns.
Jaunajā versijā:
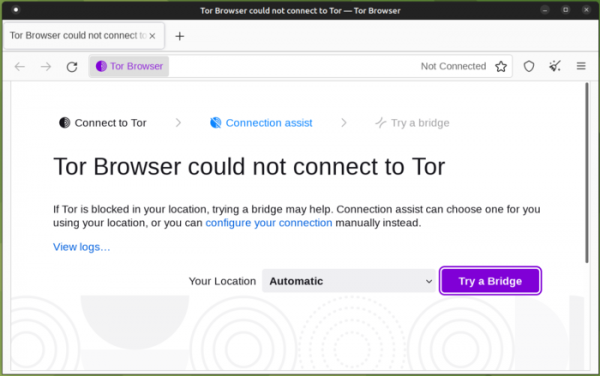
- Pievienota Connection Assist saskarne, lai automatizētu Tor tīkla piekļuves apietu bloku iestatīšanu. Agrāk, ja trafiks tika cenzēts, lietotājam bija manuāli jāiegūst un jākonfigurē tilta mezgli iestatījumos. Jaunajā versijā piekļuves apietu nosaka automātiski, bez manuālām izmaiņām iestatījumos — ja rodas savienojuma problēmas, ņem vērā bloķēšanas īpatnības dažādās valstīs un tiek izvēlēts optimālais veids, kā tās apiet. Atkarībā no lietotāja atrašanās vietas tiek ielādēta valstij pielāgota iestatījumu komplekts, tiek izvēlēts funkcionējošs alternatīvs transports un organizēta pieslēgšana caur tilta mezgliem.
Tilta mezglu saraksta lejupielādei tiek izmantots moat rīku komplekts, kas izmanto "domain fronting" tehniku, kuras būtība ir piekļūt HTTPS, norādot SNI neīstā hosta un faktisko pieprasītā hosta nosaukumu HTTP galvenē Host TLS sesijas laikā (piemēram, var izmantot satura piegādes tīklus, lai apietu bloķēšanas).

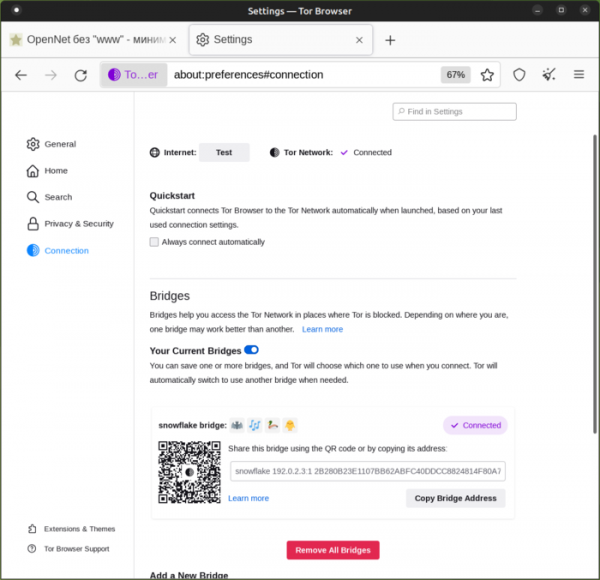
- Izmainīts Tor tīkla iestatījumu konfiguratora dizains. Izmaiņas ir vērstas uz manuālas bloķēšanas apietu iestatīšanas vienkāršošanu konfiguratorā, kas var būt nepieciešama, ja rodas automātiskās pieslēgšanas problēmas. Tor iestatījumu sadaļa pārdēvēta par "Connection settings". Augšējā tabā ar iestatījumiem ir nodrošināta pašreizējā savienojuma statusa attēlošana un nodrošināta poga, lai pārbaudītu tiešā savienojuma (ne caur Tor) funkcionalitāti, kas ļauj diagnosticēt savienojuma problēmu avotu.

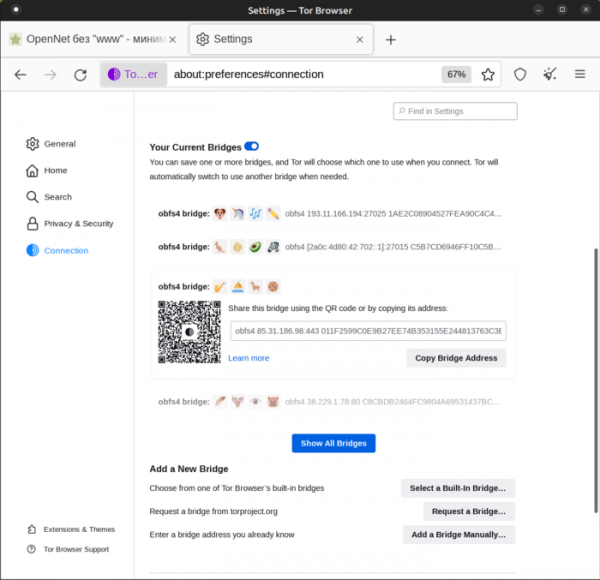
Ir mainīts informācijas kartšu izskats ar datiem par tiltu mezgliem, kuru palīdzību var saglabāt strādājošus tiltus un apmainīties ar tiem ar citiem lietotājiem. Papildus pogām, lai kopētu un nosūtītu tilta mezglu karti, ir pievienots QR kods, kuru var noskenēt Tor Browser Android versijā.

Ja ir saglabātas vairākas kartes, tās tiek grupētas kompakts saraksts, kura elementi izplešas, noklikšķinot uz tiem. Izmantotais tilts tiek apzīmēts ar ikonu „✔ Connected”. Lai vizuāli atdalītu tiltu parametri, tiek izmantotas attēlu „emoji”. Ilgais lauku un opciju saraksts ir noņemts, pieejamās jauno tiltu pievienošanas metodes ir izdalītas atsevišķā blokā.
- Pamatkomplektā ir iekļauta dokumentācija no tīmekļa vietnes tb-manual.torproject.org, uz kuru ir saites no konfiguratora. Tādējādi, ja rodas problēmas ar savienojumu, dokumentācija tagad ir pieejama offline režīmā. Dokumentāciju var apskatīt arī caur izvēlni „Application Menu > Help > Tor Browser Manual” un administratīvo lapu „about:manual”.
- Noklusējuma iestatījumā ir aktivizēts HTTPS-Only režīms, kurā visi pieprasījumi, kas tiek veikti bez šifrēšanas, automātiski tiek novirzīti uz drošiem lapu variantiem („http://” tiek aizstāts ar „https://”). Papildinājums HTTPS-Everywhere, kas iepriekš tika izmantots, lai novirzītu uz HTTPS, ir noņemts no Tor Browser galddatoru versijas, bet ir saglabāts Android versijā.
- Uzlabota fontu atbalsta funkcionalitāte. Lai aizsargātos pret sistēmas identifikāciju, izmantojot pieejamo fontu pārbaudi, Tor Browser tiek piegādāts ar fiksētu fontu komplektu, un pieeja sistēmas fontiem tiek bloķēta. Šāda ierobežojuma dēļ dažos tīmekļa vietnēs, kurās tiek izmantoti sistēmas fonti, kas nav iekļauti Tor Browser fiksētajā fontu komplektā, informācijas attēlošana tika traucēta. Lai risinātu šo problēmu, jaunajā laidienā ir paplašināts fiksētais fontu komplekts, tostarp pievienoti Noto ģimenes fonti.

Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish