

Google ir publicējis tīmekļa pārlūkprogrammas Chrome 123 izlaidumu. Vienlaicīgi ir pieejams stabilais atbrīvojums brīvā projekta Chromium, kurš kalpo par Chrome pamatu. Pārlūkprogrammas Chrome īpašības atšķiras no Chromium, izmantojot Google logotipus, iekļautas avārijas ziņojumu nosūtīšanas sistēmas, moduļus aizsargāta videokontenta (DRM) atskaņošanai, automātiskās atjaunināšanas sistēmu, pastāvīgu Sandbox izolāciju, piegādājot atslēgas uz Google API un nododot RLZ parametrus meklēšanas laikā. Tiem, kam nepieciešams vairāk laika atjaunināšanai, ir atsevišķi pieejama Extended Stable filiāle, kuru atbalsta 8 nedēļas. Nākamais izlaidums Chrome 124 ir plānots 16. aprīlī.
Galvenās izmaiņas Chrome 123:
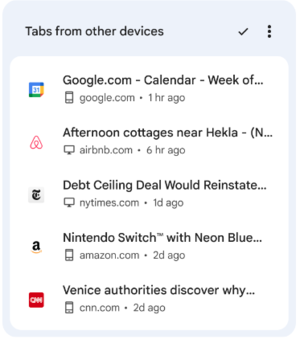
- Jaunajā lapā, kas tiek rādīta, atverot jaunu cilni, ir piedāvāta jauna sadaļa, kurā tiek parādītas saites no citām ierīcēm, kas nesen ir bijušas saistītas ar vienu Google kontu.

- Ir pievienota atbalsts satura kodēšanai, izmantojot Zstandard (zstd) saspiešanas algoritmu, papildus iepriekš atbalstītajiem gzip, brotli un deflate algoritmiem.
- Ir noņemta brīvā videokodeka Theora īstenošana, ko izstrādājusi Xiph.org Foundation, pamatojoties uz VP3 kodeku un kuru atbalsta gan Firefox, gan Chrome kopš 2009. gada, bet kas netiek atbalstīts Chrome Android versijā un WebKit bāzētajos pārlūkos, piemēram, Safari. Theora atbalsta pārtraukšanas iemesli ietver bažas par to, ka Theora īstenošanai, kurai ir pietiekami sarežģīta bināro datu analīzes un straumju dekodēšanas loģika, var būt ievainojamības līdzīgas nesenajām kritiskajām problēmām VP8 kodētājā. Saskaņā ar izstrādātāju viedokli, ņemot vērā pieaugošās 0-day uzbrukumu gadījumus uz mediju kodekiem, saistītie drošības riski pārsniedz Theora kodeka pieprasījuma līmeni, kas praktiski netiek izmantots, bet paliek nozīmīgs mērķis potenciāliem uzbrukumiem.
- Turpināts pakāpenisks lietotāju procenta pieaugums, kuriem tiek atslēgta trešo personu sīkfailu atbalsts, kad piekļūst vietnēm, kas atšķiras no pašreizējās lapas domēna. Šādi sīkfaili tiek izmantoti, lai izsekotu lietotāju pārvietošanos starp vietnēm, reklāmas tīklu kodā, sociālo mediju logrīkos un tīmekļa analīzes sistēmās. Izmaiņas tiek virzītas iniciatīvas Privacy Sandbox ietvaros, kas mērķē uz kompromisu starp lietotāju vajadzību saglabāt privātumu un reklāmas tīklu un vietņu vēlmi izsekot apmeklētāju priekšrocības. Trešo personu sīkfailu atslēgšanu plāno pakāpeniski paplašināt, lai 2024. gada 3. ceturksnī sasniegtu 100%. Lai atslēgtu to, negaidot ārējās izmaiņas, ir paredzēta iestatījumu opcija "chrome://flags/#test-third-party-cookie-phaseout."
- Nelielam procentam lietotāju ASV ir ieslēgta atbalsta iespēju izmantošana, kas balstās uz mašīnmācīšanos — viedā cilņu grupēšanas režīms, dizaina tēmu ģeneratori un interaktīvais palīgs, par kuriem tika runāts Chrome 121 izlaiduma paziņojumā. Centrālās konfigurācijas pārvaldības sistēmās administrators var ieslēgt AI rīkus politikā, nemaz neatverot eksperimentālo režīmu.
- Iestatījumu, vēstures un grāmatzīmju sinhronizācijas pakalpojumā (Chrome Sync) tiek pārtraukta atbalsta sniegšana izlaidumiem, kas ir vecāki par Chrome 82.
- Ieslēdzot uzlaboto pārlūka aizsardzību (Safe Browsing > Enhanced protection), tiek ieviesta informācijas nosūtīšana uz Google par informāciju, ko vietnes pieprasa paplašinātas pilnvaras (šādas lapas tiek pārbaudītas, izmantojot ārēju ļaunprātīgas programmatūras datubāzi, un, gadījumā, ja ir sakritība, lietotājam uzreiz tiek rādīts brīdinājums). Tiek iekļauta arī telemetrijas nosūtīšana par lietotāja atceltajiem brīdinājumiem, kas tiek rādīti pirms lapu atvēršanas, kuras Google ir iekļāvis melnajā sarakstā.
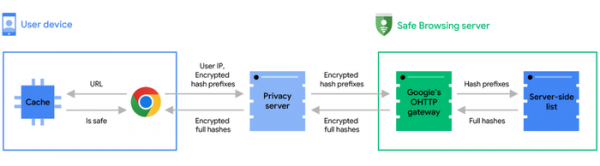
- Google publicēja rakstu, kurā skaidrots, kādas metodes tiek izmantotas, lai pārbaudītu atvērtā lapu drošību, izmantojot ārēju ļaunprātīgas programmatūras datubāzi. serveriLai saglabātu privātumu, pārbaudot atvērtos URL, kas tiek nosūtīti uz Google, tiek pārsūtīti ne pilni URL heši, bet tikai prefikss ar pirmajiem 4 baitiem no heša. Uz serveri šis prefikss tiek pārbaudīts ļaunprātīgo lapu datubāzē, un, ja tiek atrasta sakritība, atbilstošo prefiksa pilno hashu saraksts tiek atgriezts lietotāja pārlūkā, kurā jau tiek veikta galīgā salīdzināšana ar pilno 32 baitus garo URL hash. Lai novērstu pieprasījuma saskaņošanu ar lietotāja IP adresi, prefiksa hash vispirms tiek nosūtīts uz starpējo proksi, kas savā vārdā pārsūta pieprasījumu uz Safe Browsing sistēmas serveri.

- Tika ieviesta brīdinājumu izvadīšana izstrādātāju rīku konsolē, kad lapa nosūta pieprasījumu uz iekšējo tīklu (192.168.x.x, 10.x.x.x utt.), ja šādi pieprasījumi tiek veikti ārpus droša konteksta un nav izgājuši sākotnējo pārbaudi. Pirms faktiska pieprasījuma nosūtīšanas, ko iniciējis vietne, uz resursu iekšējā tīklā, pārlūks vispirms nosūtīs priekšizpētes testa pieprasījumu un pārbaudīs, vai serveris atgriež HTTP virsrakstu "Access-Control-Allow-Private-Network: true", kas atļauj piekļuvi intranetam. Ja piekļuve nav atļauta, tas norāda uz mēģinājumu pieslēgties iekšējam pakalpojumam, kas var liecināt par uzbrukuma mēģinājumu caur pārlūku uz resurss lokālajā tīklā (piemēram, uzbrucējs var ielikt iframe pieprasījumu tīmekļa interfeisam mājas maršrutētājā, piemēram: "\"). Chrome 130 laidienā paredzēts aizstāt brīdinājumu ar kļūdas izvadīšanu un bloķēt pārbaudi neizgājušos pieprasījumus.
- Chrome Android un iOS versijās pievienota iespēja turpināt pārlūkošanu uz iepriekš apmeklētiem vietnēm, kas atvērtas citos ierīcēs, kas saistītas ar to pašu Google kontu.
- Chrome Android versijā mainīta vietējo paroli glabāšanas metode, kas nesinhronizējas ar citām ierīcēm. Agrāk vietējās paroles tika glabātas Chrome profilā, bet tagad tās tiks pārvietotas uz paroļu glabātavu, ko nodrošina Google Play pakalpojumi, un kuru jau izmanto, lai glabātu paroles Google kontam. Chrome 123 jaunā glabāšanas modeļa izmantošana tiks ieviesta lietotājiem bez vietējām parolēm, bet versijā Chrome 124 tas tiks attiecināts uz lietotājiem ar vietējām parolēm.
- Pievienots API statiskajai maršrutēšanai ServiceWorker'iem (Service Worker Static Routing), kas ļauj izslēgt JavaScript izpildi un ServiceWorker'iem pārņemt resursu pieprasījumus, kas atbilst noteiktiem nosacījumiem. Citiem vārdiem sakot, API ļauj noteikt, kā noteiktus resursus vajag ielādēt un izslēgt ServiceWorker izsaukšanu resursiem, kurus var iegūt no keša vai ielādēt tieši. Par lēmumu var izmantot URL paraugus, pieprasījuma metodes, satura tipu (dokumentu, iebūvēšana, fonts, video utt.) un izpildes statusu („running”, „not-running”). Piemēram, lai tieši nosūtītu post pieprasījumu ar tīmekļa formas datiem bez ServiceWorker izsaukšanas, var norādīt: addEventListener('install', (event) => { event.addRoutes({ condition: { urlPattern: '/form/*', requestMethod: 'post' }, source: 'network' }); });
- CSS ir pievienota funkcija light-dark(), lai pielāgotu krāsu shēmu gaismas vai tumšajam režīmam. Funkcijā var norādīt divus vērtības, kas tiks izvēlēti atkarībā no gaismas vai tumšā režīma. Piemēram, „background-color: light-dark(lime, green);”.
- Pievienots API Long Animation Frames, lai diagnosticētu vietnes interfeisa atsaucību un identificētu šauras vietas renderēšanā.
- Mediāprasījumā „display-mode” ir pievienota atbalsta vērtība „picture-in-picture”, kas ļauj izveidot CSS noteikumus, kas attiecas tikai uz tīmekļa lietojumprogrammas rādīšanu režīmā „attēls attēlā”. @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- CSS īpašumā „align-content” ir īstenota iespēja strādāt ar blokiem un tabulu šūnām. Piemēram, „display: block”, „display: list-item”, „display: table-cell” tagad var tikt izlīdzinātas, izmantojot „align-content”.
- Pievienots CSS īpašums „field-sizing”, kas ļauj formas elementu izmēru padarīt atkarīgu no to satura, piemēram, automātiski palielinot teksta laukuma izmēru ievadot datus.
- JavaScript interfeisā NavigationActivation ir pievienots parametrs navigation.activation, kas atspoguļo dokumenta aktivizācijas stāvokli (piemēram, ir iespējams noteikt, ka dokuments tika atjaunots no kešatmiņas pēc navigācijas pogu „uz priekšu” vai „atpakaļ” nospiešanas). Parametru var izmantot, lai pielāgotu lapas saturu atkarībā no tā, no kurienes lietotājs ir ieradies, piemēram, var tikt rādīta cita animācija, ja lietotājs ir apmeklējis mājaslapu.
- Ievadītas uzlabojumi tīmekļa izstrādātāju rīkos.
Papildus jaunumiem un kļūdu labojumiem jaunajā versijā ir novērstas 12 ievainojamības. Daudzas no ievainojamībām tika identificētas automatizētā testēšanas procesā, izmantojot rīkus AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. Kritiskas problēmas, kas ļautu apiet visus pārlūka aizsardzības līmeņus un izpildīt kodu sistēmā ārpus sandbox vides, nav konstatētas. Saskaņā ar atlīdzības par ievainojamību atklāšanu programmu, līdz šim Google ir izmaksājusi 7 atlīdzības kopā 22 tūkstošu ASV dolāru apmērā (viena atlīdzība $10000, $4000, $3000 un $1000, un divas atlīdzības $2000). Viens atlīdzības apmērs vēl nav noteikts.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish