

Uzņēmums Google ir laidis klajā web pārlūka Chrome 127 versiju. Tajā pašā laikā pieejama stabila brīvā projekta Chromium versija, kas ir Chrome pamats. Pārlūks Chrome atšķiras no Chromium ar Google logotipu izmantošanu, avārijas gadījumu paziņošanas sistēmu, moduli, kas atspējo aizsargāta video satura atkārtošanu (DRM), automātiskas atjauninājumu instalēšanas sistēmu, pastāvīgu Sandbox izolāciju, piegādēm uz Google API, kā arī RLZ parametru nodošanu meklējot. Lietotājiem, kuriem nepieciešams vairāk laika atjauninājumiem, ir pieejama atsevišķa Extended Stable versija, ko atbalsta 8 nedēļas. Nākamā Chrome 128 versija ir plānota 20. augustā.
Galvenās izmaiņas Chrome 127:
- Inkoģnito režīmā pēc noklusējuma ir ieslēgta funkcija „HTTPS-First”, kas automātiski novirza HTTP pieprasījumus uz HTTPS. Lai nodrošinātu darbību ar vietnēm, kas neatbalsta HTTPS, ir ieviesta atgriešanās uz HTTP, ja pēc novirzīšanas neizdodas veikt pieprasījumu uz HTTPS vai rodas problēmas ar sertifikātiem. Mēģinot atvērt vietni pa HTTP, tiek rādīts īpašs brīdinājums.
- Iebūvētajā sakņu sertifikātu krātuvē (Chrome Root Store) ir nolemts pārtraukt uzticību sertifikācijas iestādei Entrust dēļ vairākiem sertifikācijas prasību pārkāpumiem, tostarp neatbilstošai problēmā atrisināšanas reakcijas laikam, sertifikātu atsaukšanas kavēšanai, nepareiza incidentu ziņojumu noformēšanas un noteikumu neievērošanas izsniegšanā. TLS sertifikātiem EV (paplašinātās pārbaudes) līmeņa sertifikātiem, kādiem ir nepieciešama dokumentu pārbaude par domēna piederību un resursa īpašnieka apstiprināšana. Ņemot vērā rīcības trūkumu identificēto trūkumu novēršanā, TLS sertifikāti, ko Entrust izsniedz pēc 2024. gada 31. oktobra, tiks uzskatīti par neuzticamiem Chrome. Sertifikāti, kas izsniegti līdz 31. oktobrim, turpinās tikt uzskatīti par parastiem.
- Sācies pakāpeniskas otrās versijas Chrome manifestu atbalsta izbeigšanas process, kas nosaka papildinājumu iespējas un resursus, kas pieejami ar WebExtensions API. Otrās versijas manifestu izmantojošo papildinājumu atslēgšana pagaidām attiecas tikai uz daļu testēšanas Chrome izlaidumu lietotāju (nevis ražošanas versijām). Pilnīga migrācija uz trešo manifestu ir paredzēta līdz 2025. gada jūnijam.
- Ieslēdzot paplašināto pārlūkprogrammas aizsardzību (Safe Browsing > Enhanced protection), tika ieviesta informācijas nosūtīšana uz serverus Google par papildus telemetriju ar informāciju par apskatītajām lapām, ja šajās lapās tiek izmantoti API vibrācijas iniciēšanai (Vibration) vai pilnīgai kontrolei pār peli (PointerLock) un tastatūru (Keyboard). Ja atvērtais lapa ir melnajā sarakstā, lietotājam tiek parādīts attiecīgs brīdinājums, un attiecīgās API darbība tiek atslēgta.
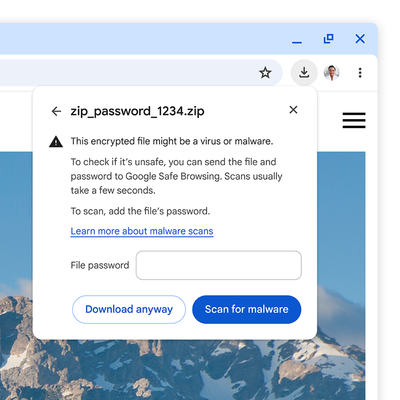
- Tika veikta analīze par uzlabotās pārlūkprogrammas aizsardzības (Safe Browsing > Enhanced protection) failu augšupielādes pārbaudes modernizēšanas darbu, kuras laikā tiek nosūtīti izpildāmi faili un aizdomīgi arhīvi uz Google serveriem, lai pārbaudītu tos uz vīrusiem un ļaunprātīgu programmatūru. Lai pārbaudītu augšupielādēto šifrēto arhīvu (.zip, .7z un .rar) drošību, pārlūkprogramma lūgs lietotājam parolei arhīva atšifrēšanai. Lietotājs var atteikties no pārbaudes vai ievadīt paroli, pēc kā pārlūkprogramma nosūtīs failu kopā ar paroli Google serveriem pārbaudei. Standarta (nepaplašinātajā) Safe Browsing režīmā arī tiks lūgta parole, bet, nosūtot arhīva saturu uz Google serveriem pārbaudei, tiks nosūtīti tikai metadati un hashes no arhīvā esošajiem failiem. Tika ieviesti pamanāmāki brīdinājumi par bīstamu failu lejupielādi, kas tiek parādīti ne tikai apakšējā panelī, bet arī zem augšējā paneļa.

- Ierosināta sākotnējā Private Network Access specifikācija, kas ierobežo resursu piekļuvi no publiski pieejamām vietnēm, kas atsaucas uz hostiem iekšējā tīklā (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8 utt.). Šādu resursu lejupielāde tagad ir atļauta tikai, atverot lapu drošā kontekstā (caur HTTPS). Turpmāk plānots pilnībā ierobežot nekontrolētu piekļuvi iekšējām intranet apakštīkliem no lapām, kas atveras no publiskām vietnēm, jo šādi pieprasījumi tiek izmantoti ļaundariem CSRF uzbrukumu veikšanai uz maršrutētājiem, piekļuves punktiem, printeriem, korporatīvajiem tīmekļa saskarnēm un citiem ierīcēm un pakalpojumiem, kas pieņem pieprasījumus tikai no lokālā tīkla. Eksperimenti ar bloķēšanu tika uzsākti jau 2022. gadā Chrome 98 versijā, taču atklāto problēmu dēļ bloķēšana tika atlikta.
- Režīmā «Origin trials» ir ieviesta eksperimentālā piekļuves bloķēšana uz IP 0.0.0.0, jo šis IP var tikt izmantots, lai apietu piekļuves bloķēšanu uz IP 127.0.0.1 (localhost) Linux un macOS platformās.
- Android platformas versijā ir atvieglots interfeiss saistīšanai ar Google kontu un datu sinhronizācijai, piemēram, saglabātajiem paroliem un grāmatzīmēm. Sinhronizācija tagad ir integrēta ar konta pieteikšanos un netiek piedāvāta kā atsevišķa iespēja iestatījumos.
- Android platformas versijā ir atjaunots paroli pārvaldības interfeiss. Lietotājiem, kuri pieslēgušies savam Google kontam, bet nav aktivizējuši sinhronizāciju, ir sniegta iespēja saglabāt un izmantot paroles saistībā ar Google kontu.
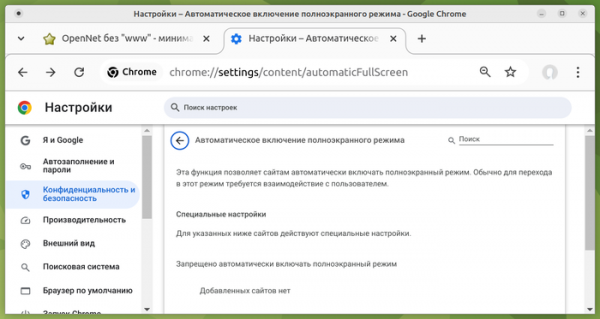
- Pievienota iestatījums «Automātiska pilnekrāna režīma aktivizēšana» (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), kas ļauj vietnēm automātiski aktivizēt pilnekrāna režīmu, izmantojot Element.requestFullscreen() metodi, bez lietotāja apstiprinājuma, kā arī nodrošina iespēju parādīt pārlūkprogrammas dialogus, neiznākot no pilnekrāna režīma. Pēc noklusējuma iestatījums ir izslēgts un to var aktivizēt, piesaistot to konkrētām vietnēm un tīmekļa lietotnēm. Apvienojumā ar Window Management API un uznirstošo paziņojumu iestatījumiem (chrome://settings/content/popups) jaunā funkcija atvieglo tādu iespēju izmantošanu kā uznirstošā loga atvēršana pilnekrānā citā monitorā, pilnekrāna satura rādīšana visos ekrānos vai papildu ekrānā, pilnekrāna satura pārslēgšana no viena displeja uz citu.

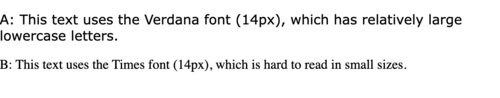
- Pievienots CSS īpašums font-size-adjust, kas ļauj mainīt mazo burtu lielumu attiecībā pret lielo burtu izmēru, ko nosaka «font-size» īpašums, kas var būt noderīgi, piemēram, lai saglabātu iepriekšējo teksta lasāmības līmeni, izmantojot rezerves fontu ģimenes gadījumā, ja galvenais nav pieejams. Fontiem, kuru mazo burtu augstuma un fonta izmēra attiecība ir atšķirīga, burtu izmērs ievērojami atšķiras, kas, piemēram, var padarīt tekstu grūti salasāmu, aizvietojot fontu Verdana ar Times.

- Service Worker statiskās maršrutēšanas API (Service Worker Static Routing), kas ļauj noteikt, kā noteiktus resursus ielādēt un atslēgt Service Worker izsaukumu resursiem, kurus var iegūt no keša vai ielādēt tieši, pievienota iespēja lietot loģisko operāciju «not», lai apgrieztu pieprasījumu salīdzināšanas nosacījumus.
- Tiek nodrošināta aktivizācijas notikumu pārsūtīšana, kas veidojas, lietotājam strādājot ar saturu logā, kas atvērts «attēls attēlā» (picture-in-picture) režīmā, uz vecāku logu šajā režīmā. Izmaiņas ļauj galvenajā lapā, no kuras tika atvērts «attēls attēlā» logs, izmantot User Activation API (navigator.userActivation), lai noteiktu, vai lietotājs mijiedarbojas ar šo logu (piemēram, var noskaidrot, vai lietotājs ir klikšķinājis peles pogu šajā «attēls attēlā» logā vai lapa ir tikai ielādēta un paliek netraucēta).
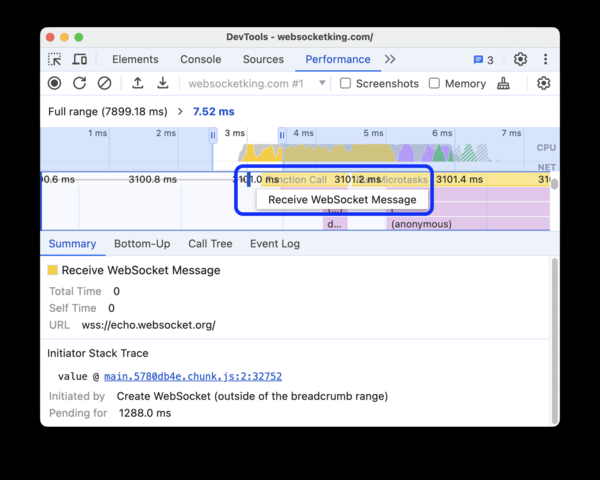
- Tika uzlabojumi tīmekļa izstrādātāju rīkos. Apskatot CSS stilus, pievienotas saites uz attiecīgajām pozīcijām dokumentā, uz kurām atsaucas CSS īpašības, kas kontrolē elementu parādīšanos, sasaistītā ar citu elementu atrašanās vietu (CSS Anchor Positioning). Apskatot HTML kodu, pievienotas saites, uz kurām norāda atribūts „popovertarget”. Tīkla aktivitātes inspekcijas panelī pievienota jauna ātruma simulācijas priekšnoteikuma iestatījums „Fast 4G” (priekšnoteikums „Fast 3G” pārdēvēts par „Slow 4G”, bet „Slow 3G” par „3G”). Veiktspējas analīzes panelī trasēšanas laikā nodrošināta informācijas par ziņojumu nosūtīšanas un saņemšanas notikumiem WebSocket.

Papildus jauninājumiem un kļūdu labojumiem jaunā versijā novērstas 24 ievainojamības. Daudzas no ievainojamībām tika atklātas, izmantojot automatizētu testēšanu ar rīkiem AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. 5 problēmām piešķirts augsts bīstamības līmenis. Kritiskas problēmas, kas ļautu apiet visus pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu sistēmā ārpus sandbox vidi, nav atrastas. Saskaņā ar ievainojamību atklāšanas atlīdzības programmu pašreizējā laidiena ietvaros kompānija Google izmaksāja 16 prēmijas kopumā 47.5 tūkstošu ASV dolāru apmērā (pa vienai prēmijai $11000, $5000, $3000 un $500, divas prēmijas $8000, trīs prēmijas $2000). 6 atlīdzības apmērs pagaidām nav noteikts.

Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish