

Google ir publicējusi Chrome 128 tīmekļa pārlūkprogramma. Tajā pašā laikā ir pieejams stabils atbrīvojums no atvērtā projekta Chromium, kas kalpo par Chrome pamatu. Chrome pārlūkprogramma atšķiras no Chromium ar Google logotipu izmantošanu, avārijas informēšanas sistēmu, moduļiem, kas atbalsta aizsargātu video (DRM), automātisko atjauninājumu instalēšanu, pastāvīgu Sandbox izolāciju, atslēgu nodrošināšanu Google API un RLZ parametrus meklēšanas laikā. Tiem, kam nepieciešams vairāk laika atjaunināšanai, atsevišķi tiek atbalstīta Extended Stable versija, ko pavada 8 nedēļu atbalsts. Nākamais Chrome 129 izlaidums plānots 17. septembrī.
Galvenās izmaiņas Chrome 128:
- Ir pieejama iespēja meklēt vēsturē, ņemot vērā apmeklēto lapu saturu, ne tikai URL un virsrakstus. Šobrīd šī funkcionalitāte ir pieejama tikai angliski runājošajiem lietotājiem ASV. Satura meklēšanas funkcionalitāte tiek īstenota, izmantojot Google pusē strādājošu mašīnmācīšanās sistēmu, kuras apmācības un optimizācijas nolūkiem attiecīgie dati var tikt nosūtīti uz serverus Google (nosūtīšanu var atslēgt iestatījumos).
- Ir ieviests jauns JSON formāta parsers, kas pārprogramēts no C++ uz Rust valodu, nodrošinot augstāku drošību, samazinot atmiņas kļūdu rašanās iespējamību. Norādīts, ka pāreja uz jauno parseru var izraisīt dažu nesaderīga JSON satura parsēšanas pārtraukšanu, taču tas arī atrisina problēmas ar nepareizu JSON, kas iepriekš izraisīja avārijas, tagad noved pie kļūdas koda atgriešanas.
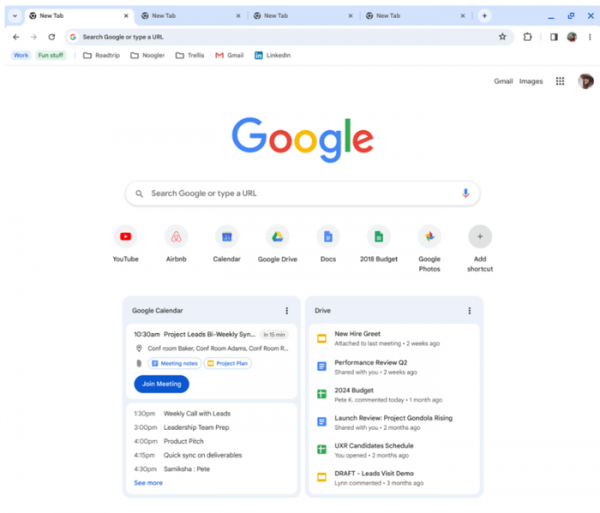
- Jaunajā cilnē, kas tiek atvērta, pievienota iespēja izvietot sadaļu ar datiem no Google Calendar, ļaujot vienmēr redzēt gaidāmos pasākumus un notikumus.

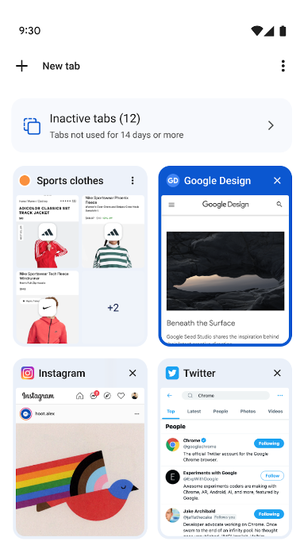
- Chrome Android versijā cilņu pārslēgšanas interfeisā ir pievienota jauna sadaļa, kur automātiski tiek pārvietotas neaktīvās cilnes, kas atvērtas vairāk nekā 60 dienas. Ir iespēja vienlaikus aizvērt visas vecās cilnes. Pēc noklusējuma jaunā iespēja ir aktivizēta 1% lietotāju.

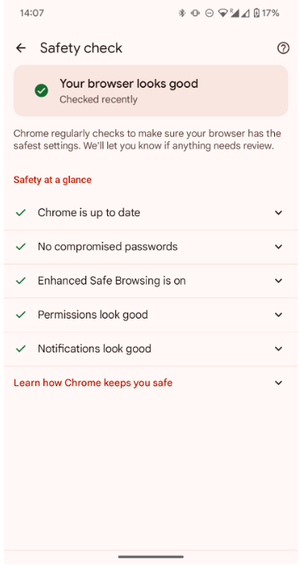
- Android Chrome ir pievienota atbalsta drošības pārbaudēm (Safety Check), kas periodiski pārbauda pārlūkprogrammas problēmas un informē lietotāju, ja tiek atklātas uzmanību prasošas briesmas. Turklāt ir mainīts Safety Check lapas dizains iestatījumos (chrome://settings/safetyCheck).

- Komponentā WebView Android Chrome ir izlemts īslaicīgi atslēgt CHIPS (Cookies Having Independent Partitioned State) tehnoloģijas atbalstu, kas tiek izstrādāta Privacy Sandbox iniciatīvas ietvaros un ļauj izolēt sīkdatnes saistībā ar Microsoft ļauj lietotājiem dzēst šīs iepriekš lejupielādētās lietojumprogrammas, un to var izdarīt tieši no Start izvēlnes. pirmā līmeņa, izmantojot atribūtu «Partitioned». Tika atslēgts šo sīkdatņu aptuveno problēmu dēļ, piekļūstot sekcijās kā sīkdatņu pārvaldnieka API, ko sniedz Android platforma.
- Centrāli pārvaldītās sistēmās administratoram ir pieejamas iespējas izveidot savus ātrās meklēšanas īsceļus caur adreses joslu (var izveidot īsceļu «@vārds» noteiktā vietnē), kā arī pārvaldīt nesifruotas paroles iebūvētajā paroļu pārvaldniekā (piemēram, var iestatīt līdzīgu paroli dzēšanu, kas palikusi pēc migrācijas uz citu ierīci, izmantojot trešo pušu programmatūru).
- Chrome OS versijā ir pievienots atbalsts patstāvīgu web lietojumprogrammu IWA (Isolated Web Apps) uzsākšanas mehānismam, kas paplašina PWA (Progressive Web Apps) darbību ar stingrāku lietojumprogrammas izolāciju servera kompromitācijas gadījumā. Izolācija tiek sasniegta, apdrošinot lietojumprogrammas pakotni ar digitālo parakstu, kas aizsargā pret trešo pušu izmaiņām pakotnē, ļaujot izplatīt lietojumprogrammu caur trešo pušu kanāliem bez nepieciešamības uzturēt savu serveri.
- CSS īpašums position-try-options ir pārdēvēts par position-try-fallbacks, saskaņā ar CSSWG (CSS darba grupas) ieteikumu, jo vārds «options» rada maldinošu priekšstatu un neatspoguļo reālo īpašuma būtību.
- HTML elementā , kas ļauj pievienot pie teksta annotāciju, kas tiek parādīta virs, zem vai blakus tekstam, piemēram, lai precizētu izruna vai hieroglifu nozīmi, ir parādījusies iespēja sinhronai rindu pārrāvumu izvietošanai, kad tiek pārnests garš pamateksts un annotācija, kuri nevar ietilpt vienā rindā un iepriekš tika pārnesti atsevišķi. Tāpat ir pievienota CSS īpašība ruby-align, lai kontrolētu pamateksta un annotācijas izlīdzināšanu.
- Pievienota metode Promise.try(), kas ļauj pārvērst jebkura callback izsaukuma izpildes rezultātu par Promise, atvieglojot kļūdu apstrādi funkciju izpildē gan asinhronā, gan sinkronā režīmā.
- PointerEvent saskarnē ir pievienots jauns atribūts PointerEvent.deviceProperties, ar kura palīdzību var atsevišķi identificēt dažādus digitālos pildspalvas, kas tiek izmantoti ar grafisko planšeti (piemēram, katram ierīces var piešķirt savu krāsu un pildspalvas formu).
- CSS īpašuma zoom realizācija ir pielāgota specifikācijai, ļaujot samazināt vai palielināt atsevišķu elementu mērogus.
- Eksperimentālajā režīmā "Origin trials" ir realizēta atbalsta API Digital Credentials, kas ļauj vietnēm pieprasīt nepieciešamās identifikācijas akreditācijas no mobilajām maksājumu lietotnēm, izmantojot Android nodrošināto IdentityCredential CredMan sistēmu.
- WebGPU ir pievienots eksperimentālais atbalsts apakšgrupām, kas ļauj izmantot SIMD (Single instruction, multiple data) principu aprēķinu paralelizācijai.
- Ir ieviesta eksperimentālā iespēja bloķēt piekļuvi IP 0.0.0.0, lai novērstu uzbrukumus vietējiem pakalpojumiem.
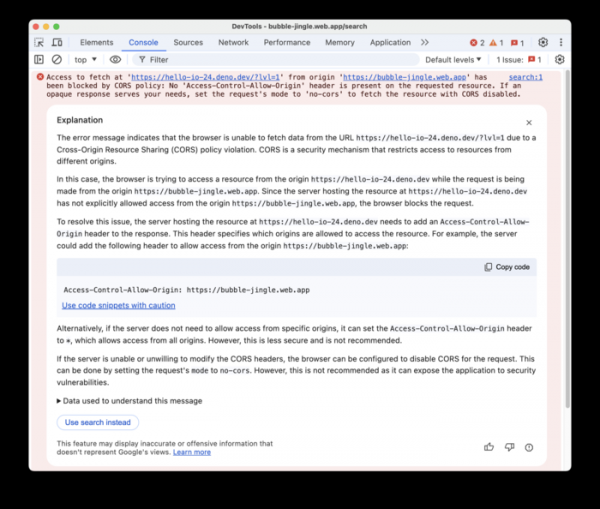
- Ir veikti uzlabojumi web izstrādātāju rīkos. Līdzekļu pārbaudes paneļi animācijām ir papildināti ar iespēju uzņemt animācijas un rediģēt atslēgas kadros. Ievērojami paplašinātas iespējas veiktspējas analīzes panelī. Vairākumā Eiropas valstu ir iekļauta iespēja izvadīt web konsolē skaidrojumus par kļūdām, ko ģenerē liela valodas AI modeļa Gemini.

Papildus jauninājumiem un kļūdu labojumiem jaunajā versijā ir novērstas 38 ievainojamības. Daudzas no tām tika atklātas, veicot automatizētus testus, izmantojot rīkus AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. 7 problēmām ir piešķirts augsts bīstamības līmenis. Kritiskas problēmas, kas ļautu apiet visus pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu sistēmā ārpus smilšu kastes vides, nav identificētas. Pateicoties ievainojamību atklāšanas atlīdzības programmai šim laidienam, uzņēmums Google ir izmaksājis 20 prēmijas kopā 95 tūkstošu ASV dolāru apmērā (viena prēmija $36000, $10000, $5000 un $2000, divas prēmijas $11000, $7000 un $500, četras prēmijas $1000). 5 prēmiju apmērs vēl nav noteikts.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish