

Google ir publicējusi web pārlūkprogrammas Chrome 132 versiju. Tajā pašā laikā pieejama stabila versija atvērtā projekta Chromium, no kura bāzējas Chrome. Pārlūkprogramma Chrome atšķiras no Chromium ar Google logotipa izmantošanu, crash ziņojuma sistēmu, moduli aizsargāta video satura (DRM) atskaņošanai, automātisko atjauninājumu instalācijas sistēmu, pastāvīgu Sandbox izolācijas aktivizēšanu, Google API atslēgu piegādi un RLZ parametrus meklēšanā. Tiem, kam nepieciešams vairāk laika atjauninājumu veikšanai, ir atsevišķi atbalstīta Extended Stable versija, kas tiek uzturēta 8 nedēļas. Nākamā Chrome 133 izlaišana plānota 4. februārī.
Galvenie uzlabojumi Chrome 132:
- Tika pievienota heuristika, kas automātiski aktivizē funkciju „HTTPS-First”, kas pārvērš HTTP pieprasījumus uz HTTPS, lietotājiem, kuri parasti izmanto HTTPS. Ja lietotājs nepiekrīt aktivizēt „HTTPS-First”, viņš var to piespiedu kārtā izslēgt iestatījumos. Aktīvā „HTTPS-First” režīmā darbs ar vietnēm, kas neatbalsta HTTPS, notiek ar atgriešanos uz HTTP, ja pēc pārvēršanas netiek izpildīts pieprasījums pa HTTPS vai rodas problēmas ar sertifikātiem. Ja HTTPS variants nav pieejams, atverot vietni pa HTTP, tiek parādīts īpašs brīdinājums.
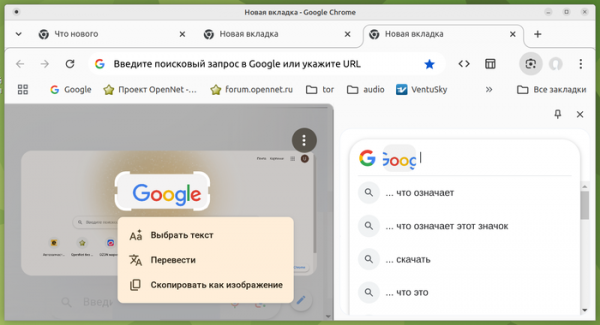
- Tika paplašinātas meklēšanas iespējas, izmantojot Google Lens (”Meklējums ar objektīvu”), ko var aktivizēt caur konteksta izvēlni. Papildus attēlu un atlasītā teksta meklēšanai tika pievienota atbalsta funkcija jautājumu uzdošanai dabiskajā valodā, kas saistīta ar tīmekļa lapu un PDF dokumentu saturu. Lai nosūtītu jautājumu, jāaktualizē Google Lens meklēšanas interfeiss caur izvēlni un jāievada jautājums augšējā parādītās sānu paneļa daļā. Tika paplašināta valodu skaits, kas pieejama tulkošanas uzklāšanas funkcijai (tulkotais teksts tiek parādīts virs sākotnējā teksta attēlā).

- Windows platformai tika piedāvāta atbalsts sandbox procesu izolācijai, kas nodrošina tīkla pakalpojuma darbu. Lai aktivizētu izolāciju, tika pievienota opcija „—enable-features=NetworkServiceSandbox”. Izolācijas režīmus var pārbaudīt lapā „chrome://sandbox/”.
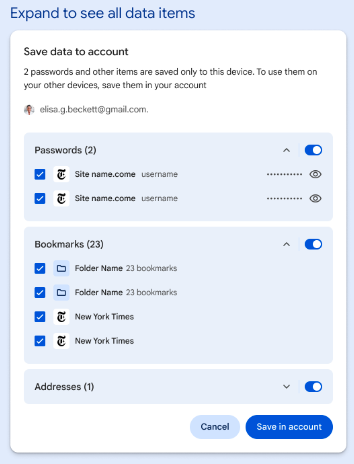
- Iestatījumos pievienota iespēja selektīvi augšupielādēt paroles un adreses, kas iepriekš saglabātas lokālajā sistēmā, uz mākoņkrātuvi, kas saistīta ar Google kontu.

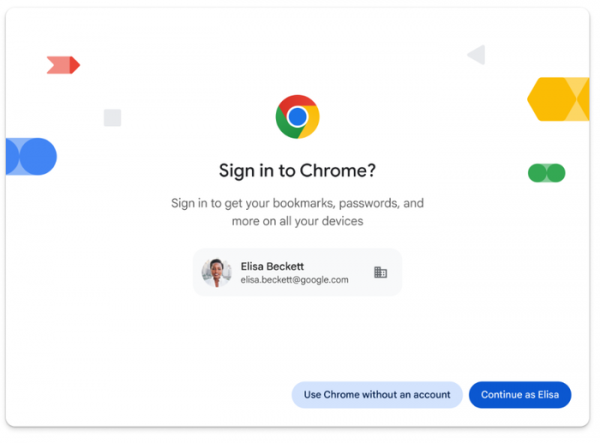
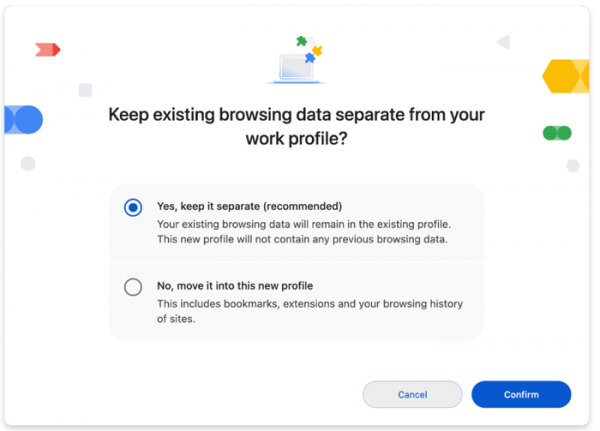
- Darbstaciju versijās, lai vietā, kur jāveic sinhronizācija starp ierīcēm, izmantojot atsevišķu kontu, ir pieejama iespēja saistīt lietotāja pārlūkus ar Google kontu, ko izmanto šādos pakalpojumos kā Gmail un Google Docs. Piemēram, piesakoties Gmail, tagad tiks piedāvāts pieteikties ar šo kontu Chrome, lai saglabātu un sinhronizētu atvērtās cilnes, iestatījumus, vēsturi, grāmatzīmes, paroles, adreses, paplašinājumus, tēmas un PWA lietotnes.


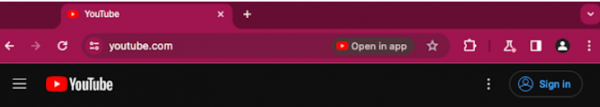
- Pievienota iestatījums "chrome://flags/#enable-user-link-capturing-pwa", kura aktivizēšana noved pie tā, ka saites, kas saistītas ar instalētu Web lietojumprogrammu (PWA), tiek atvērtas parastajā vietnē, un adreses joslā parādās indikators, lai pārslēgtos uz web lietojumprogrammas lietošanu. Agrāk šādas saites atvēršana uzreiz noveda pie pārejas uz web lietojumprogrammu, bez iespējas strādāt ar lapu kā ar parastu vietni.

- Elementam
- Nodrošināta izņēmuma InvalidStateError ģenerēšana, izsaucot metodes showPopover() un showModal() elementiem ar atribūtu "popover" vai "dialog", kas atrodas neaktīvā dokumentā. Agrāk šāds izsaukums klusi tika ignorēts.
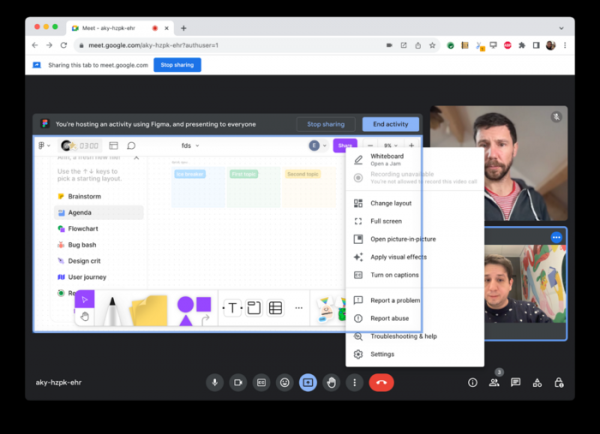
- Papildus iespēju ierakstīt video un jebkuru zonu cilnē, pievienots API Element Capture, lai ierakstītu atsevišķus HTML elementus. Šī iespēja var būt noderīga situācijā, kad jāieraksta elementi, kas pārklājas viens ar otru. Piemēram, web lietojumprogrammā videokonferenču rīkošanā, kas ļauj ielikt citas web lietojumprogrammas caur iframe, jaunais API var būt nepieciešams, lai ierakstītu iframe saturu video formātā un nodotu to citiem dalībniekiem.

- Pievienota metode getAllScreensMedia() visus ekrānus, kas pieslēgti ierīcei, saturu ierakstīšanai.
- Android versijā un WebView balstītajos komponentos ir atļauts izmantot File System Access API, kas ļauj tīmekļa lietojumprogrammām tieši lasīt un rakstīt datus failos un katalogos lietotāja ierīcē. Agrāk šis API bija pieejams tikai desktop versijās. Failu izvēles dialogu izsaukšanai var izmantot metodes showOpenFilePicker() un showSaveFilePicker().
- CSS īpašumā «a href="https://developer.mozilla.org/docs/Web/CSS/writing-mode">writing-mode», kas ļauj konfigurēt teksta pozicionēšanu formās, ir ieviesta atbalsta atslēgu vārdiem sideways-rl un sideways-lr, kas ir noderīgi tradicionālā teksta vertikālajai izvadē, kurā netiek izmantoti hieroglifi.
- CSS īpašumos «inset» un «margin» ir atļauts izmantot vērtību anchor-size().
- Ir atjaunota iespēja aktivizēt ritināšanas zonas, navigējot, izmantojot tastatūru, ļaujot lietotājiem bez pele vispirms pārslēgties uz vajadzīgo zonu, nospiežot taustiņu Tab, un pēc tam ritināt tās saturu ar kursora vadības taustiņiem. Agrāk šī iespēja tika atslēgta regresijas dēļ pieejamības rīkos, kuras šajā versijā ir izlabotas.
- Ir pievienotas metodes Request.bytes() un Response.bytes(), kas atgriež promise, lai lasītu, izmantojot Uint8Array objektu.
- Ir nodrošināta HTTP galvenes Strict-Transport-Security ignorēšana atbildēs ar serveris, kas ir izvietota lokālajā sistēmā un pieņem pieprasījumus caur localhost.
- WebGPU API ir ieviesta iespēja sajaukt tekstūras ar krāsu attēlojumu 32 bitu peldošā skaitļa formātos (r32float, rg32float un rgba32float). GPUDevice objektam ir pievienots adapterInfo atribūts.
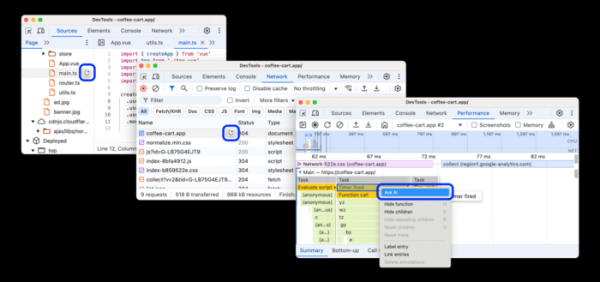
- Web izstrādātāju rīku iespējas ir paplašinātas. Ir pievienots atbalsts AI asistenta Gemini izmantošanai, lai atvieglotu atkļūdošanu un precizētu jautājumus, kas saistīti ar tīkla pieprasījumiem, sākotnējiem failiem un veiktspējas izsekošanu. Ir ieviesta čata vēstures saglabāšana ar AI asistentu.

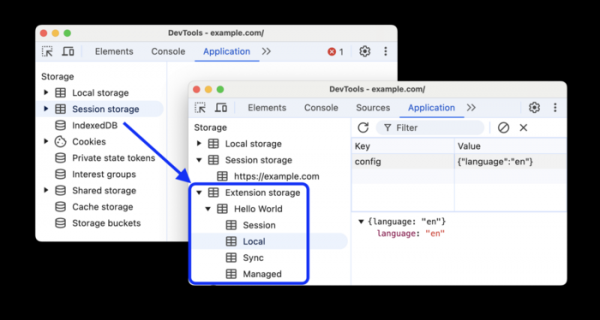
Sensors panel features a simulation of varying CPU load intensities (Nominal, Fair, Serious, Critical). The memory consumption assessment panel now supports grouping JavaScript objects by name. The configuration interface has been redesigned. In the Computed tab, real-time updates for computed values are provided (useful for tracking value changes during animations). The "Application > Storage" section has added the ability to inspect browser extension storage.



In addition to new features and bug fixes, the new version addresses 16 vulnerabilities. Many of these vulnerabilities were discovered through automated testing using tools like AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer, and AFL. Five issues have been assigned a high severity level. No critical issues have been found that would allow bypassing all levels of browser protection to execute code on the system outside of a sandbox environment. As part of the bug bounty program for this release, Google has awarded 13 prizes totaling $37,000 (two prizes of $7,000 and $5,000 each, one prize of $3,000, three prizes of $2,000, and four prizes of $1,000). The amount of one award has not yet been determined.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish