

Google ir publicējusi Chrome 142 versiju. Tajā pašā laikā tiek piedāvāta arī stabila bezmaksas Chromium projekta versija, kas ir Chrome pamats. Chrome pārlūks atšķiras no Chromium ar Google logotipiem, crash ziņojumu nosūtīšanas sistēmu, DRM aizsargāto video satura atskaņošanas moduļiem, automātisku atjauninājumu instalācijas sistēmu, pastāvīgu Sandbox izolācijas ieslēgšanu, Google API atslēgu piegādi un RLZ parametru nosūtīšanu meklēšanas laikā. Lai sniegtu iespēju lietotājiem ilgāk atjaunināt, ir atsevišķi atbalstīta Extended Stable versija, kas tiek atjaunināta ik pēc 8 nedēļām. Nākamā Chrome 143 versija plānota 2. decembrī.
Galvenās izmaiņas Chrome 142:
- Ievesta aizsardzība pret piekļuvi lokālajai sistēmai mijiedarbības laikā ar publiskajiem vietnēm. Piekļūstot no publiskas vai iekšējas tīkla (intranet) vietnes IP adresēm lokālajai sistēmai vai loopback interfeisam (127.0.0.0/8), pārlūks parādīs lietotājam dialogu ar apstiprinājuma pieprasījumu. Aizsardzības darbības ietver resursu ielādes mēģinājumus, fetch() pieprasījumus un iframe ielādes. Šī aizsardzība pagaidām netiek piemērota savienojumiem caur WebSockets, WebTransport un WebRTC, taču tā tiks pievienota vēlāk.
Piekļuve iekšējiem resursiem tiek izmantota ļaunprātīgiem izstrādātājiem, lai veiktu CSRF uzbrukumus maršrutētājiem, piekļuves punktiem, printeriem, korporatīvajiem web interfeisiem un citiem ierīcēm un pakalpojumiem, kas pieņem pieprasījumus tikai no lokālā tīkla. Turklāt iekšējo resursu skenēšana var tikt izmantota netiešai identifikācijai vai informācijas vākšanai par lokālo tīklu.
- Iecelts vienots vienkāršots interfeiss Google konta sasaistīšanai un datu sinhronizācijai, piemēram, saglabātajām парolēm un grāmatzīmēm. Sinhronizācija ir integrēta ar konta pieslēgšanos un nav izcelta kā atsevišķa funkcija iestatījumos. Lietotāji var savienot Chrome ar Google kontu un izmantot to, lai glabātu parolēs, grāmatzīmēs, apmeklējumu vēsturē un cilnēs. Šī iespēja pagaidām ir aktivizēta daļai lietotāju, pakāpeniski pieaugot aptverei.
- Ievesta jauna procesu izolācijas modeļa — 'Origin Isolation', kurā katrs satura avots (origin — protokola, domēns un portu, piemēram, «https://foo.example.com»), tiek izolēts atsevišķā attēlošanas procesā. Tā kā izolācijas dalīšanas palielināšana var izraisīt paaugstinātu atmiņas patēriņu un CPU slodzes pieaugumu, jaunais izolācijas režģis tiek aktivizēts tikai sistēmās ar vairāk nekā 4 GB RAM. Vājākā aparatūra turpinās izmantot veco izolācijas pieeju, kurā visus dažādus satura avotus, kas saistīti ar vienu vietni (piemēram, foo.example.com un bar.example.com), izolē atsevišķā procesā.
- Windows un macOS sistēmās, kurās netiek izmantota centralizēta Chrome pārvaldība, automātiski atslēdz piespiedu kārtā instalētus pārlūka paplašinājumus, kuros ir identificēti nenozīmīgi pārkāpumi Chrome Web Store katalogā. Nenozīmīgiem pārkāpumiem tiek pieskaitīts potenciālu ievainojamību klātbūtne, paplašinājuma uzstādīšana bez lietotāja zināšanām, metadatu manipulēšana, lietotāju datu pārvaldības noteikumu pārkāpšana un maldinoša informācija par funkcionalitāti. Ja lietotājs to vēlas, viņš var atjaunot atslēgto paplašinājumu.
- Android versijā, līdzīgi kā darbvirsmas sistēmām, ir ieviests brīdinājums par viltus lapām, ko ir identificējusi lielā valodas modele, analizējot saturu. AI izmantošana notiek paplašinātās pārlūka aizsardzības režīmā (Enhanced Safe Browsing). AI modelis darbojas klienta pusē, taču, ja radīsies aizdomas par šaubīgu saturu, tiks veikta papildu pārbaude Google serveros.
- DTLS (Datagram Transport Layer Security, līdzīgs TLS UDP) protokola realizācijā, kas tiek izmantota WebRTC savienojumiem, ir iekļauta postkvantu šifrēšanas algoritmu izmantošana.
- Ir ieviesta aktivizācijas statusa saglabāšana, kas tiek piešķirta lietotāja aktivitātes laikā lapā, pārejot uz citu lapu tajā pašā domēnā. Aktivizācijas saglabāšana vienkāršos daudzlapu web lietotņu izstrādi un risinās tādas problēmas kā ievades fokusēšana, kad vietne parāda savu virtuālo tastatūru.
- CSS ir pievienoti pseido-klasi «:target-before» un «:target-after», lai noteiktu iepriekšējos un nākamos marķierus attiecībā uz pašreizējo ritināšanas pozīciju («:target-current»).
- Stila konteineros ("@container") un funkcijā "if()" atļauts izmantot diapazonu sintaksi (Range Syntax), kas definēta Media Queries Level 4 specifikācijā un ļauj izmantot parastos matemātiskos salīdzināšanas operatorus un loģiskos operatorus, lai noteiktu vērtību diapazonus. Piemēram, tagad var norādīt "@container style(—inner-padding > 1em)" un "background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);"
- Elementos «<button>» un «<a>» pievienota atbalsts atribūtam «interestfor», ar kura palīdzību var organizēt darbību izsaukumus, piemēram, parādīt uznirstošo logu situācijās, kad lietotājs izrāda interesi par elementu. Intereses izpausmes pazīmes pārlūkprogramma uzskata par tādām situācijām kā kursoru virzīšana un turēšana uz elementa, taustiņu kombināciju nospiešana vai pieskāriens uz skārienekrāna. Atklājot interesi par elementu ar atribūtu «interestfor», pārlūkprogramma ģenerē InterestEvent notikumu.
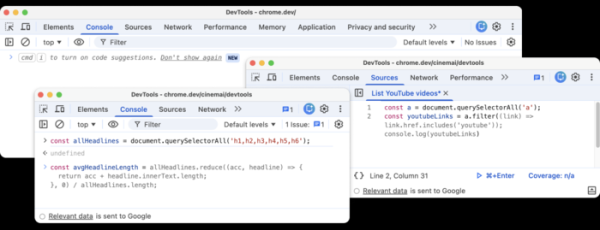
- Ir veiktas uzlabojumi web izstrādātāju rīkos. Augšējā labajā stūrī pievienota poga, lai ātri izsauktu AI asistentu. Konteksta izvēlnes elements "Ask AI" pārsaukts par "Debug with AI" un paplašināts ar iespēju veikt tūlītējās darbības atkarībā no konteksta. Web konsolē un koda panelī AI asistents Gemini tagad var ģenerēt ieteikumus ar kodu.

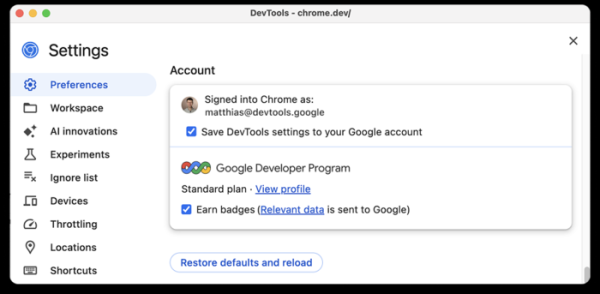
Web izstrādātāju rīkos nodrošināta integrācija ar GDP (Google Developer Program) pakalpojumu. Izstrādātājs tagad varēs pieslēgties savai GDP profilam tieši no Chrome DevTools un iegūt bonusus par noteiktu uzdevumu izpildi šajā interfeisā.

Papildus jaunumiem un kļūdu labojumiem jaunajā versijā novērstas 20 drošības problemas. Daudzas no šīm vājībām tika atklātas, izmantojot automatizētos testēšanas rīkus AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer un AFL. Kritiskas problēmas, kas ļautu apiet visus pārlūkprogrammas aizsardzības līmeņus un izpildīt kodu sistēmā ārpus sandbox vides, netika konstatētas. Ņemot vērā aizsardzības vājību atklāšanas stimulu programmu, šī izlaiduma ietvaros Google ir izveidojusi 20 prēmiju kopumu 130 tūkstošu ASV dolāru apmērā (divas prēmijas 50 tūkstošu dolāru, viena prēmija 10 tūkstošu dolāru un trīs prēmijas 3 tūkstošu dolāru, divas prēmijas 2 tūkstošu dolāru un trīs prēmijas 1 tūkstoša dolāru). 8 prēmiju apmērs vēl nav noteikts.
Papildus var atzīmēt, ka Blink dzinējā ir atklāta vēl neizlabota ievainojamība, kas var izraisīt pārlūkprogrammas avāriju un sasalšanu, veicot noteiktu JavaScript kodu. Ievainojamība ir saistīta ar arhitektūras problēmām attēlošanas dzinējā, kas saistītas ar ierobežojumu trūkumu atjaunošanas operāciju intensitātē īpašumam „document.title”. Ierobežojumu neesamība ļauj izmantot „document.title” DOM veikt desmitiem miljonu izmaiņu sekundē, kas pēc dažām sekundēm noved pie interfeisa sasalšanas dēļ galvenā pavediena bloķēšanas un ievērojama atmiņas patēriņa, un pēc 15-60 sekundēm pārlūkprogramma avarē.
Avots: opennet.lv

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish