

Bieži esmu lasījis viedokli, ka atvērt RDP (attālinātās darbvirsmas protokolu) portu internetā - tas ir diezgan nedroši, un to nevajadzētu darīt. Jānodrošina piekļuve RDP caur VPN vai tikai no noteiktiem "baltajiem" IP adresēm.
Es administrēju vairākus Windows Serverus mazām firmām, kuru uzdevums ir nodrošināt attālināto piekļuvi Windows Serveram grāmatvežiem. Šāds mūsdienīgs trends - darbs no mājām. Pietiekami ātri sapratu, ka grāmatvežus mocīt ar VPN ir neiespējami, un savākt visus IP baltajam sarakstam neizdosies, jo cilvēkiem IP adreses ir dinamiskas.
Tādēļ es izvēlējos visvienkāršāko ceļu - atvēru RDP portu uz āru. Tagad grāmatvežu piekļuve ir vienkārša - nepieciešams palaist RDP un ievadīt saimniekdatora nosaukumu (iekļaujot portu), lietotājvārdu un paroli.
Šajā rakstā es dalīšos ar pieredzi (gan pozitīvu, gan ne tik ļoti) un ieteikumiem.
Riski
Kāda veida riskam jūs pakļaujat atverot RDP portu?
1) Neautorizēta piekļuve sensitīviem datiem
Ja kāds uzmin RDP paroli, viņš var iegūt datus, kurus vēlaties turēt privātus: konta atlikumus, bilances, klientu datus, …
2) Datu zudums
Piemēram, vīrusa-šifrētāja darbības rezultātā.
Vai arī ar ļaunprātīgas personas mērķtiecīgu rīcību.
3) Darbstaciju zudums
Darbiniekiem ir jādara darbs, bet sistēma ir apdraudēta, nepieciešama pāreinstallēšana / atjaunošana / konfigurēšana.
4) Vietējās tīkla kompromitācija
Ja ļaunprātīga persona piekļuva Windows datoram, tad no šī datora viņš var piekļūt sistēmām, kas nav pieejamas no ārpuses, no interneta. Piemēram, failu koplietošanai, tīkla printeriem utt.
Man bija gadījums, kad Windows Server saķēra šifrētāju
un šis šifrētājs vispirms aizvēra lielāko daļu failu diska C:, pēc tam sāka šifrēt failus uz NAS pa tīklu. Tā kā NAS bija Synology ar iestatītiem snapshots, es NAS atjaunoju 5 minūtēs, bet Windows Serveru pārinstalēju no jauna.
Novērojumi un ieteikumi
Es monitorēju Windows Serverus ar , kas sūta žurnālus uz ElasticSearch. Kibana ir vairākas vizualizācijas, un es vēl esmu iestatījis sev pielāgotu informācijas paneli.
Pats monitoring nepasargā, bet palīdz saprast nepieciešamos pasākumus.
Šeit ir dažas novērošanas:
a) RDP tiks brutālā spēkā uzbrukt.
Vienā no serveriem es RDP pārvietoju nevis uz standarta portu 3389, bet uz 443 — nu, tā teikt, maskējos zem HTTPS. Portu mainīt no standarta, iespējams, ir vērts, bet no tā ir maz jēgas. Lūk, statistika no šī servera:
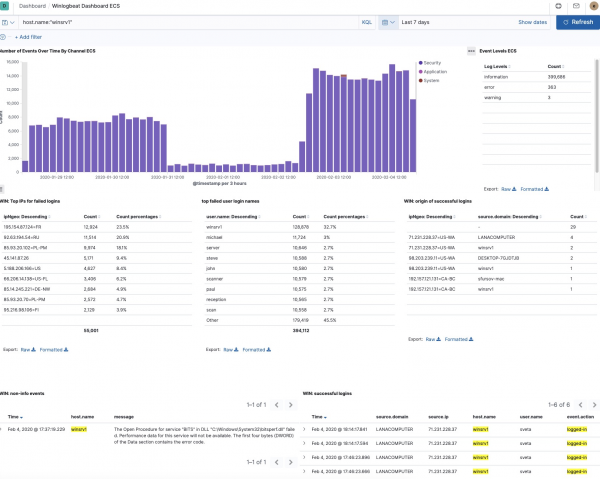
Redzams, ka nedēļas laikā bija gandrīz 400 000 neveiksmīgu mēģinājumu piekļūt RDP.
Redzams, ka mēģinājumi piekļūt bija no 55 001 IP adresēm (dažas IP adreses es jau biju bloķējis).
Šeit tieši nāk prātā secinājums, ka vajag uzstādīt fail2ban, bet
Windows tam nav tādas utilītas.
Ir pāris pamestu projektu uz GitHub, kas, šķiet, to dara, bet es pat neesmu mēģinājis tos uzstādīt:
Ir arī maksas utilītas, bet es tās neesmu apsvēris.
Ja jūs zināt atvērtu utilītu šim mērķim — lūdzu, dalieties komentāros.
Atjaunināt: Komentāros man ieteica, ka ports 443 — nav labākais izvēles variants, bet labāk izvēlēties augstus portus (32000+), jo 443 biežāk tiek skanēts, un atpazīt RDP šajā portā — nav problēma.
Atjauninājums: Komentāros man uzrakstīja, ka tāda utilīta pastāv:
b) Ir noteikti lietotājvārdi, kurus uzbrucēji dod priekšroku
Redzams, ka notiek vārdnīcas uzlaušana ar dažādiem vārdiem.
Bet, ko es novēroju: ievērojama daļa mēģinājumu — ir servera nosaukuma izmantošana kā pieteikšanās vārds. Ieteikums: neizmantojiet vienādu vārdu datoram un lietotājam. Turklāt dažkārt izskatās, ka servera nosaukumu mēģina kaut kā analizēt: piemēram, sistēmai ar nosaukumu DESKTOP-DFTHD7C visvairāk mēģināja piekļūt ar nosaukumu DFTHD7C:
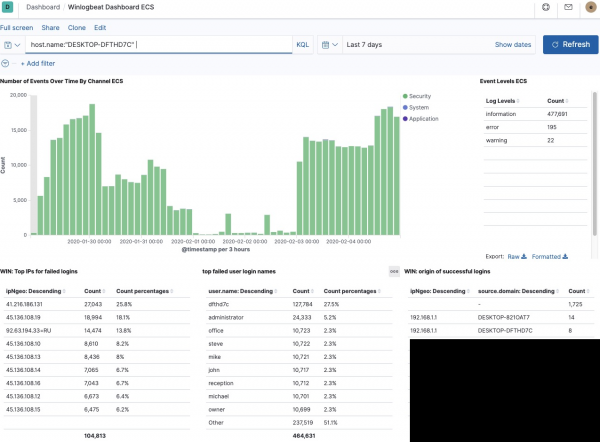
Attiecīgi, ja jums būs dators DESKTOP-MARIA, tad, iespējams, būs mēģinājumi piekļūt ar lietotāju MARIA.
Vēl ko es pamanīju no žurnāliem: lielākajā daļā sistēmu, lielākā daļa mēģinājumu piekļūt — ir ar vārdu "administrator". Un tas nav nejauši, jo daudzas Windows versijas, šis lietotājs pastāv. Vairāk nekā — to nevar dzēst. Tas atvieglo uzbrucēju uzdevumu: vietā, lai izvēlētos vārdu un paroli, ir nepieciešams tikai izvēlēties paroli.
Starpcitu, tā sistēma, kas man nozaga šifrētāju, bija ar lietotāju Administrator un paroli Murmansk#9. Es joprojām neesmu pārliecināts, kā šī sistēma tika uzlauzta, jo es sāku uzraudzīt tieši pēc šī gadījuma, bet domāju, ka uzlaušana — ir iespējama.
Tātad, ja lietotāju Administrator nevar dzēst, ko darīt? To var pārdēvēt!
Ieteikumi no šī punkta:
- neizmantojiet lietotāja vārdu datora nosaukumā
- pārliecinieties, ka sistēmā nav Administratora lietotāja
- izmantojiet drošus parolēs
Tādā veidā es novēroju, kā daži Windows Server tiek brutāli uzbrūkoši jau kādu laiku, un bez panākumiem.
Kā es zinu, ka bez panākumiem?
Jo iepriekš redzamajos ekrānuzņēmumos ir redzami veiksmīgi RDP piekļuves žurnāli, kuros ir informācija:
- no kura IP
- no kura datora (hostname)
- lietotāja vārds
- GeoIP informācija
Un es tur regulāri raudzījos — anomālijas nav konstatētas.
Starpcitu, ja no kāda IP tiek veikti īpaši intensīvi brutālie uzbrukumi, tad var aizliegt atsevišķus IP (vai apakšnetus) PowerShell šādā veidā:
New-NetFirewallRule -Direction Inbound -DisplayName "fail2ban" -Name "fail2ban" -RemoteAddress ("185.143.0.0/16", "185.153.0.0/16", "193.188.0.0/16") -Action BlockTurklāt Elastic, papildus Winlogbeat vēl ir , kas var sekot līdzi failiem un procesiem sistēmā. Tāpat ir SIEM (Security Information & Event Management) lietotne Kibana. Es izmēģināju abus, bet īsti ieguvumu nesaskatīju — šķiet, ka Auditbeat būs noderīgāks Linux sistēmām, bet SIEM man pagaidām neko saprotamu neparādīja.
Un noslēdzošās rekomendācijas:
- veiciet regulāras automātiskas dublēšanas.
- laicīgi instalējiet drošības atjauninājumus
Bonuss: saraksts ar 50 lietotājiem, kuri visbiežāk tika izmantoti RDP piekļuves mēģinājumiem
"user.name: Descending"
Skaits
dfthd7c (hostname)
842941
winsrv1 (hostname)
266525
ADMINISTRATOR
180678
administrator
163842
Administrator
53541
michael
23101
serveris
21983
steve
21936
john
21927
paul
21913
reception
21909
mike
21899
office
21888
scanner
21887
scan
21867
david
21865
chris
21860
īpašnieks
21855
manager
21852
administrateur
21841
brian
21839
administrador
21837
mark
21824
staff
21806
ADMIN
12748
ROOT
7772
ADMINISTRADOR
7325
SUPPORT
5577
SOPORTE
5418
LIETOTĀJS
4558
admin
2832
TEST
1928
MySql
1664
Admin
1652
GUEST
1322
USER1
1179
SCANNER
1121
SCAN
1032
ADMINISTRATEUR
842
ADMIN1
525
BACKUP
518
MySqlAdmin
518
RECEPTION
490
USER2
466
TEMP
452
SQLADMIN
450
USER3
441
1
422
MANAGER
418
OWNER
410
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish