

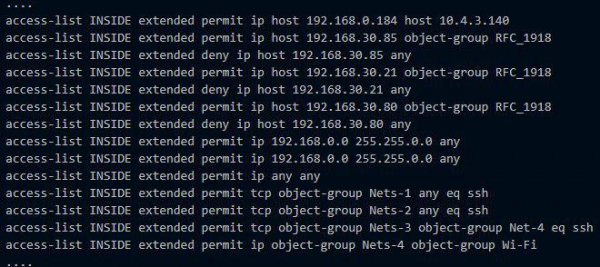
Ja, aplūkojot jebkura ugunsmura konfigurāciju, visticamāk, mēs redzēsim garu sarakstu ar daudziem IP adresēm, portiem, protokoliem un apakštīkliem. Tā tiek klasiskā veidā īstenotas tīkla drošības politikas, lai lietotājiem piekļūtu resursiem. Vispirms konfigurācijā mēģina saglabāt kārtību, bet pēc tam darbinieki sāk pāriet no nodaļas uz nodaļu, serveri pavairojas un maina savas lomas, parādās piekļuves iespējas dažādiem projektiem tur, kur tiem parasti nav atļauts iekļūt, un rodas simtiem nezināmu ceļu.
Ap kādām noteikumiem, ja paveicas, ir uzrakstīti komentāri "Lūdza izdarīt Vasilijs" vai "Tas ir ceļš uz DMZ". Tīkla administrators aiziet prom, un viss kļūst pavisam neskaidrs. Pēc tam kāds izlēma notīrīt konfigurāciju no Vasilija, un SAP sabrūk, jo kādreiz Vasilijs lūdza šo piekļuvi, lai strādātu ar ražošanas SAP.
Šodien es pastāstīšu par VMware NSX risinājumu, kas palīdz mērķtiecīgi piemērot tīkla mijiedarbības un drošības politikas, nepārprotot ugunsmura konfigurācijā. Parādīšu, kādas jaunas funkcijas ir parādījušās salīdzinājumā ar to, kas bija iepriekš VMware šajā jomā.
VMWare NSX – ir tīkla pakalpojumu virtualizācijas un drošības platforma. NSX risina maršrutēšanas, slēgšanas, slodzes balansēšanas, ugunsmura jautājumus un piedāvā daudz citu noderīgu funkciju.
NSX ir VMware paša produkta vCloud Networking and Security (vCNS) un iegādātā Nicira NVP pēctecis.
No vCNS uz NSX
Agrāk klientam mākoņvidē, kuru veidoja VMware vCloud, bija atsevišķa virtuālā mašīna vCNS vShield Edge. Tā pildīja pārejas vārtejas lomu, kur bija iespējams konfigurēt daudzus tīkla funkcijas: NAT, DHCP, ugunsmuru, VPN, slodzes balansētāju utt. vShield Edge ierobežoja virtuālās mašīnas mijiedarbību ar ārpasauli saskaņā ar ugunsmura un NAT noteikumiem. Tīkla iekšienē virtuālās mašīnas brīvi sazinājās savā starpā apakštīklus ietvaros. Ja ļoti vēlaties dalīt un kontrolēt datplūsmu, var izveidot atsevišķu tīklu atsevišķām lietojumprogrammu daļām (dažādām virtuālām mašīnām) un uzrakstīt ugunsmura atbilstošos noteikumus viņu tīkla mijiedarbībai. Bet tas ir laikietilpīgi, sarežģīti un neinteresanti, it īpaši, ja jums ir vairāki desmiti virtuālo mašīnu.
Ar NSX VMware ir realizējusi mikrosegmentācijas koncepciju, izmantojot sadalītu ugunsmūri (distributed firewall), kas ir integrēts hipervizora kodolā. Tajā tiek noteikti drošības un tīkla mijiedarbības noteikumi ne tikai IP un MAC adresēm, bet arī citiem objektiem: virtuālām mašīnām, lietotnēm. Ja NSX ir izvietots organizācijas iekšienē, tad šādi objekti var būt lietotājs vai lietotāju grupa no Active Directory. Katrs šāds objekts kļūst par mikrosegmentu savā drošības kontūrā, nepieciešamajā apakšnetā, ar savu patīkamo DMZ :)).
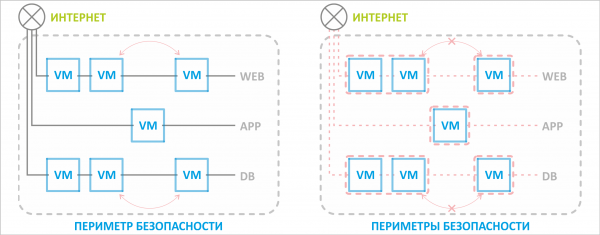
Agrāk drošības perimetrs bija viens visam resursu kopumam, ko aizsargāja robežswitch, bet ar NSX var atdalīt no nevajadzīgas mijiedarbības atsevišķu virtuālo mašīnu pat vienā tīklā.
Drošības un tīkla mijiedarbības noteikumi tiek pielāgoti, ja objekts pārvietojas uz citu tīklu. Piemēram, ja mēs pārcelsim datu bāzes mašīnu uz citu tīkla segmentu vai pat uz citu saistītu virtuālo datu centru, tad noteikumi, kas ir izstrādāti šai virtuālajai mašīnai, turpinās darboties neatkarīgi no tās jaunās atrašanās vietas. Lietojumprogrammu serveris joprojām varēs mijiedarboties ar datu bāzi.
Vietā vecā robežšķērsotāja vCNS vShield Edge ir nācis NSX Edge. Tam ir viss vecā Edge komplekts, kā arī dažas jaunas noderīgas funkcijas. Par tām arī tiks runāts tālāk.
Kas jauns NSX Edge?
NSX Edge funkcionalitāte ir atkarīga no NSX. Kopumā ir piecas: Standard, Professional, Advanced, Enterprise, Plus Remote Branch Office. Viss jaunais un interesantais ir pieejams tikai sākot ar Advanced. Tajā skaitā arī jauns interfeiss, kas līdz pilnīgai pārejai uz HTML5 (VMware sola 2019. gada vasarā) tiek atvērts jaunā cilnē.
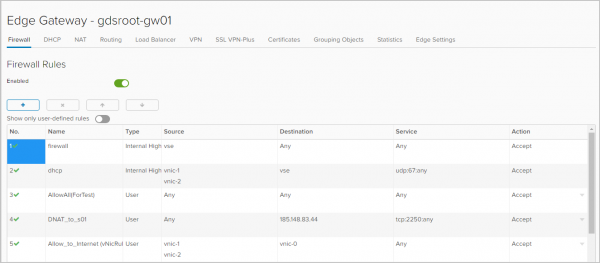
Ugunsmūris. Kā objektiem, kuriem tiks piemēroti noteikumi, var izvēlēties IP adreses, tīklus, vārtejas saskarnes un virtuālās mašīnas.
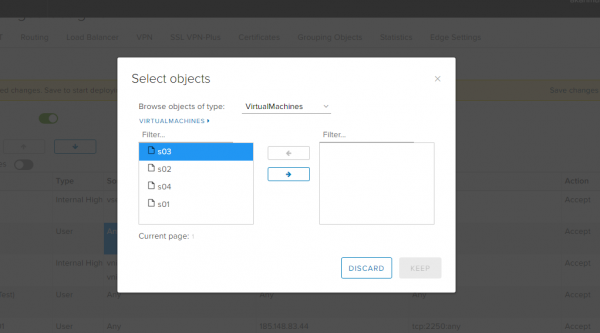
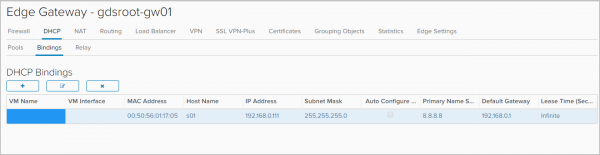
DHCP. Papildus IP adresu diapazona iestatīšanai, kas tiks automātiski piešķirtas šīs tīkla virtuālajām mašīnām, NSX Edge ir pieejamas funkcijas Saistīšana un Relay.
Cilnē Bindings var piesaistīt virtuālās mašīnas MAC adresi IP adresei, ja ir nepieciešams, lai IP adrese nemainītos. Galvenais, lai šī IP adrese nebūtu DHCP Pool.
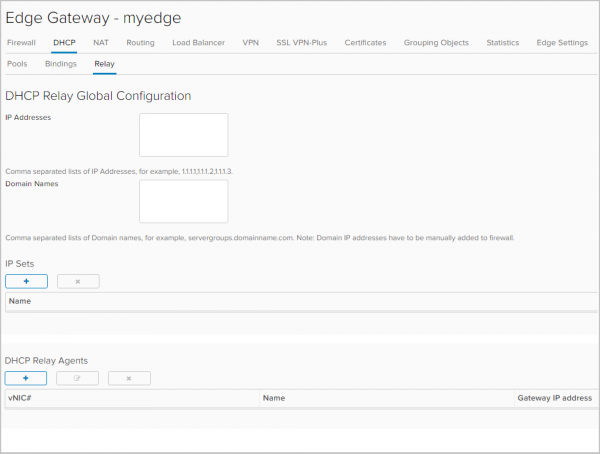
Cilnē Relay Tiek konfigurēta DHCP ziņojumu pārsūtīšana uz DHCP serveriem, kas atrodas ārpus jūsu organizācijas vCloud Director, tostarp fiziskās infrastruktūras DHCP serveriem.
Maršrutēšana. vShield Edge varēja konfigurēt tikai statisko maršrutēšanu. Tagad ir pieejama dinamiskā maršrutēšana ar OSPF un BGP protokolu atbalstu. Tika ieviesti arī ECMP (Active-active) iestatījumi, kas nozīmē, ka ir pieejams veiksmīgs pārsūtīšanas risinājums uz fiziskajiem maršrutētājiem.
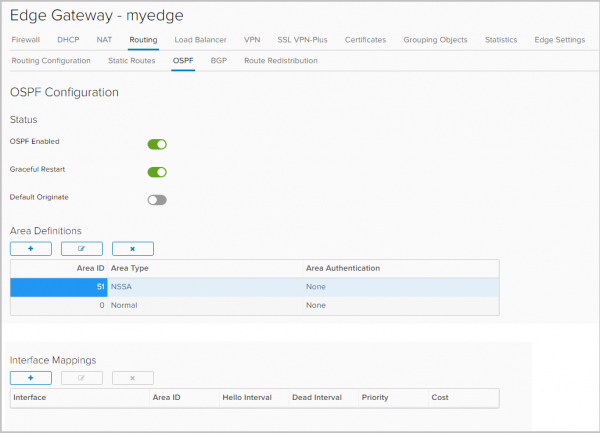
OSPF iestatīšana
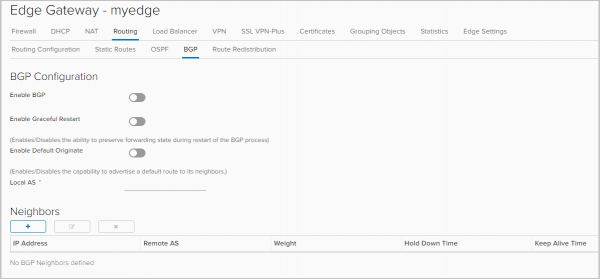
BGP konfigurācija
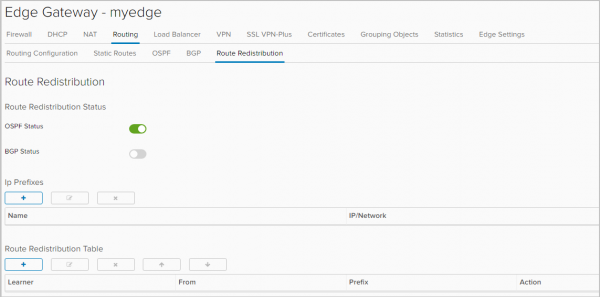
Vēl viens jaunums ir maršrutu pārsūtīšanas konfigurācija starp dažādiem protokoliem,
maršrutu pārsūtīšana (route redistribution).
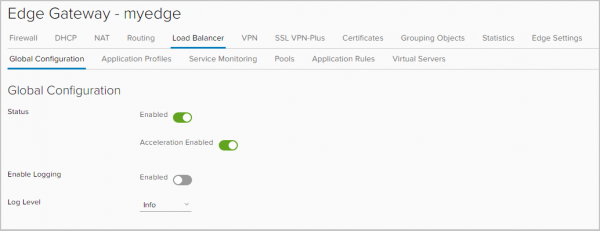
L4/L7 Slodzes balansētājs. Tagad X-Forwarded-For ir pieejams HTTPs galvenē. Bez tā visi nopūšas. Piemēram, ja jums ir mājas lapa, kuru līdzsvarojat. Bez šī galvenes pārsūtīšanas viss darbojas, bet tīmekļa servera statistikā jūs redzējāt ne apmeklētāju IP, bet balansētāja IP. Tagad viss ir pareizi.
Arī Application Rules cilnē tagad var pievienot skriptus, kas tieši pārvaldīs satiksmes līdzsvarošanu.
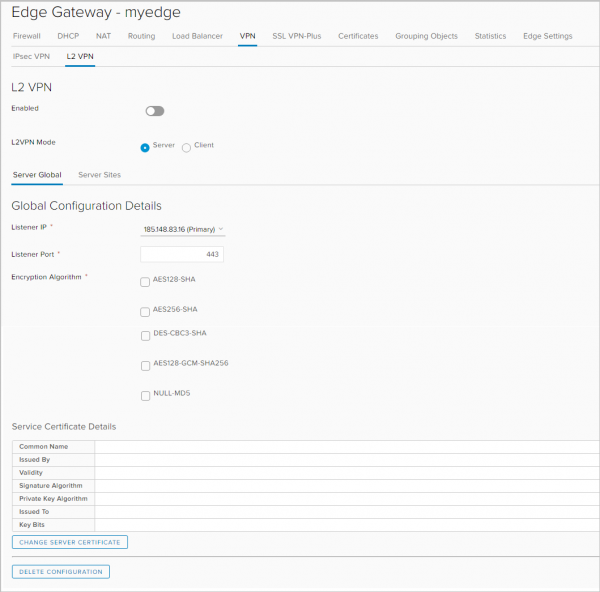
VPN. Papildus IPSec VPN, NSX Edge atbalsta:
- L2 VPN, kas ļauj izstiept tīklus starp ģeogrāfiski atšķirtām vietām. Šis VPN ir nepieciešams, piemēram, lai, pārvietojoties uz citu vietu, virtuālais dators paliktu tajā pašā apakštīklā un saglabātu IP adresi.
- SSL VPN Plus, kas ļauj lietotājiem attālināti pieslēgties korporatīvai tīklam. Šī funkcija bija vSphere līmenī, taču vCloud Director tas ir jaunums.
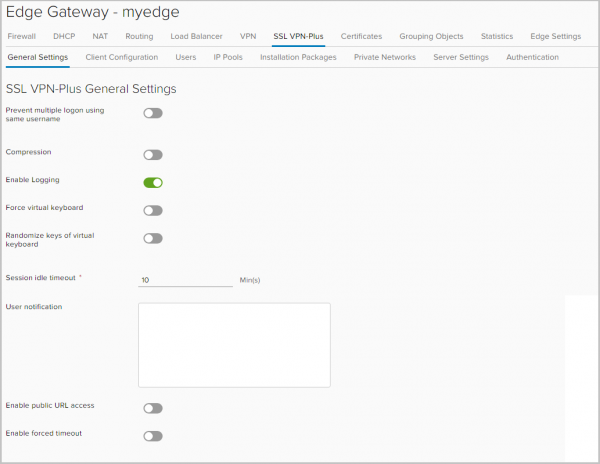
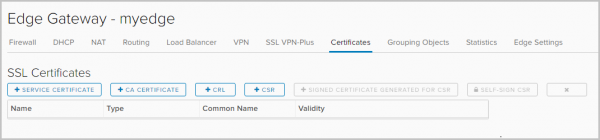
SSL sertifikāti. Tagad NSX Edge var pievienot sertifikātus. Tas atkal jautājums par to, kam bija vajadzīgs balansētājs bez sertifikāta https.
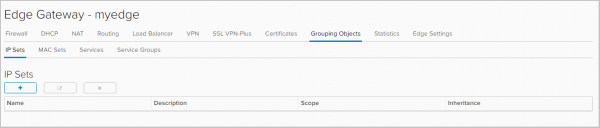
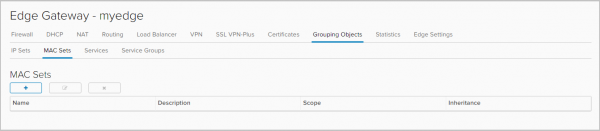
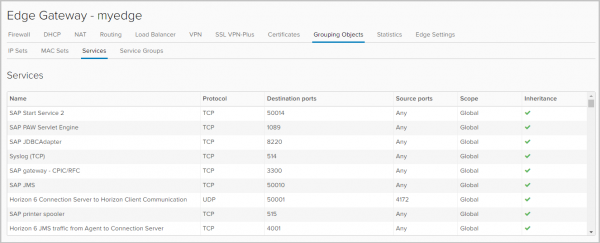
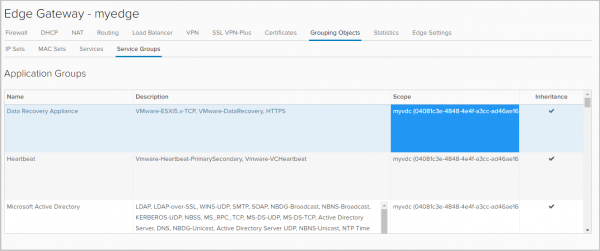
Objektu grupas (Grouping Objects). Šajā cilnē tiek noteiktas objektu grupas, kurām būs piemērojami noteikti tīkla mijiedarbības noteikumi, piemēram, ugunsmūra noteikumi.
Šie objekti var būt IP un MAC adreses.
Šeit ir norādīts arī pakalpojumu saraksts (protokola-portu kombinācija) un lietojumprogrammas, kuras var izmantot, veidojot ugunsmūra noteikumus. Jaunas pakalpojumu un lietojumprogrammu pievienošanai nepieciešams portāla vCD administrators.
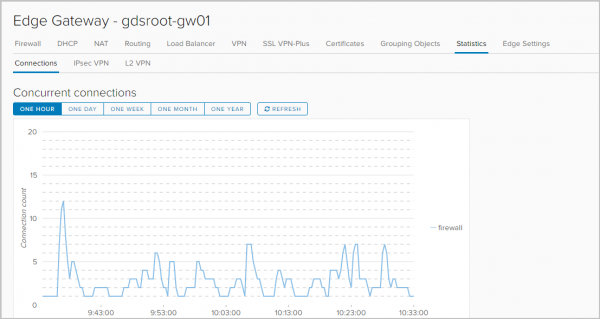
Statistika. Statistika par savienojumiem: satiksme, kas plūst cauri vārtiem, ugunsmūrim un balansētājam.
Stāvoklis un statistika par katru IPSEC VPN un L2 VPN tuneli.
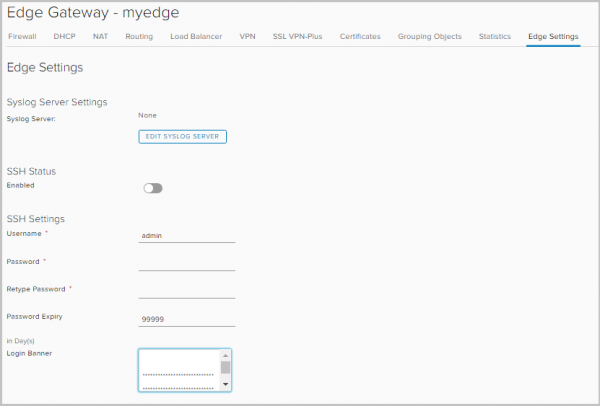
Žurnālfunkcija. Edge iestatījumu cilnē var norādīt žurnālu serveri. Žurnālfiksācija darbojas DNAT/SNAT, DHCP, ugunsmūra, maršrutēšanas, līdzsvarošanas, IPsec VPN, SSL VPN Plus gadījumā.
Katram objektam/pakalpojumam ir pieejami šādi brīdinājumu veidi:
— Debug
— Brīdinājums
— Kritisks
— Kļūda
— Brīdinājums
— Paziņojums
— Informācija
NSX Edge izmēri
Atkarībā no risināmām problēmām un apjomiem VMware var izveidot NSX Edge šādos izmēros:
NSX Edge
(Kompakts)
NSX Edge
(Liels)
NSX Edge
(Kvadrātveida liels)
NSX Edge
(Ļoti liels)
vCPU
1
2
4
6
Atmiņa
512MB
1GB
1GB
8GB
Disk
512MB
512MB
512MB
4.5GB + 4GB
Mērķis
Viens
lietojums, testa
datu centrs
Mazs
vai vidējs
datu centrs
Noslogots
ugunsmūris
Balansējums
slodzes līmenī L7
Zemāk tabulā – tīkla pakalpojumu darba metri, atkarībā no NSX Edge izmēra.
NSX Edge
(Kompakts)
NSX Edge
(Liels)
NSX Edge
(Kvadrātveida liels)
NSX Edge
(Ļoti liels)
Interfeisi
10
10
10
10
Sub Interfaces (Trunk)
200
200
200
200
NAT noteikumi
2,048
4,096
4,096
8,192
ARP ieraksti
Līdz pārrakstīšanai
1,024
2,048
2,048
2,048
Ugunsmūra noteikumi
2000
2000
2000
2000
Ugunsmūra veiktspēja
3Gbps
9.7Gbps
9.7Gbps
9.7Gbps
DHCP baseini
20,000
20,000
20,000
20,000
ECMP ceļi
8
8
8
8
Statiskie maršruti
2,048
2,048
2,048
2,048
LB baseini
64
64
64
1,024
LB virtuālie serveri
64
64
64
1,024
LB serveris/baseins
32
32
32
32
LB veselības pārbaudes
320
320
320
3,072
LB lietojumprogrammu noteikumi
4,096
4,096
4,096
4,096
L2VPN klienti no centrālās uz katru galu
5
5
5
5
L2VPN tīkli katram klientam/serverim
200
200
200
200
IPSec tunņi
512
1,600
4,096
6,000
SSLVPN tunņi
50
100
100
1,000
SSLVPN privātie tīkli
16
16
16
16
Vienlaicīgas sesijas
64,000
1,000,000
1,000,000
1,000,000
Sesijas/sekundē
8,000
50,000
50,000
50,000
LB caurlaidspēja L7 starpnieks)
2.2Gbps
2.2Gbps
3Gbps
LB caurlaidspēja L4 režīmā)
6Gbps
6Gbps
6Gbps
LB savienojumi/s (L7 starpnieks)
46,000
50,000
50,000
LB vienlaicīgie savienojumi (L7 starpnieks)
8,000
60,000
60,000
LB savienojumi/s (L4 režīmā)
50,000
50,000
50,000
LB vienlaicīgie savienojumi (L4 režīmā)
600,000
1,000,000
1,000,000
BGP maršruti
20,000
50,000
250,000
250,000
BGP kaimiņi
10
20
100
100
BGP maršruti pārdalīti
Bez ierobežojuma
Bez ierobežojuma
Bez ierobežojuma
Bez ierobežojuma
OSPF maršruti
20,000
50,000
100,000
100,000
OSPF LSA ieraksti maksimāli 750 1. tipa
20,000
50,000
100,000
100,000
OSPF kaimiņi
10
20
40
40
OSPF maršruti pārdalīti
2000
5000
20,000
20,000
Kopējie maršruti
20,000
50,000
250,000
250,000
→
No tabulas ir skaidrs, ka NSX Edge līdzsvarošanas organizēšana produktīvām shēmām ieteicama, sākot ar lieluma Large.
Šodien man viss. Nākamajās daļās detalizēti izstāstīšu katra NSX Edge tīkla pakalpojuma iestatīšanu.
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish