

Dažreiz tik ļoti gribas ieskatīties kādam vīrusu rakstītājam acīs un jautāt: kāpēc un kāpēc? Ar jautājuma „kā” atbildi mēs domājam tikt galā paši, bet uzzināt, ar ko domāja vai ko aicināja kādu vīrusu programmatūras radītāju, būtu ļoti interesanti. Jo īpaši, kad mums nākas saskarties ar tādām „pērlēm”.
Šī raksta varonis ir interesants šifrētāja eksemplārs. Tas, acīmredzot, tika izstrādāts kā kārtējais „izspiedējs”, bet tā tehniskā izpilde vairāk atgādina kāda ļauna joks. Par šo izpildi šodien arī runāsim.
Diemžēl šo enkoderu dzīves ciklu ir praktiski neiespējami izsekot – pārāk maz statistikas par to, jo, par laimi, tas nav izplatījies. Tādēļ atstāsim ārpus mūsu sarunas izcelsmi, inficēšanās metodes un citus minējumus. Pastāstīsim tikai par mūsu sastapšanos ar Wulfric Ransomware un par to, kā mēs palīdzējām lietotājam glābt viņa failus.
I. Kā viss sākās
Mūsu antivīrusu laboratorijā bieži vēršas cilvēki, kuri cietuši no šifrētājiem. Mēs sniedzam palīdzību neatkarīgi no tā, kādi antivīrusu produkti tiem ir uzstādīti. Šoreiz pie mums griezās cilvēks, kuru faili tika inficēti ar nezināmu enkoderu.
Sveiki! Faili tika šifrēti failu glabātavā (samba4) ar bez paroles piekļuvi. Aizdomājos, ka inficēšanās notika no meitas datora (Windows 10 ar standarta Windows Defender aizsardzību). Meitas dators pēc tam netika ieslēgts. Faili galvenokārt ir .jpg un .cr2 formātā. Failu paplašinājums pēc šifrēšanas: .aef.
Mēs saņēmām no lietotāja paraugus no šifrētiem failiem, izspiedējziņu un failu, kurš, iespējams, ir atslēga, kas nepieciešama šifrētāja autoram, lai atšifrētu failus.
Lūk, mūsu vienīgās norādes:
- 01c.aef (4481K)
- hacked.jpg (254K)
- hacked.txt (0K)
- 04c.aef (6540K)
- pass.key (0K)
Paskatīsimies uz izspiedējziņu. Cik bitkoinu šoreiz?
Tulkojums:
Uzmanību, jūsu faili ir šifrēti!
parole ir unikāla jūsu datoram.Samaksājiet 0.05 BTC uz bitkoina adresi: 1ERtRjWAKyG2Edm9nKLLCzd8p1CjjdTiF
Pēc samaksas nosūtiet man e-pastu, pievienojot failu pass.key uz Wulfric@gmx.com ar maksājuma apstiprinājumu.Pēc apstiprinājuma es nosūtīšu jums failu atšifrētāju.
Jūs varat samaksāt bitkoinus tiešsaistē dažādos veidos:
— maksājiet ar bankas karti
Par bitkoiniem:
Ja, ja jūsu ir kādi jautājumi, rakstiet man uz Wulfric@gmx.com
Kā bonusu, es pastāstīšu, kā jūsu dators tika uzlauzts un kā to aizsargāt nākotnē.
Krāšņs vilks, kas aicināts parādīt upuriem situācijas nopietnību. Tomēr, varēja būt arī sliktāk.
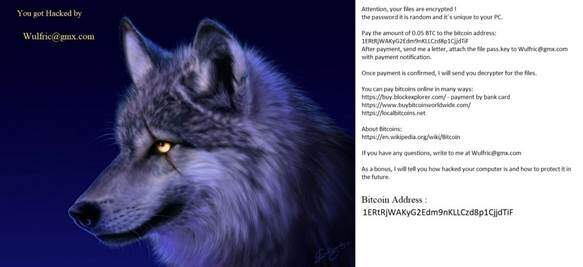
Att. 1. -Kā bonuss, es pastāstīšu, kā aizsargāt datoru nākotnē. –Izskatās likumīgi.
II. Sākam darbu
Vispirms mēs apskatījām nosūtītā parauga struktūru. Cik dīvaini, tas neizskatījās pēc faila, kas cietis no šifrētāja. Atveram heksadecimālo redaktoru un skatāmies. Pirmajos 4 baitos ir oriģinālais faila izmērs, nākamo 60 baitus aizpilda nulles. Bet pats interesantākais atrodas beigās:
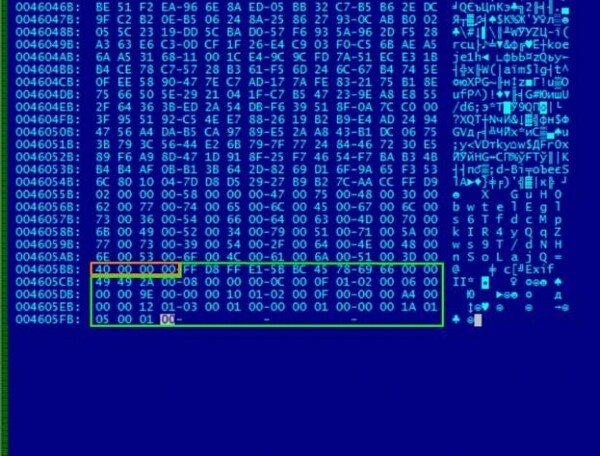
Att. 2. Analizējam bojāto failu. Kas uzreiz krīt acīs?
Viss izrādījās pārsteidzoši vienkārši: 0x40 baitus no virsraksta pārvietoja faila beigās. Lai atjaunotu datus, pietiek tos vienkārši atgriezt sākumā. Piekļuve failam atjaunota, bet šifrēts palicis nosaukums, un ar to viss ir sarežģītāk.
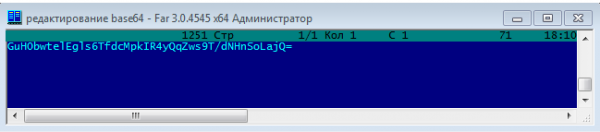
Att. 3. Šifrētais nosaukums Base64 izskatās kā nesakarīgs simbolu virknējums.
Mēģināsim izpētīt pass.key, ko nosūtījis lietotājs. Tajā mēs redzam 162 baitus simbolu ASCII.
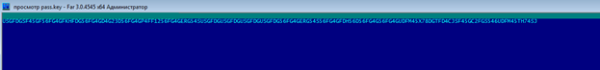
Att. 4. 162 simboli, kas palikuši uz upura datora.
Ja paskatās tuvāk, var pamanīt, ka simboli atkārtojas noteiktā periodiskumā. Tas var liecināt par XOR izmantošanu, kur raksturīgas atkārtošanās, kuru biežums ir atkarīgs no atslēgas garuma. Sadalot virkni pa 6 simboliem un veicot XOR ar dažādiem XOR secību variantiem, kādu jēgpilnu rezultātu mēs neieguvām.
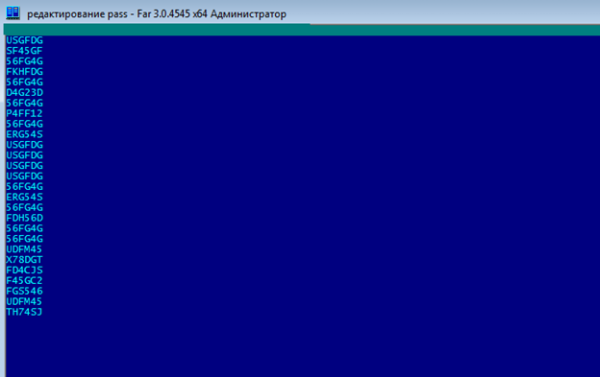
Att. 5. Redzat atkārtotās konstantes vidū?
Izlemām googlēt konstantus, jo jā, arī tā var! Un visi tie galu galā pieveda pie viena algoritma − Batch Encryption. Pēc skripta izpētes kļuva skaidrs, ka mūsu virkne ir ne kas cits kā tā rezultāts. Jāmin, ka tas nemaz nav šifrētājs, bet tikai kodētājs, kas aizvieto simbolus ar 6-baitu secībām. Nekādu atslēgu vai citu noslēpumu 🙁
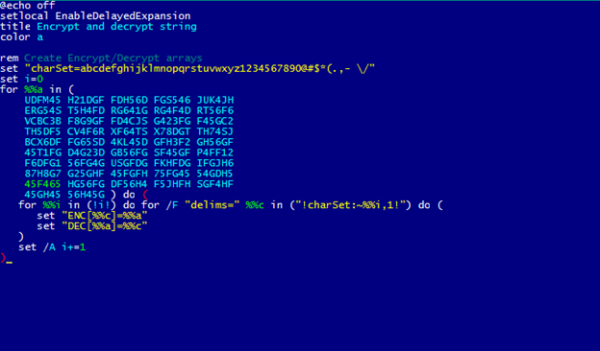
Att. 6. Oriģinālā algoritma fragments, kura autors nav zināms.
Algoritms nedarbotos kā vajadzētu, ja nebūtu viena detaļa:
Att. 7. Morpheus apstiprinājis.
Ar inversu aizstāšanu pārvēršam virkni no pass.key teksts no 27 simboliem. Īpašu uzmanību pelnījusi cilvēku (visticamāk) rakstītā teksta ‘asmodat’.
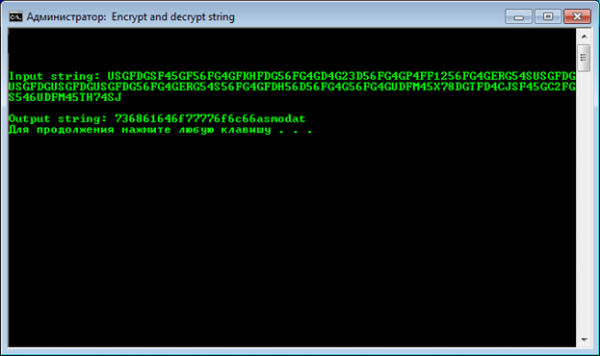
Att.8. USGFDG=7.
Atkal palīdzēs Google. Pēc nelielas meklēšanas atrodam interesantu projektu GitHub – Folder Locker, kas rakstīts .Net un izmanto bibliotēku ‘asmodat’ no cita konta ‘Gitā’.
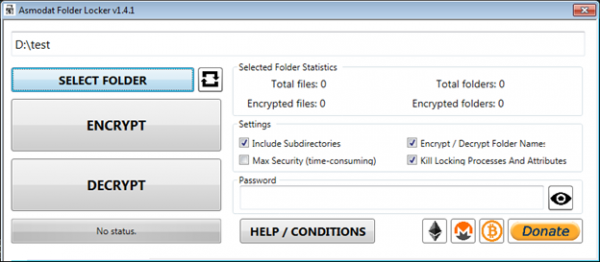
Att. 9. Folder Locker interfeiss. Noteikti pārbaudījām uz kaitīgumu.
Rīks ir šifrētājs Windows 7 un augstākām versijām, kas izplatās ar atvērtā koda licencēm. Šifrējot, tiek izmantots parole, kas nepieciešama turpmākai atšifrēšanai. Ļauj strādāt gan ar atsevišķiem failiem, gan ar veseliem direktorijiem.
Tās bibliotēka izmanto simetrisku šifrēšanas algoritmu Rijndael CBC režīmā. Interesanti, ka blokam ir izvēlēta izmēra 256 biti – pretstatā pieņemtajam AES standartā, kur blokam izmērs ir ierobežots līdz 128 bitiem.
Mūsu atslēga tiek veidota saskaņā ar PBKDF2 standartu. Šajā procesā parole ir SHA-256 no ievadītās rindas rīkā. Atliek tikai atrast šo rindu, lai izveidotu atšifrēšanas atslēgu.
Nu, atgriezīsimies pie mūsu jau atkodētā pass.key. Atceraties to rindiņu ar skaitļu un teksta ‘asmodat’ kopumu? Izmēģināsim izmantot pirmos 20 baitus rindas kā paroli Folder Locker.
Skat, strādā! Kodvārds der, un viss šļūc viegli. Ņemot vērā parola simbolus – tas ir HEX attēlojums noteikta vārda ASCII.shadowwolf'. Jau jūtat vilkacis simptomus?
Apskatīsim vēlreiz inficētā faila struktūru, tagad jau zinot lokera darbības mehānismu:
- 02 00 00 00 – nosaukumu šifrēšanas režīms;
- 58 00 00 00 – šifrētā un base64 kodētā faila nosaukuma gara;
- 40 00 00 00 – pārsūtītā virsraksta izmērs.
Sarkani un dzelteni ir izcelts pats šifrētais nosaukums un pārsūtītais virsraksts attiecīgi.
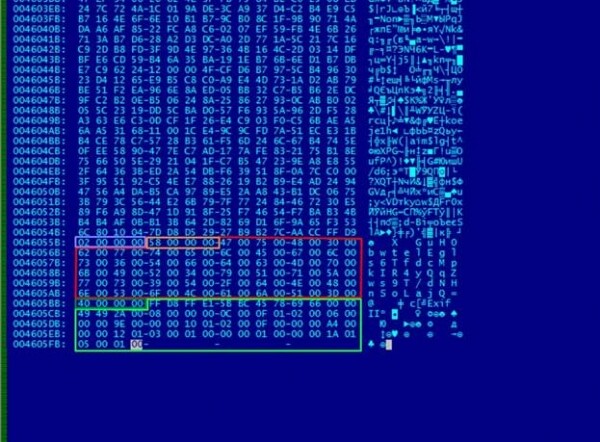
Att. 10. Sarkans izcelts šifrētais nosaukums, dzeltenā – pārsūtītais virsraksts.
Tagad salīdzināsim šifrētos un atšifrētos nosaukumus sešu zīmju attēlojumā.
Atšifrēto datu struktūra:
- 78 B9 B8 2E – atkritumi, ko radījusi utilīta (4 baiti);
- 0C 00 00 00 – atšifrētā nosaukuma garums (12 baiti);
- tālāk nāk, būtībā, faila nosaukums un papildinājums ar nullēm līdz vajadzīgajai bloka garumam (pildījums).
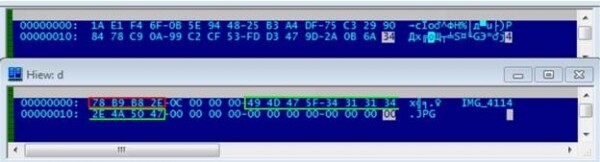
Att. 11. IMG_4114 izskatās daudz labāk.
III. Secinājumi un noslēgums
Atgriežoties pie sākuma. Mēs nezinām, kādiem mērķiem autors Wulfric.Ransomware sekoja un kādu mērķi viņš centās sasniegt. Nepārprotami, parastam lietotājam šī šifrētāja darbības rezultāts šķitīs liels posts. Faili neatveras. Visi nosaukumi ir pazuduši. Vietā ierastās bildes – ekrānā ir vilks. Tiek likts lasīt par bitkoiniem.
Tomēr šoreiz zem «baisā kodētāja» maskas bija tāda muļķīga un bezjēdzīga izspiešanas mēģinājuma forma, kurā noziedznieks izmanto gatavas programmas un atstāj atslēgas tieši uz nozieguma vietas.
Starpcitu, par atslēgām. Mums nebija ļaunprātīga skripta vai trojāna, ar kuru varētu saprast, kā radās šis pass.key – mehānisms, kā faila parādīšanās inficētajā datorā paliek nezināms. Bet, kā atceros, savā piezīmē autors pieminēja paroles unikālumu. Tā nu ir, kodvārds atšifrēšanai ir tikpat unikāls, cik unikāls ir lietotājvārds shadow wolf 🙂
Un tomēr, ēnu vilk, kāpēc un kādēļ?
Avots: habr.com

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 Finnish
 French
 Hungarian
 Latvian
 Lithuanian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish