

Компьютерийн шүүх эмнэлгийн мэргэжилтнүүд өөрсдийн ажлын явцад ухаалаг гар утасны түгжээг хурдан тайлах шаардлагатай тохиолдол байнга тулгардаг. Жишээлбэл, өсвөр насны хүүхдийн амиа хорлох шалтгааныг ойлгохын тулд утасны мэдээлэл шаардлагатай байдаг. Өөр тохиолдолд тэд ачааны машины жолооч нарыг дайрсан гэмт хэргийн бүлэглэлийн мөрийг олоход туслах болно. Мэдээжийн хэрэг хөөрхөн түүхүүд байдаг - эцэг эхчүүд гаджетын нууц үгээ мартсан бөгөөд үүн дээр хүүхдийнхээ анхны алхмуудыг харуулсан видео байсан боловч харамсалтай нь цөөхөн нь л байдаг. Гэхдээ тэд бас асуудалд мэргэжлийн хандлагыг шаарддаг. Энэ нийтлэлд Игорь Михайлов, Групп-IB Компьютерийн шүүх шинжилгээний лабораторийн мэргэжилтэн, шүүхийн мэргэжилтнүүд ухаалаг гар утасны түгжээг тойрч гарах боломжийг олгодог аргуудын талаар ярьдаг.
Анхаарах зүйл: Энэ нийтлэлийг гар утасны төхөөрөмж эзэмшигчдийн ашигладаг нууц үг, график загваруудын аюулгүй байдлыг үнэлэх зорилгоор бичсэн болно. Хэрэв та тайлбарласан аргуудыг ашиглан хөдөлгөөнт төхөөрөмжийн түгжээг тайлахаар шийдсэн бол төхөөрөмжийн түгжээг тайлах бүх үйлдлийг өөрийн эрсдэл, эрсдэлд оруулдаг гэдгийг санаарай. Хөдөлгөөнт төхөөрөмжтэй ажиллахдаа та төхөөрөмжийг түгжих, хэрэглэгчийн мэдээллийг устгах эсвэл төхөөрөмжийг доголдуулах боломжтой. Мөн хэрэглэгчдэд төхөөрөмжийнхөө хамгаалалтын түвшинг хэрхэн нэмэгдүүлэх талаар зөвлөмж өгдөг.
Тиймээс төхөөрөмж дээр агуулагдаж буй хэрэглэгчийн мэдээлэлд хандах эрхийг хязгаарлах хамгийн түгээмэл арга бол гар утасны төхөөрөмжийн дэлгэцийг түгжих явдал юм. Ийм төхөөрөмжийг шүүх эмнэлгийн лабораторид аваачихад USB дибаг хийх горимыг идэвхжүүлэх боломжгүй тул ажиллахад хэцүү байж болно (учир нь Android-төхөөрөмжүүд), мэргэжилтний компьютер энэ төхөөрөмжтэй (Apple гар утасны төхөөрөмжүүдийн хувьд) харилцах зөвшөөрлийг баталгаажуулах боломжгүй бөгөөд үүний үр дүнд төхөөрөмжийн санах ойд байрлах өгөгдөлд хандах боломжгүй юм.
АНУ-ын Холбооны мөрдөх товчоо үүнийг нээхийн тулд их хэмжээний мөнгө төлсөн нь гар утасны төхөөрөмжийн дэлгэцийн түгжээний стандарт функц нь мэргэжилтнүүдийг түүнээс мэдээлэл авахаас хэр зэрэг сэргийлдэг болохыг харуулж байна. iPhone Калифорнийн Сан Бернардино хотод болсон террорист халдлагад оролцогчдын нэг, террорист Сайед Фарук [1].
Гар утасны дэлгэцийн түгжээг тайлах аргууд
Дүрмээр бол хөдөлгөөнт төхөөрөмжийн дэлгэцийг түгжихийн тулд дараахь зүйлийг ашигладаг.
- Симбол нууц үг
- График нууц үг
Түүнчлэн SmartBlock технологийн аргыг хэд хэдэн хөдөлгөөнт төхөөрөмжийн дэлгэцийн түгжээг тайлахад ашиглаж болно.
- Хурууны хээ тайлах
- Царайгаар түгжээ тайлах (FaceID технологи)
- Цахилдагийг таних замаар төхөөрөмжийн түгжээг тайл
Хөдөлгөөнт төхөөрөмжийн түгжээг тайлах нийгмийн аргууд
Цэвэр техникийн аргуудаас гадна дэлгэцийн түгжээний PIN код эсвэл график кодыг (загвар) олж мэдэх, даван туулах өөр аргууд байдаг. Зарим тохиолдолд нийгмийн аргууд нь техникийн шийдлээс илүү үр дүнтэй байж, одоо байгаа техникийн хөгжилд автсан төхөөрөмжүүдийн түгжээг тайлахад тусалдаг.
Энэ хэсэгт техникийн хэрэгслийг ашиглах шаардлагагүй (эсвэл зөвхөн хязгаарлагдмал, хэсэгчлэн шаарддаг) хөдөлгөөнт төхөөрөмжийн дэлгэцийн түгжээг тайлах аргуудыг тайлбарлах болно.
Нийгмийн халдлага үйлдэхийн тулд түгжигдсэн төхөөрөмж эзэмшигчийн сэтгэл зүйг аль болох гүнзгий судалж, нууц үг эсвэл график дүрсийг үүсгэж, хадгалдаг зарчмуудыг ойлгох шаардлагатай. Мөн судлаачид дусал аз хэрэгтэй болно.
Нууц үг таахтай холбоотой аргуудыг ашиглахдаа дараахь зүйлийг анхаарч үзэх хэрэгтэй.
- Apple-ийн гар утасны төхөөрөмж дээр арван нууц үг буруу оруулснаар хэрэглэгчийн мэдээлэл устаж болзошгүй. Энэ нь хэрэглэгчийн тохируулсан аюулгүй байдлын тохиргооноос хамаарна;
- үйлдлийн систем ажиллуулж буй гар утасны төхөөрөмжүүд дээр Android Root of Trust технологийг ашиглаж болох бөгөөд энэ нь 30 удаа буруу нууц үг оруулсны дараа хэрэглэгчийн мэдээлэлд хандах боломжгүй эсвэл устгагдах болно.
Арга 1: нууц үг асуу
Энэ нь хачирхалтай санагдаж магадгүй ч та төхөөрөмжийн эзэмшигчээс асууснаар түгжээ тайлах нууц үгийг олж мэдэх боломжтой. Статистик мэдээллээс харахад хөдөлгөөнт төхөөрөмж эзэмшигчдийн 70 орчим хувь нь нууц үгээ хуваалцахад бэлэн байна. Ялангуяа энэ нь судалгааны хугацааг богиносгож, үүний дагуу эзэмшигч нь төхөөрөмжөө хурдан буцааж авах болно. Хэрэв эзэмшигчээс нууц үгээ асуух боломжгүй (жишээлбэл, төхөөрөмжийн эзэмшигч нас барсан) эсвэл нууц үгээ задруулахаас татгалзвал түүний ойр дотны хүмүүсээс нууц үгээ авч болно. Дүрмээр бол хамаатан садан нь нууц үгээ мэддэг эсвэл боломжит хувилбаруудыг санал болгодог.
Хамгаалах зөвлөмж: Таны утасны нууц үг бол төлбөрийн мэдээлэл гэх мэт бүх мэдээллийн бүх нийтийн түлхүүр юм. Үүнийг шууд мессенжерээр ярих, дамжуулах, бичих нь муу санаа юм.
Арга 2: нууц үгээ шалгана уу
Эзэмшигч нь төхөөрөмжийг ашиглаж байх үед нууц үгээ харж болно. Хэдийгээр та нууц үгээ (тэмдэгт эсвэл график) хэсэгчлэн санаж байсан ч энэ нь боломжит сонголтуудын тоог эрс багасгаж, үүнийг хурдан таах боломжийг танд олгоно.
Энэ аргын нэг хувилбар нь эзэмшигч нь график нууц үг ашиглан төхөөрөмжийн түгжээг тайлж байгаа хяналтын камерын бичлэгийг ашиглах явдал юм [2]. “Хагарал” өгүүлэлд тайлбарласан болно. Android "Таван оролдлогоор түгжих загвар" [2] алгоритм нь видео бичлэгийг шинжилснээр график нууц үгийг тааж, хэдхэн оролдлогоор (ихэвчлэн таваас илүүгүй) төхөөрөмжийн түгжээг тайлах боломжийг олгодог. Зохиогчдын хэлснээр "график нууц үг илүү төвөгтэй байх тусам түүнийг эвдэхэд хялбар байдаг."
Хамгаалах зөвлөмж: График түлхүүр ашиглах нь хамгийн сайн санаа биш юм. Үсэг, тоон нууц үгийг хайхад маш хэцүү байдаг.
Арга 3: нууц үгээ олоорой
Нууц үгийг төхөөрөмжийн эзэмшигчийн бүртгэлээс (компьютер дээрх файлууд, өдрийн тэмдэглэл, баримт бичигт хэвтэж буй цаасны хэсгүүдээс) олж болно. Хэрэв хүн хэд хэдэн өөр гар утасны төхөөрөмж ашигладаг бөгөөд тэдгээр нь өөр өөр нууц үгтэй бол заримдаа эдгээр төхөөрөмжүүдийн зайны тасалгаанд эсвэл ухаалаг гар утасны хайрцаг болон хайрцагны хоорондох зайд нууц үг бичсэн цаасыг олж болно.
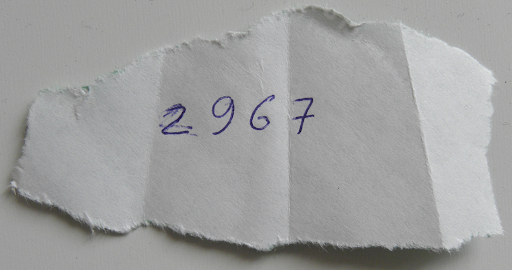
Хамгаалах зөвлөмж: нууц үгтэй "тэмдэглэлийн дэвтэр" хөтлөх шаардлагагүй. Түгжээг тайлах оролдлогын тоог багасгахын тулд эдгээр бүх нууц үг худал гэдгийг мэддэггүй л бол энэ нь муу санаа юм.
Арга 4: хурууны хээ (Тохирох халдлага)
Энэ арга нь төхөөрөмжийн дэлгэцэн дээр хөлсний өөхний ул мөрийг тодорхойлох боломжийг танд олгоно. Та төхөөрөмжийн дэлгэцийг хурууны хээний цайвар нунтагаар (тусгай шүүх эмнэлгийн нунтаг биш харин хүүхдийн нунтаг эсвэл бусад химийн идэвхгүй цагаан эсвэл цайвар саарал өнгийн нунтаг хэрэглэж болно) эсвэл дэлгэцийг харах замаар тэдгээрийг харж болно. гэрлийн ташуу туяа дахь төхөөрөмж. Гарын хээний харьцангуй байрлалд дүн шинжилгээ хийж, төхөөрөмжийн эзэмшигчийн талаар нэмэлт мэдээлэл авах (жишээлбэл, түүний төрсөн оныг мэдэх) та текст эсвэл график нууц үгийг таахыг оролдож болно. Ухаалаг гар утасны дэлгэц дээр хөлсний өөхний давхарга нь загварчлагдсан Z үсэг хэлбэртэй харагдаж байна.
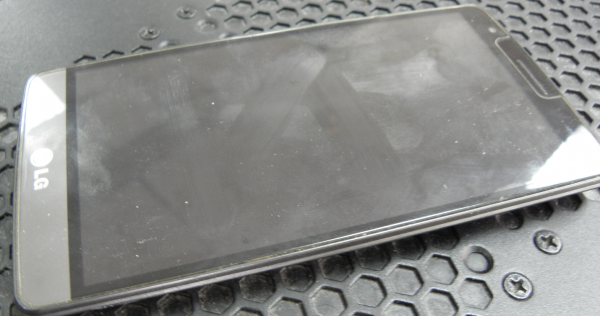
Хамгаалах зөвлөмж: Бидний хэлсэнчлэн график нууц үг нь муу oleophobic бүрээстэй нүдний шил шиг тийм ч сайн санаа биш юм.
Арга 5: хиймэл хуруу
Хэрэв төхөөрөмжийн түгжээг хурууны хээгээр тайлах боломжтой бөгөөд судлаачийн гарт тухайн төхөөрөмжийн эзэмшигчийн гарын хээний дээж байгаа бол 3D принтер дээр эзэмшигчийн хурууны хээний 3D хуулбарыг хийж, төхөөрөмжийн түгжээг тайлахад ашиглаж болно [XNUMX]:
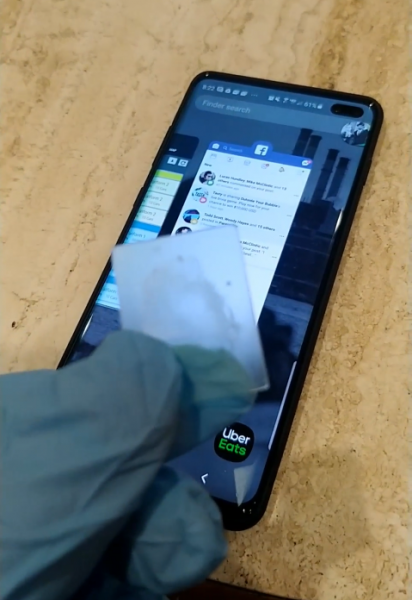
Амьд хүний хурууг илүү бүрэн дуурайхын тулд, жишээлбэл, ухаалаг гар утасны хурууны хээ мэдрэгч нь дулааныг илрүүлсэн хэвээр байх үед 3D загварыг амьд хүний хуруун дээр тавьдаг.
Төхөөрөмжийн эзэмшигч дэлгэцийн түгжээний нууц үгээ мартсан ч хурууны хээгээ ашиглан өөрөө төхөөрөмжийн түгжээг тайлах боломжтой. Үүнийг эзэмшигч нь нууц үгээ өгөх боломжгүй ч гэсэн судлаачид төхөөрөмжийн түгжээг тайлахад туслахад бэлэн байгаа зарим тохиолдолд ашиглаж болно.
Судлаач хөдөлгөөнт төхөөрөмжийн янз бүрийн загварт ашигласан мэдрэгчүүдийн үеийг санаж байх ёстой. Мэдрэгчийн хуучин загварууд нь төхөөрөмжийн эзэмшигч байх албагүй бараг ямар ч хуруугаар өдөөгдөж болно. Орчин үеийн хэт авианы мэдрэгч нь эсрэгээрээ маш гүнзгий бөгөөд тодорхой сканнер хийдэг. Нэмж дурдахад орчин үеийн хэд хэдэн дэлгэцэн доорх мэдрэгч нь ердөө л CMOS камер бөгөөд зургийн гүнийг сканнердах боломжгүй тул тэднийг хуурахад илүү хялбар болгодог.
Хамгаалах зөвлөмж: Хэрэв хуруу бол зөвхөн хэт авианы мэдрэгч. Гэхдээ өөрийн хүсэл зоригийн эсрэг хуруугаа тавих нь нүүр царайнаас хамаагүй хялбар гэдгийг бүү мартаарай.
Арга 6: "цохих" (аягатай дайралт)
Энэ аргыг Британийн цагдаа нар тодорхойлсон байдаг [4]. Энэ нь сэжигтнийг далд тандалтаас бүрддэг. Сэжигтэн утасныхаа түгжээг тайлах агшинд энгийн хувцастай ажилтан утсаа эзнийхээ гараас булаан авч, мэргэжилтнүүдэд хүлээлгэн өгөх хүртэл төхөөрөмжийг дахин түгжихээс сэргийлсэн байна.
Хамгаалах зөвлөмж: Хэрэв тэд таны эсрэг ийм арга хэмжээ авах гэж байгаа бол байдал муу байна гэж би бодож байна. Гэхдээ санамсаргүй хаалт нь энэ аргыг үнэ цэнийг бууруулдаг гэдгийг та ойлгох хэрэгтэй. Жишээлбэл, хаах товчийг дахин дахин дарах iPhone SOS горимыг ажиллуулдаг бөгөөд энэ нь бусад бүх зүйлээс гадна FaceID-г унтрааж, нууц үгийн шаардлагыг идэвхжүүлдэг.
Арга 7: төхөөрөмжийн хяналтын алгоритм дахь алдаа
Мэргэшсэн эх сурвалжуудын мэдээний сувгаас та төхөөрөмжтэй хийсэн тодорхой үйлдлүүдийн тусламжтайгаар дэлгэцийн түгжээг тайлдаг гэсэн мессежийг ихэвчлэн олж болно. Жишээлбэл, зарим төхөөрөмжийн түгжигдсэн дэлгэцийг ирж буй дуудлагаар тайлж болно. Энэ аргын сул тал нь тогтоогдсон сул талуудыг дүрмээр бол үйлдвэрлэгчид нэн даруй арилгадаг явдал юм.
2016 оноос өмнө гарсан хөдөлгөөнт төхөөрөмжүүдийн түгжээг тайлах аргын жишээ бол батарейг шавхах явдал юм. Батерей бага байх үед төхөөрөмж түгжээг тайлж, тэжээлийн тохиргоог өөрчлөхийг танд сануулна. Энэ тохиолдолд та аюулгүй байдлын тохиргоо бүхий хуудас руу хурдан очиж, дэлгэцийн түгжээг идэвхгүй болгох хэрэгтэй [5].
Хамгаалах зөвлөмж: Төхөөрөмжийнхөө үйлдлийн системийг цаг тухайд нь шинэчлэхээ бүү мартаарай, хэрэв дэмжигдэхгүй бол ухаалаг гар утсаа солино уу.
Арга 8: Гуравдагч талын програмын эмзэг байдал
Төхөөрөмж дээр суулгасан гуравдагч талын програмуудаас олдсон эмзэг байдал нь түгжигдсэн төхөөрөмжийн өгөгдөлд бүрэн эсвэл хэсэгчлэн хандах боломжийг олгодог.
Ийм эмзэг байдлын жишээ бол өгөгдөл хулгайлах явдал байж болно. iPhone Амазоны дийлэнх хувийг эзэмшигч Жефф Безос. WhatsApp мессенжерийн эмзэг байдлыг үл мэдэгдэх этгээдүүд ашиглан төхөөрөмжийн санах ойгоос нууц мэдээлэл хулгайлахад хүргэсэн [6].
Ийм эмзэг байдлыг судлаачид зорилгодоо хүрэхийн тулд ашиглаж болно - түгжигдсэн төхөөрөмжөөс өгөгдөл гаргаж авах эсвэл түгжээг тайлах.
Хамгаалах зөвлөмж: Та зөвхөн үйлдлийн систем төдийгүй ашигладаг програмуудаа шинэчлэх хэрэгтэй.
Арга 9: байгууллагын утас
Байгууллагын гар утасны төхөөрөмжүүдийг компанийн системийн админууд онгойлгож болно. Жишээлбэл, байгууллагын төхөөрөмжүүд Windows Утаснууд нь компанийн Microsoft Exchange бүртгэлтэй холбогдсон бөгөөд администраторууд нь түгжээг нь тайлж болно. Apple-ийн корпорацийн төхөөрөмжүүдийн хувьд Microsoft Exchange-тэй төстэй Mobile Device Management гэдэг үйлчилгээ байдаг. Үүний администраторууд нь корпорацийн iOS төхөөрөмжүүдийн түгжээг тайлж чадна. Цаашилбал, корпорацийн гар утасны төхөөрөмжүүдийг зөвхөн администраторын гар утасны төхөөрөмжийн тохиргоонд заасан тодорхой компьютеруудтай холбож болно. Тиймээс компанийн системийн администраторуудын хамтын ажиллагаагүйгээр ийм төхөөрөмжийг судлаачийн компьютер (эсвэл шүүхийн мэдээлэл гаргаж авах систем)-тэй холбох боломжгүй юм.
Хамгаалах зөвлөмж: МДМ нь хамгаалалтын тал дээр муу, сайн талтай. MDM админ нь төхөөрөмжийг алсаас дахин тохируулах боломжтой. Ямар ч тохиолдолд та хувийн нууц мэдээллийг корпорацийн төхөөрөмж дээр хадгалах ёсгүй.
Арга 10: мэдрэгчээс авсан мэдээлэл
Төхөөрөмжийн мэдрэгчээс хүлээн авсан мэдээлэлд дүн шинжилгээ хийснээр та тусгай алгоритм ашиглан төхөөрөмжийн нууц үгийг таах боломжтой. Adam J. Aviv ухаалаг гар утасны хурдатгал хэмжигчээс олж авсан өгөгдлийг ашиглан ийм халдлага хийх боломжтойг харуулсан. Судалгааны явцад эрдэмтэн бэлгэдлийн нууц үгийг 43%, график нууц үгийг 73% -д нь зөв тодорхойлж чаджээ [7].
Хамгаалах зөвлөмж: Өөр өөр мэдрэгчийг хянах зөвшөөрлийг ямар аппликешнүүдэд өгөхөөс болгоомжил.
Арга 11: Царайгаар түгжээ тайлах
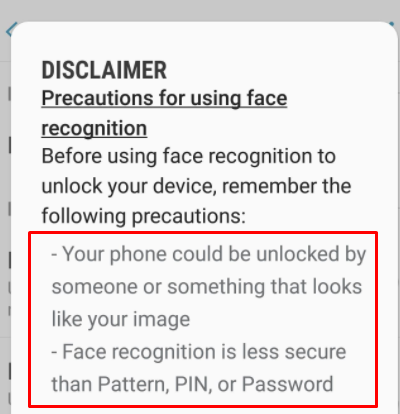
Хурууны хээний нэгэн адил FaceID технологийг ашиглан төхөөрөмжийн түгжээг тайлах амжилт нь тухайн хөдөлгөөнт төхөөрөмжид ямар мэдрэгч, ямар математикийн аппарат ашиглаж байгаагаас хамаарна. Ийнхүү судлаачид “Gezichtsherkenning op smartphone niet altijd veilig” [8] бүтээлдээ зарим судлагдсан ухаалаг утаснуудын түгжээг зүгээр л ухаалаг утасны камерт эзэмшигчийнх нь зургийг харуулах замаар тайлсан болохыг харуулсан. Түгжээг тайлахад зөвхөн нэг урд камер ашигладаг бол энэ нь зургийн гүнийн өгөгдлийг сканнердах чадваргүй үед боломжтой юм. Самсунг нь YouTube дээр олон алдартай нийтлэл, видео бичлэг хийсний дараа ухаалаг гар утасныхаа програм хангамжид анхааруулга нэмэхээс өөр аргагүй болжээ. Царайгаар түгжээ тайлах Samsung:
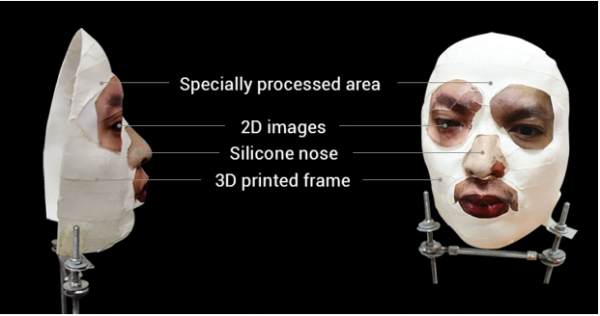
Илүү дэвшилтэт ухаалаг гар утасны загваруудыг маск эсвэл өөрөө сургах төхөөрөмж ашиглан онгойлгож болно. Жишээлбэл, iPhone X нь тусгай TrueDepth технологийг ашигладаг [9]: төхөөрөмжийн проектор нь хоёр камер болон хэт улаан туяаны ялгаруулагч ашиглан эзэмшигчийн нүүрэн дээр 30,000 гаруй цэгийн торыг тусгадаг. Энэ төхөөрөмжийг эзэмшигчийн нүүрний хэлбэрийг дуурайлган хийсэн маск ашиглан онгойлгож болно. Түгжээг тайлах маск iPhone [хоёр]:
Ийм систем нь маш нарийн төвөгтэй бөгөөд тохиромжтой нөхцөлд ажиллахгүй (эзэмшигч нь байгалийн хөгшрөлт, сэтгэл хөдлөлийн илэрхийлэл, ядрах, эрүүл мэндийн байдал гэх мэт нүүрний хэлбэр өөрчлөгддөг) тул байнга бие даан суралцахаас өөр аргагүй болдог. Иймд түгжээг нь тайлсан төхөөрөмжийг өөр хүн урд нь барьвал түүний царай тухайн төхөөрөмжийн эзний нүүр царайгаар дурсагдах бөгөөд ирээдүйд FaceID технологи ашиглан ухаалаг утасны түгжээг тайлах боломжтой болох юм.
Хамгаалах зөвлөмж: зураг тайлахыг бүү ашиглаарай - зөвхөн бүрэн хэмжээний нүүрний сканнертай системүүд (Apple-ийн FaceID болон үүнтэй төстэй системүүд) Android- аппаратууд).
Гол зөвлөмж бол камер руу харахгүй, зүгээр л өөр тийшээ хараарай. Нэг нүдээ аньсан ч нүүрэн дээрээ гар байгаатай адил онгойлгох боломж эрс буурдаг. Нэмж дурдахад зөвхөн нүүр царайгаар (FaceID) түгжээг тайлах оролдлого хийгдэх бөгөөд үүний дараа та нэвтрэх код оруулах шаардлагатай болно.
Арга 12: Нэвчилтийг ашиглах
Нууц үгийн мэдээллийн сан алдагдсан нь төхөөрөмжийн эзэмшигчийн сэтгэл зүйг ойлгох гайхалтай арга юм (судлаач төхөөрөмж эзэмшигчийн имэйл хаягийн талаарх мэдээлэлтэй гэж үзвэл). Дээрх жишээн дээр и-мэйл хаяг хайхад эзэмшигчийн ашигласан ижил төстэй хоёр нууц үг гарч ирэв. 21454162 нууц үг эсвэл түүний дериватив (жишээлбэл, 2145 эсвэл 4162) нь хөдөлгөөнт төхөөрөмжийн түгжээний код болгон ашиглаж болно гэж үзэж болно. (Гадаад байгаа мэдээллийн сангаас эзэмшигчийн цахим шуудангийн хаягийг хайж олоход эзэмшигч нь гар утсаа түгжих зэрэг ямар нууц үг ашигласан болохыг олж харна.)
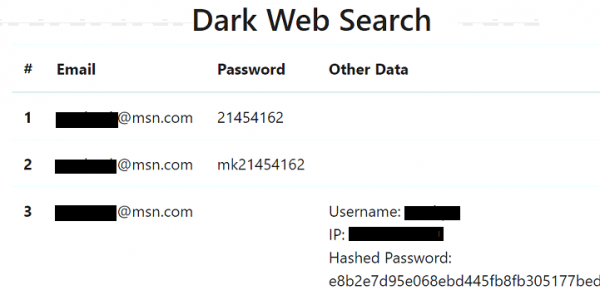
Хамгаалах зөвлөмж: идэвхтэй ажиллаж, алдагдсан мэдээллийг хянах, алдагдсан үед илэрсэн нууц үгээ цаг тухайд нь өөрчлөх!
Арга 13: Төхөөрөмжийн түгжээний ерөнхий нууц үг
Дүрмээр бол нэг хөдөлгөөнт төхөөрөмжийг эзэмшигчээс нь хурааж авдаггүй, гэхдээ хэд хэдэн. Ихэнхдээ ийм төхөөрөмж олон арван байдаг. Энэ тохиолдолд та эмзэг төхөөрөмжийн нууц үгийг тааж, ижил эзэмшигчээс хураан авсан бусад ухаалаг утас, таблетуудад ашиглахыг оролдож болно.
Хөдөлгөөнт төхөөрөмжөөс гаргаж авсан өгөгдөлд дүн шинжилгээ хийхдээ ийм өгөгдлийг шүүх шинжилгээний програмуудад харуулдаг (ихэвчлэн янз бүрийн төрлийн эмзэг байдлыг ашиглан түгжигдсэн төхөөрөмжөөс өгөгдлийг задлах үед ч).
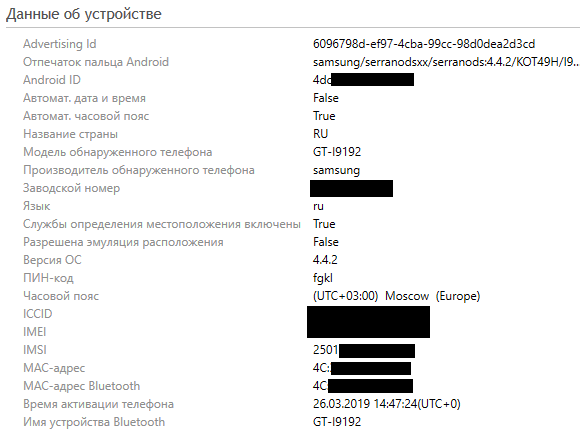
UFED Physical Analyzer програмын ажлын цонхны нэг хэсгийн дэлгэцийн зургаас харахад төхөөрөмж нь ер бусын fgkl PIN кодоор түгжигдсэн байна.
Бусад хэрэглэгчийн төхөөрөмжийг үл тоомсорлож болохгүй. Жишээлбэл, гар утасны төхөөрөмж эзэмшигчийн компьютерийн вэб хөтчийн кэшэд хадгалагдсан нууц үгэнд дүн шинжилгээ хийснээр эзэмшигчийн дагаж мөрддөг нууц үг үүсгэх зарчмуудыг ойлгож болно. Та NirSoft хэрэглүүрийг [11] ашиглан компьютер дээрээ хадгалсан нууц үгээ харах боломжтой.
Мөн гар утасны төхөөрөмжийн эзэмшигчийн компьютер (зөөврийн компьютер) дээр түгжигдсэн Apple-ийн гар утасны төхөөрөмжид нэвтрэхэд туслах Lockdown файлууд байж болно. Энэ аргыг дараа нь хэлэлцэх болно.
Хамгаалах зөвлөмж: хаа сайгүй өөр, өвөрмөц нууц үг ашиглах.
Арга 14: Ерөнхий PIN кодууд
Өмнө дурьдсанчлан хэрэглэгчид ердийн нууц үгийг ашигладаг: утасны дугаар, банкны карт, ПИН код. Ийм мэдээллийг өгсөн төхөөрөмжийн түгжээг тайлахад ашиглаж болно.
Хэрэв бусад бүх зүйл амжилтгүй болвол та дараах мэдээллийг ашиглаж болно: судлаачид дүн шинжилгээ хийж, хамгийн алдартай PIN кодуудыг олсон (өгөгдсөн PIN кодууд нь бүх нууц үгийн 26,83% -ийг хамардаг) [12]:
PIN
Давтамж, %
1234
10,713
1111
6,016
0000
1,881
1212
1,197
7777
0,745
1004
0,616
2000
0,613
4444
0,526
2222
0,516
6969
0,512
9999
0,451
3333
0,419
5555
0,395
6666
0,391
1122
0,366
1313
0,304
8888
0,303
4321
0,293
2001
0,290
1010
0,285
Энэ PIN кодын жагсаалтыг түгжигдсэн төхөөрөмжид ашигласнаар ~26% магадлалтайгаар түгжээг тайлна.
Хамгаалах зөвлөмж: 4 оны жишгээр 2020 оронтой тоо хэтэрхий жижиг тул дээрх хүснэгтийн дагуу ПИН кодоо шалгаад таарахгүй байсан ч солино уу.
Арга 15: Ердийн зургийн нууц үг
Дээр дурдсанчлан, төхөөрөмжийн эзэмшигчийн түгжээг тайлах гэж буй хяналтын камерын өгөгдөлтэй бол та таван оролдлогоор түгжээг тайлах загварыг авах боломжтой. Нэмж дурдахад, ерөнхий ПИН код байдаг шиг түгжигдсэн хөдөлгөөнт төхөөрөмжүүдийн түгжээг тайлахад ашиглаж болох ерөнхий загварууд байдаг [13, 14].
Энгийн хэв маяг [14]:
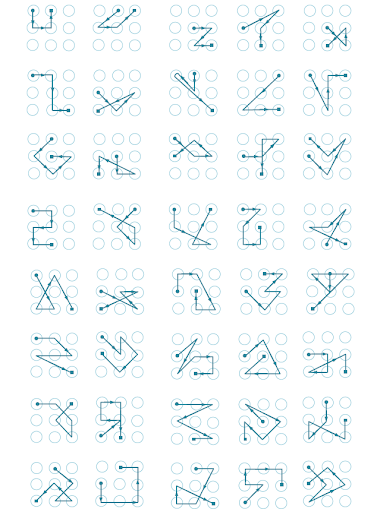
Дунд зэргийн нарийн төвөгтэй загварууд [14]:
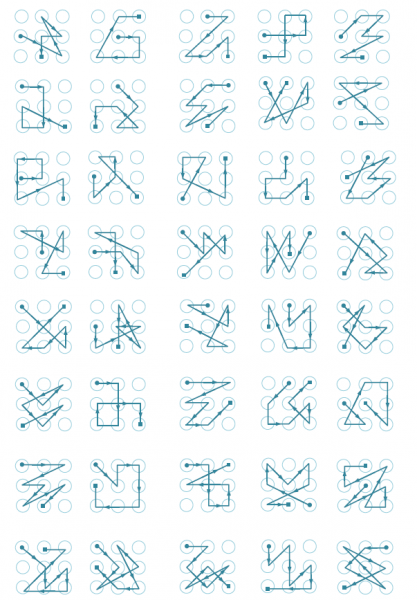
Нарийн төвөгтэй хэв маяг [14]:
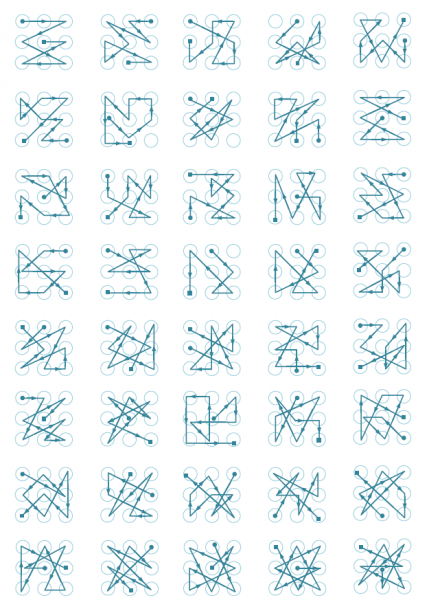
Судлаач Жереми Кирби [15]-ын дагуу хамгийн алдартай график загваруудын жагсаалт.
3>2>5>8>7
1>4>5>6>9
1>4>7>8>9
3>2>1>4>5>6>9>8>7
1>4>7>8>9>6>3
1>2>3>5>7>8>9
3>5>6>8
1>5>4>2
2>6>5>3
4>8>7>5
5>9>8>6
7>4>1>2>3>5>9
1>4>7>5>3>6>9
1>2>3>5>7
3>2>1>4>7>8>9
3>2>1>4>7>8>9>6>5
3>2>1>5>9>8>7
1>4>7>5>9>6>3
7>4>1>5>9>6>3
3>6>9>5>1>4>7
7>4>1>5>3>6>9
5>6>3>2>1>4>7>8>9
5>8>9>6>3>2>1>4>7
7>4>1>2>3>6>9
1>4>8>6>3
1>5>4>6
2>4>1>5
7>4>1>2>3>6>5
Зарим хөдөлгөөнт төхөөрөмж дээр график кодоос гадна нэмэлт ПИН код тохируулж болно. Энэ тохиолдолд график код олох боломжгүй бол судлаач товчлуур дээр дарж болно Нэмэлт ПИН код (хоёрдогч ПИН) зургийн кодыг буруу оруулсны дараа нэмэлт PIN код хайж үзээрэй.
Хамгаалах зөвлөмж: График товчлууруудыг огт ашиглахгүй байх нь дээр.
Арга 16: Үсэг, тоон нууц үг
Хэрэв төхөөрөмж дээр үсэг, тоон нууц үг ашиглах боломжтой бол эзэмшигч нь дараах түгээмэл нууц үгийг цоожны код болгон ашиглаж болно [16]:
- 123456
- нууц үг
- 123456789
- 12345678
- 12345
- 111111
- 1234567
- нарны гэрэл
- qwerty
- Би чамд хайртай
- гүнж
- админ
- тавтай морилно уу
- 666666
- Abc123
- хөл бөмбөгийн
- 123123
- сармагчин
- 654321
- ! @ # $% ^ & *
- charlie
- Aa123456
- Доналд
- password1
- qwerty123
Хамгаалах зөвлөмж: зөвхөн тусгай тэмдэгт, өөр өөр тохиолдол бүхий нарийн төвөгтэй, өвөрмөц нууц үг ашиглах. Дээрх нууц үгнүүдийн аль нэгийг ашиглаж байгаа эсэхийг шалгана уу. Хэрэв та ашигладаг бол илүү найдвартай болгож өөрчил.
Арга 17: үүлэн эсвэл орон нутгийн хадгалах сан
Хэрэв түгжигдсэн төхөөрөмжөөс өгөгдлийг устгах техникийн боломжгүй бол гэмт хэрэгтнүүд түүний нөөц хуулбарыг төхөөрөмжийн эзэмшигчийн компьютер эсвэл холбогдох үүл хадгалах сангаас хайж олох боломжтой.
Ихэнхдээ Apple-ийн ухаалаг гар утсыг эзэмшигчид компьютер дээрээ холбохдоо тухайн төхөөрөмжийн дотоод эсвэл үүлэн нөөц хуулбарыг үүсгэж болно гэдгийг ойлгодоггүй.
Google болон Apple-ийн үүлэн сан нь зөвхөн төхөөрөмжүүдийн өгөгдөл төдийгүй төхөөрөмжийн хадгалсан нууц үгийг хадгалах боломжтой. Эдгээр нууц үгийг задлах нь хөдөлгөөнт төхөөрөмжийн түгжээний кодыг таахад тусална.
Та iCloud-д хадгалагдсан түлхүүрийн оосороос эзэмшигчийн тохируулсан төхөөрөмжийн нөөц нууц үгийг гаргаж авах боломжтой бөгөөд энэ нь дэлгэцийн түгжээний PIN кодтой таарах магадлалтай.
Хэрэв хууль сахиулах байгууллага Google болон Apple-д хандвал компаниуд одоо байгаа өгөгдлийг дамжуулах боломжтой бөгөөд энэ нь хууль сахиулах байгууллагуудад аль хэдийн өгөгдөлтэй байх тул төхөөрөмжийн түгжээг тайлах хэрэгцээг эрс багасгах болно.
Тухайлбал, Пенсокон хотод болсон террорист халдлагын дараа iCloud-д хадгалагдсан мэдээллийн хуулбарыг Холбооны мөрдөх товчоонд шилжүүлсэн байна. Apple-ийн мэдэгдлээс:
“6 оны 2019-р сарын 7-нд Холбооны мөрдөх товчооны анхны хүсэлтээс хэдхэн цагийн дотор бид мөрдөн байцаалтын ажиллагаатай холбоотой өргөн хүрээний мэдээллийг өгсөн. Арванхоёрдугаар сарын 14-ноос арванхоёрдугаар сарын XNUMX-ний хооронд бид зургаан нэмэлт хууль эрх зүйн хүсэлтийг хүлээн авч, хариуд нь iCloud нөөцлөлт, дансны мэдээлэл, олон дансны гүйлгээ зэрэг мэдээллийг өгсөн.
Бид хүсэлт болгонд цаг алдалгүй хариу өгч, ихэнхдээ хэдэн цагийн дотор Жексонвилл, Пенсакола, Нью-Йорк дахь Холбооны мөрдөх товчооны оффисуудтай мэдээлэл солилцдог. Мөрдөн байцаалтын хүсэлтээр олон гигабайт мэдээлэл авч, мөрдөн байцаагчдад өгсөн” гэв. [17, 18, 19]
Хамгаалах зөвлөмж: үүлэн рүү шифрлэгдээгүй илгээсэн бүх зүйл таны эсрэг ашиглагдаж болно.
Арга 18: Google бүртгэл
Энэ арга нь үйлдлийн систем ажиллуулж буй гар утасны төхөөрөмжийн дэлгэцийг түгждэг график нууц үгийг арилгахад тохиромжтой. AndroidЭнэ аргыг ашиглахын тулд та төхөөрөмж эзэмшигчийн Google бүртгэлийн хэрэглэгчийн нэр болон нууц үгийг мэдэх шаардлагатай. Хоёрдугаарт, төхөөрөмж интернетэд холбогдсон байх ёстой.
Хэрэв та зургийн нууц үгийг хэд хэдэн удаа дараалан буруу оруулсан бол төхөөрөмж нууц үгээ шинэчлэхийг санал болгоно. Үүний дараа та хэрэглэгчийн бүртгэлд нэвтрэх шаардлагатай бөгөөд энэ нь төхөөрөмжийн дэлгэцийн түгжээг тайлах болно [5].
Тоног төхөөрөмжийн шийдлүүдийн олон янз байдлаас шалтгаалан үйлдлийн системүүд Android болон нэмэлт аюулгүй байдлын тохиргоонуудад энэ арга нь зөвхөн тодорхой тооны төхөөрөмжид хамаарна.
Хэрэв судлаачид төхөөрөмжийн эзэмшигчийн Google дансны нууц үг байхгүй бол тэдгээр дансны нууц үг сэргээх стандарт аргыг ашиглан сэргээхийг оролдож болно.
Хэрэв судалгаа хийх үед төхөөрөмж интернетэд холбогдоогүй бол (жишээлбэл, SIM карт хаагдсан эсвэл хангалттай мөнгө байхгүй бол) дараах зааврыг ашиглан ийм төхөөрөмжийг Wi-Fi-д холбож болно.
- "Яаралтай тусламжийн дуудлага" дүрсийг дарна уу.
- *#*#7378423#*#* залгана уу
- Үйлчилгээний тест - Wlan-г сонгоно уу
- боломжтой Wi-Fi сүлжээнд холбогдох [5]
Хамгаалах зөвлөмж: боломжтой бол хоёр хүчин зүйлийн баталгаажуулалтыг ашиглахаа бүү мартаарай, энэ тохиолдолд SMS-ээр код руу биш харин програм руу холбох нь дээр.
Арга 19: зочны данс
Үйлдлийн систем ажиллуулж буй гар утасны төхөөрөмжүүд дээр Android 5 ба түүнээс дээш бүртгэлтэй хүмүүс олон бүртгэлтэй байж болно. Нэмэлт бүртгэлийн мэдээлэлд хандах эрхийг ПИН код эсвэл хээ түгжээгээр хамгаалахгүй байж магадгүй. Солихын тулд баруун дээд буланд байрлах бүртгэлийн дүрс дээр дарж өөр бүртгэл сонгоно уу:
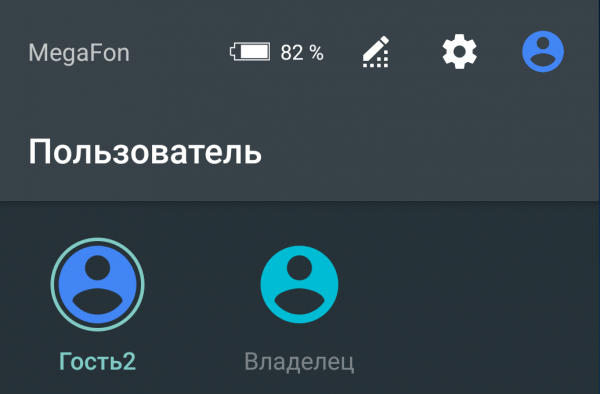
Нэмэлт дансны хувьд зарим өгөгдөл эсвэл програмд хандах хандалтыг хязгаарлаж болно.
Хамгаалах зөвлөмж: Үйлдлийн системээ энд шинэчлэх нь чухал. Орчин үеийн хувилбаруудад Android (9 ба түүнээс дээш хувилбарууд, 2020 оны 7-р сараас хойш аюулгүй байдлын засварууд гарсан) зочны бүртгэл нь ерөнхийдөө ямар ч боломж олгодоггүй.
Арга 20: тусгай үйлчилгээ
Мэргэшсэн шүүхийн шинжилгээний програм хангамж боловсруулдаг компаниуд гар утасны төхөөрөмжүүдийн түгжээг тайлах, тэдгээрээс өгөгдөл гаргаж авах үйлчилгээг санал болгодог [20, 21]. Ийм үйлчилгээний чадавхи нь гайхалтай юм. Тэдгээрийг дээд зэрэглэлийн загваруудын түгжээг тайлахад ашиглаж болно. Android- iOS төхөөрөмжүүд, түүнчлэн сэргээх горимд байгаа төхөөрөмжүүд (төхөөрөмж буруу нууц үг оруулах оролдлогын тооноос хэтэрсний дараа нэвтэрдэг). Энэ аргын сул тал нь өндөр өртөг юм.
Cellebrite-н вэб хуудаснаас ямар төхөөрөмжөөс мэдээлэл авч болохыг тайлбарласан хэсэг. Төхөөрөмжийн түгжээг хөгжүүлэгчийн лабораторид тайлж болно (Cellebrite Advanced Service (CAS)) [20]:
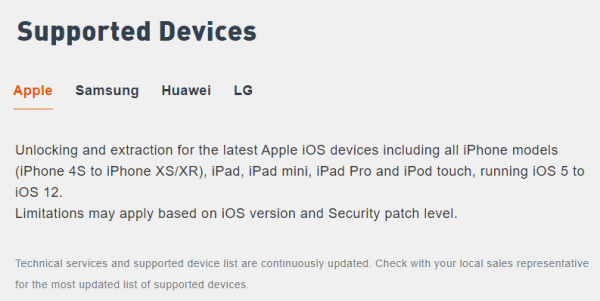
Ийм үйлчилгээ үзүүлэхийн тулд төхөөрөмжийг тухайн компанийн бүс нутгийн (эсвэл төв) оффис дээр өгөх ёстой. Мэргэжилтэн үйлчлүүлэгч рүү явах боломжтой. Дүрмээр бол дэлгэцийн түгжээний кодыг эвдэх нь нэг өдөр болдог.
Хамгаалах зөвлөмж: хүчтэй үсэг, тоон нууц үг ашиглах, төхөөрөмжийг жил бүр солихоос бусад тохиолдолд өөрийгөө хамгаалах бараг боломжгүй юм.
PS Group-IB лабораторийн мэргэжилтнүүд сургалтын нэг хэсэг болгон компьютерийн шүүх эмнэлгийн мэргэжилтний ажилд эдгээр тохиолдлууд, хэрэгслүүд болон бусад олон ашигтай шинж чанаруудын талаар ярьдаг. . Төгсөгчид 5 хоног болон сунгасан 7 өдрийн сургалтанд хамрагдсанаар байгууллагадаа шүүх эмнэлгийн судалгааг илүү үр дүнтэй явуулах, кибер гэмт хэргээс урьдчилан сэргийлэх боломжтой болно.
PPS үйлдэл мэдээллийн аюулгүй байдал, хакерууд, APT, кибер халдлага, скамерууд, далайн дээрэмчдийн талаар. Алхам алхмаар мөрдөн байцаалт, Group-IB технологийг ашигласан практик тохиолдлууд, хохирогч болохгүй талаар зөвлөмж. Холбогоорой!
Эх сурвалжууд
- Гуйшин Йэй, Жанёнг Тан, Динги Фанги, Шяожян Чени, Кван Кимз, Бен Тейлоркс, Жэн Ван.
- Доминик Кассиани, Гаетаны портал.
- Анатолий Ализар.
- Мария Нефедова.
- Антон Макаров. График нууц үгийг алгасах Android-төхөөрөмжүүд
- Жереми Кирби.
- Андрей Смирнов.
- Мария Нефедова.
Эх сурвалж: www.habr.com
