

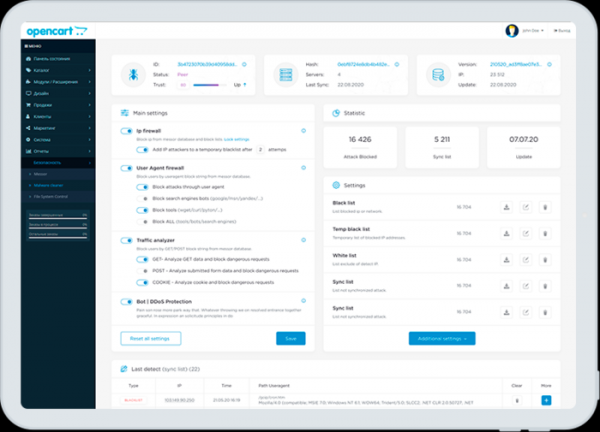
Хоёр жилийн турш хөгжүүлсний дараа сүлжээний аюулгүй байдал, халдлага, сканнердах талаарх ил тод мэдээлэл цуглуулах зорилгоор үнэгүй, бие даасан, төвлөрсөн бус програм хангамжийг хөгжүүлдэг Messor төслийн анхны хувилбар одоо худалдаанд гарлаа. Төслийн хөгжүүлэгчид Messor.Network-ийг нээж, цахим худалдааны платформд зориулсан залгаасыг нийтэлжээ. OpenCart3. Залгаасны код нь PHP дээр бичигдсэн бөгөөд Apache 2.0 лицензийн дагуу түгээгддэг. nginx/apache2 (C++)-д зориулсан модуль, залгаас Magento (php) болон Wordress-д зориулсан залгаас (php).
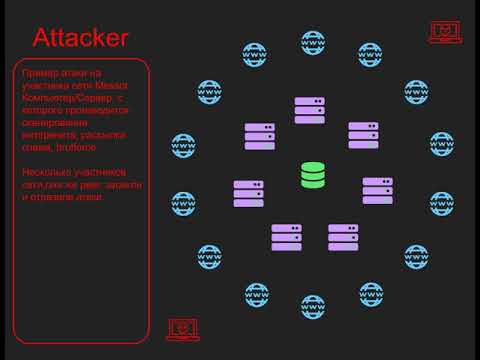
Төсөл нь IPS, honeypot болон эрлийз P2P клиентийн хослолыг санал болгодог бөгөөд энэ нь эмзэг байдлыг ашиглах, ботууд, хайлтын системүүд эсвэл бусад програмууд гэх мэт зорилгоос үл хамааран сканнердахаас хамгаалах боломжийг олгодог. Messor болон бусад IPS-ийн гол ялгаа нь түүний сүлжээний бүтэц юм. Холбогдсон сайтууд нь оролцогч бүр халдагчдын талаарх мэдээллийг цуглуулж, сүлжээний бусад оролцогчдод мэдээлэл илгээж, өдөр бүр мэдээллийн сангийн шинэчлэлтийг хүлээн авдаг Messor Network гэсэн нэгдсэн P2P сүлжээг бүрдүүлдэг. Messor сүлжээний оролцогч бүр одоогийн мэдээллийн санг бусад сүлжээний оролцогчдод түгээж, төв серверүүд рүү илгээх үүрэгтэй. сервер цуглуулсан халдлагын өгөгдлийн сүлжээнүүд.
Мэдээллийн сан нь дараахь зүйлийг агуулна.
- жагсаалт IP хаягууд, сүлжээ нь аюултай гэж хүлээн зөвшөөрсөн бөгөөд энэ нь тэдний халдлага сүүлийн үед олон удаа бүртгэгдсэн гэсэн үг юм;
- Төрөл бүрийн роботуудын IP хаягуудын жагсаалт;
- UserAgent/GET/POST/COOKIE өгөгдөл дээр суурилсан халдлагыг илрүүлэх ердийн илэрхийллүүд;
- Бот илрүүлэх ердийн илэрхийллүүд;
- Сканнеруудыг илрүүлэх зөгийн балны жагсаалт.
Эх сурвалж: opennet.ru
