

Mathy Vanhoef, de auteur van de KRACK-aanval op draadloze netwerken, heeft informatie onthuld over 12 kwetsbaarheden die verschillende draadloze apparaten treffen. De ontdekte problemen zijn onder de codenaam FragAttacks gepresenteerd en beslaan vrijwel alle gangbare draadloze kaarten en toegangspunten - van de 75 geteste apparaten was elk kwetsbaar voor ten minste één van de voorgestelde aanvalsmethoden.
De problemen zijn onderverdeeld in twee categorieën: 3 kwetsbaarheden zijn ontdekt in de Wi-Fi-standaarden zelf en bestrijken alle apparaten die voldoen aan de huidige IEEE 802.11-standaarden (de problemen bestaan al sinds 1997). 9 kwetsbaarheden hebben betrekking op fouten en tekortkomingen in specifieke implementaties van draadloze stacks. De tweede categorie vormt de grootste bedreiging, aangezien het organiseren van aanvallen op tekortkomingen in de standaarden specifieke instellingen of het uitvoeren van bepaalde acties door het slachtoffer vereist. Alle kwetsbaarheden manifesteren zich ongeacht het gebruik van protocollen voor de beveiliging van Wi-Fi, inclusief het gebruik van WPA3.
De meeste aangetroffen aanvalsmethoden stellen een aanvaller in staat om L2-frames in een beveiligd netwerk in te voegen, wat de mogelijkheid biedt om in te breken in het verkeer van het slachtoffer. Als het meest realistische aanvalsscenario wordt de vervalsing van DNS-antwoorden genoemd om de gebruiker naar de host van de aanvaller te leiden. Ook wordt een voorbeeld gegeven van het gebruik van kwetsbaarheden om de adresvertaler op een draadloze router te omzeilen en directe toegang tot het apparaat in het lokale netwerk te verkrijgen of om beperkingen van de firewall te negeren. Het tweede deel van de kwetsbaarheden, dat verband houdt met de verwerking van gefragmenteerde frames, biedt de mogelijkheid om gegevens over het verkeer in een draadloos netwerk te extraheren en gebruikersgegevens die zonder encryptie worden verzonden, te onderscheppen.
Een onderzoeker heeft een demonstratie voorbereid waarin wordt getoond hoe kwetsbaarheden kunnen worden gebruikt om een wachtwoord te onderscheppen dat wordt verzonden tijdens een HTTP-verzoek zonder encryptie. Ook wordt getoond hoe een slimme stekker kan worden aangevallen, bestuurd via Wi-Fi, en kan worden gebruikt als springplank voor een vervolg aanval op verouderde apparaten in het lokale netwerk met onbeheerde kwetsbaarheden (bijvoorbeeld, het was mogelijk om een verouderde computer met Windows 7 in het interne netwerk aan te vallen door NAT te omzeilen).
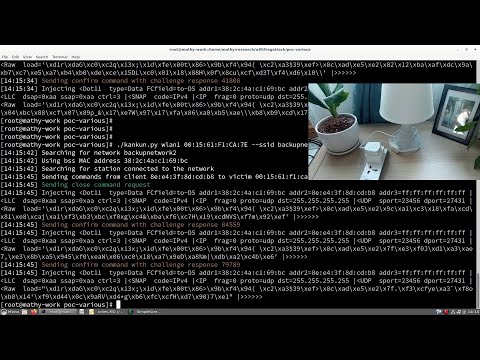
Om kwetsbaarheden te exploiteren, moet de aanvaller binnen bereik zijn van het doelwit draadloze apparaat om de slachtoffer een speciaal samengestelde set frames te sturen. De problemen hebben invloed op zowel klantapparaten en draadloze kaarten als toegangspunten en Wi-Fi-routers. In het algemeen zijn er voldoende beveiligingsmaatregelen door gebruik te maken van HTTPS in combinatie met versleuteling van DNS-verkeer via DNS over TLS of DNS over HTTPS. Ook het gebruik van VPN.
De vier meest gevaarlijke kwetsbaarheden in de implementaties van draadloze apparaten maken het mogelijk om op triviale wijze ongecodeerde frames in te voegen:
- De kwetsbaarheden CVE-2020-26140 en CVE-2020-26143 staan de invoeging van frames toe op bepaalde toegangspunten en draadloze kaarten in Linux, Windows en FreeBSD.
- De kwetsbaarheid VE-2020-26145 staat de verwerking van broadcast ongecodeerde fragmenten toe als volledige frames in macOS, iOS, FreeBSD en NetBSD.
- De kwetsbaarheid CVE-2020-26144 staat de verwerking van ongecodeerde hersamengestelde A-MSDU-frames met EtherType EAPOL toe in Huawei Y6, Nexus 5X, FreeBSD en LANCOM AP.
Andere kwetsbaarheden in de implementaties zijn voornamelijk gerelateerd aan problemen die zich voordoen bij de verwerking van gefragmenteerde frames:
- CVE-2020-26139: staat de omleiding van frames met het EAPOL-vlag toe, verzonden door een niet-geauthenticeerde afzender (dit heeft invloed op 2/4 goedgekeurde toegangspunten, evenals oplossingen gebaseerd op NetBSD en FreeBSD).
- CVE-2020-26146: staat de hersamenstelling van versleutelde fragmenten toe zonder controle op de volgorde van sequentienummers.
- CVE-2020-26147: staat de hersamenstelling van gemengde versleutelde en ongecodeerde fragmenten toe.
- CVE-2020-26142: maakt het mogelijk om gefragmenteerde frames te behandelen als volledige frames (dit heeft invloed op OpenBSD en de draadloze module ESP12-F).
- CVE-2020-26141: ontbrekende controle van TKIP MIC voor gefragmenteerde frames.
Problemen in de specificaties:
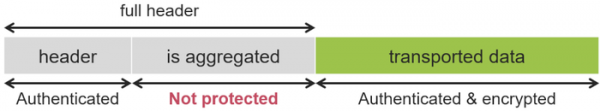
- CVE-2020-24588 — aanval op geaggregeerde frames (de vlag 'is aggregated' is niet beveiligd en kan door een aanvaller in A-MSDU-frames in WPA, WPA2, WPA3, en WEP worden vervangen). Als voorbeeld van de aanval wordt genoemd het omleiden van de gebruiker naar een kwaadaardige DNS-server of het omzeilen van NAT.

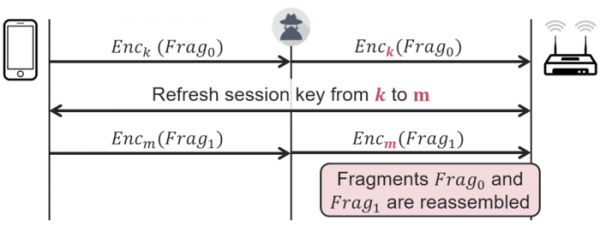
- CVE-2020-245870 — aanval op key mixing (herassemblage van gefragmenteerde gegevens die zijn versleuteld met verschillende sleutels in WPA, WPA2, WPA3, en WEP is toegestaan). Deze aanval maakt het mogelijk om gegevens die door de klant zijn verzonden te identificeren, bijvoorbeeld om de inhoud van cookies te bepalen bij HTTP-verzoeken.

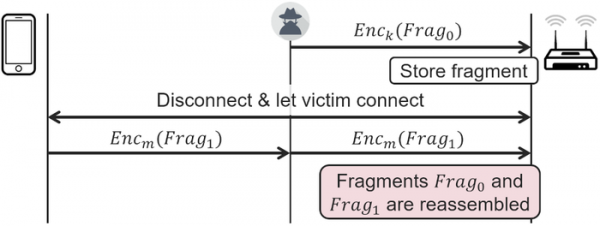
- CVE-2020-24586 — aanval op fragmentcache (de standaarden die WPA, WPA2, WPA3, en WEP bestrijken vereisen niet dat al gecachede fragmenten worden verwijderd na een nieuwe netwerkverbinding). Dit maakt het mogelijk om de gegevens die door de klant zijn verzonden te identificeren en om zijn eigen gegevens in te voegen.
Voor het testen van de kwetsbaarheid van hun apparaten is er speciaal gereedschap en een kant-en-klare Live-image beschikbaar voor het maken van een opstartbare USB-stick. In Linux komen de problemen voor in het draadloze netwerk mac80211, in specifieke draadloze drivers en in firmware die op draadloze kaarten wordt geladen. Voor het verhelpen van de kwetsbaarheden is een set patches voorgesteld die de mac80211-stack en de drivers ath10k/ath11k dekt. Voor sommige apparaten, zoals draadloze Intel-kaarten, is ook een firmware-update vereist.
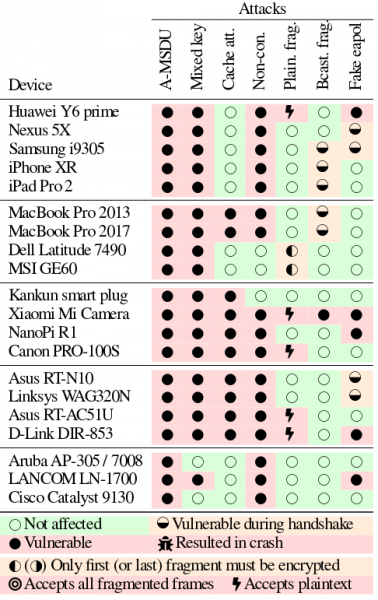
Tests van standaardapparaten:
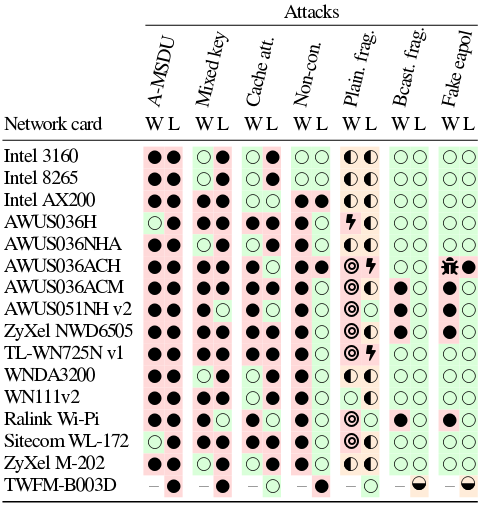
Tests van draadloze kaarten in Linux en Windows:
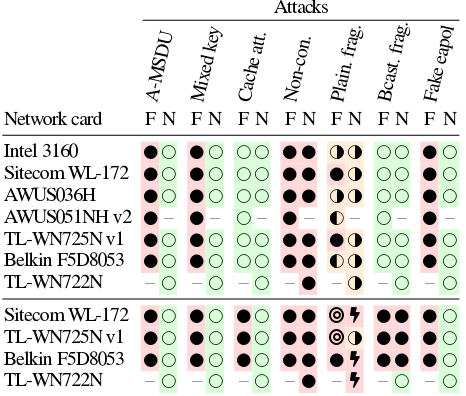
Tests van draadloze kaarten in FreeBSD en NetBSD:
Fabrikanten zijn 9 maanden geleden al op de hoogte gesteld van de problemen. Deze lange embargo-periode wordt verklaard door de gecoördineerde voorbereiding van updates en vertragingen bij het voorbereiden van wijzigingen in de specificaties door de organisaties ICASI en Wi-Fi Alliance. Aanvankelijk was het de bedoeling om de informatie op 9 maart openbaar te maken, maar na afweging van de risico's werd besloten de publicatie nog eens twee maanden uit te stellen om meer tijd te geven voor de voorbereiding van patches, rekening houdend met de complexiteit van de aangebrachte wijzigingen en de moeilijkheden die voortkomen uit de COVID-19-pandemie.
Opmerkelijk is dat, ondanks het embargo, Microsoft in de maart-update van Windows enkele kwetsbaarheden voortijdig heeft verholpen. De bekendmaking was uitgesteld met een week voor de oorspronkelijk geplande datum, en Microsoft had niet de kans of wilde geen wijzigingen aanbrengen in de update die klaar was voor publicatie, waardoor een bedreiging voor gebruikers van andere systemen ontstond, omdat aanvallers mogelijk informatie over de kwetsbaarheden konden verkrijgen door reverse engineering van de inhoud van de updates.
Bron: opennet.ru
