

Osterman Research heeft de resultaten gepubliceerd van een beoordeling van het gebruik van open componenten met onopgeloste kwetsbaarheden in op maat gemaakte proprietaire software (COTS). In het onderzoek zijn vijf applicatiecategorieën bestudeerd: webbrowser, e-mailclients, bestandoverdrachtprogramma's, messaging-apps en platforms voor online vergaderingen.
De resultaten zijn zorgwekkend — in alle bestudeerde applicaties werd het gebruik van open source code met onopgeloste kwetsbaarheden vastgesteld, en in 85% van de applicaties waren deze kwetsbaarheden kritiek van aard. De meeste problemen werden aangetroffen in applicaties voor online vergaderingen en e-mailclients.
Wat betreft open source code, werd in 30% van alle ontdekte open componenten ten minste één bekende, maar onopgeloste kwetsbaarheid aangetroffen. De meeste vastgestelde problemen (75,8%) waren gerelateerd aan het gebruik van verouderde versies van de Firefox-engine. Op de tweede plaats staat openssl (9,6%), en op de derde plaats libav (8,3%).
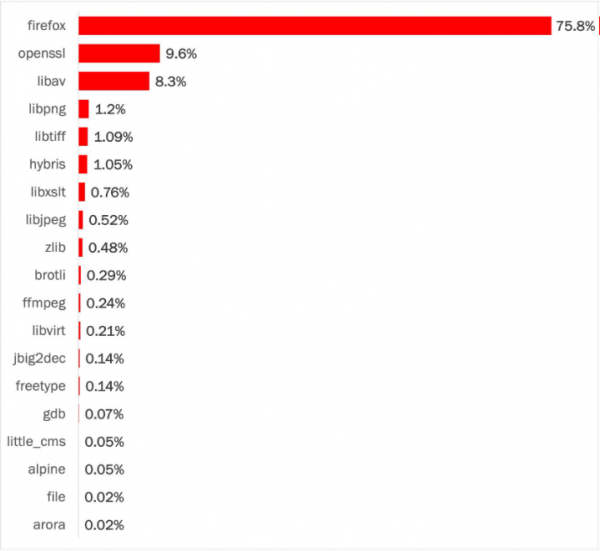
In het rapport wordt niet gespecificeerd hoeveel applicaties zijn bestudeerd en welke producten precies zijn onderzocht. Desondanks wordt in de tekst vermeld dat kritieke problemen zijn vastgesteld in alle applicaties, behalve drie, wat betekent dat de conclusies zijn gebaseerd op de analyse van 20 applicaties, wat niet als een representatieve steekproef kan worden beschouwd. Ter herinnering: in een vergelijkbaar onderzoek dat in juni werd uitgevoerd, werd geconcludeerd dat 79% van de ingebouwde externe bibliotheken nooit wordt geüpdatet en dat verouderde code van bibliotheken problemen met de beveiliging veroorzaakt.
Bron: opennet.ru
