

De Israëlische beveiligingsonderzoeker Ido Hoorvitch uit Tel Aviv heeft de resultaten gepubliceerd van een experiment dat de betrouwbaarheid bestudeert van wachtwoorden die worden gebruikt voor de toegang tot draadloze netwerken. Tijdens het onderzoek, gebaseerd op onderschepte frames met PMKID-identificaties, is het gelukt om wachtwoorden voor 3663 van de 5000 (73%) bestudeerde draadloze netwerken in Tel Aviv te kraken. De conclusie was dat de meeste eigenaren van draadloze netwerken onbetrouwbare wachtwoorden instellen die vatbaar zijn voor hash-cracking, en dat hun draadloze netwerken kunnen worden aangevallen met behulp van gangbare tools zoals hashcat, hcxtools en hcxdumptool.
Ido gebruikte een laptop met Ubuntu Linux om de pakketten van draadloze netwerken te onderscheppen, stopte deze in een rugzak en wandelde door de stad totdat hij erin slaagde om frames met PMKID-identificaties van vijfduizend verschillende draadloze netwerken te onderscheppen. Daarna gebruikte hij een computer met 8 GPU's, de NVIDIA QUADRO RTX 8000 48GB, om de wachtwoorden te kraken op basis van de hashes die uit de PMKID-identificatie waren verkregen. De prestatieniveaus voor het kraken bedroegen de server bijna 7 miljoen hashes per seconde. Ter vergelijking: op een gewone laptop ligt de prestatie rond de 200.000 hashes per seconde, wat voldoende is om één wachtwoord van 10 cijfers te kraken in ongeveer 9 minuten.
Om het kraken te versnellen, werd het proces beperkt tot reeksen die alleen 8 kleine letters en 8, 9 of 10 cijfers bevatten. Deze beperking was genoeg om wachtwoorden voor 3663 van de 5000 netwerken te achterhalen. Het meest populaire was het wachtwoord van 10 cijfers, dat in 2349 netwerken werd gebruikt. Wachtwoorden van 8 cijfers werden in 596 netwerken gebruikt, van 9 in 368, en wachtwoorden van 8 kleine letters in 320. Herhaaldelijke pogingen met behulp van het woordenboek rockyou.txt van 133 MB hielpen om direct 900 wachtwoorden te kraken.
Er wordt aangenomen dat de situatie met de betrouwbaarheid van wachtwoorden in draadloze netwerken in andere steden en landen vergelijkbaar is, en dat de meeste wachtwoorden binnen enkele uren gekraakt kunnen worden waarbij ongeveer $50 wordt uitgegeven aan een draadloze kaart die de monitoringsmodus ondersteunt (in het experiment werd de kaart ALFA Network AWUS036ACH gebruikt). De aanval op basis van PMKID is alleen toepasbaar voor toegangspunten die roaming ondersteunen, maar zoals de praktijk uitwees, schakelen de meeste fabrikanten deze functie niet uit.
Voor de aanval werd een standaardmethode gebruikt om draadloze netwerken met WPA2 te kraken, die sinds 2018 bekend is. In tegenstelling tot de klassieke methode, die vereist dat handshake-frames worden onderschept tijdens de verbinding van een gebruiker, is de methode op basis van het onderscheppen van PMKID niet gebonden aan de verbinding van een nieuwe gebruiker met het netwerk en kan deze op elk moment worden uitgevoerd. Om gegevens te verkrijgen die voldoende zijn om te beginnen met het raden van het wachtwoord, is het voldoende om één frame met de PMKID-identificatie te onderscheppen. Dergelijke frames kunnen zowel in passieve modus worden verkregen, waarbij activiteiten met roaming worden gevolgd, als dat de overdracht van frames met PMKID actief in de lucht wordt geïnitieerd door een authenticatieverzoek naar het toegangspunt te sturen.
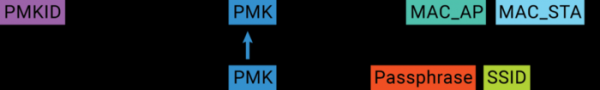
PMKID is een hash die wordt gegenereerd met behulp van het wachtwoord, het MAC-adres van het toegangspunt, het MAC-adres van de client en de naam van het draadloze netwerk (SSID). De laatste drie parameters (MAC AP, MAC Station en SSID) zijn aanvankelijk bekend, wat het mogelijk maakt om een woordenboekmethode te gebruiken voor het bepalen van het wachtwoord, net zoals gebruikerswachtwoorden in het systeem kunnen worden geraden wanneer hun hash is gelekt. Daarmee hangt de veiligheid van de toegang tot het draadloze netwerk volledig af van de robuustheid van het ingestelde wachtwoord.
Bron: opennet.ru
