

Ingenieurs van Intel hebben een nieuw protocol HTTPA (HTTPS Attestable) voorgesteld, dat HTTPS uitbreidt met extra veiligheidsgaranties voor uitgevoerde berekeningen. HTTPA maakt het mogelijk om de integriteit van de verwerking van een gebruikersverzoek op de server te garanderen en te verifiëren dat de webdienst betrouwbaar is en dat de op de server uitgevoerde code in een TEE-omgeving (Trusted Execution Environment) niet is veranderd door een hack of sabotage door een beheerder.
HTTPS beschermt de verzonden gegevens tijdens de overdracht over het netwerk, maar kan niet uitsluiten dat hun integriteit wordt aangetast door aanvallen op de server. Geïsoleerde enclaves, gemaakt met technologieën zoals Intel SGX (Software Guard Extension), ARM TrustZone en AMD PSP (Platform Security Processor), bieden de mogelijkheid om belangrijke berekeningen te beschermen en het risico op lekken of wijziging van vertrouwelijke informatie op de eindpunten te verminderen.
HTTPA maakt gebruik van de in Intel SGX geboden middelen voor attestatie om de authenticiteit van de enclave waarin de berekeningen zijn uitgevoerd te bevestigen. In wezen breidt HTTPA HTTPS uit met de mogelijkheid voor externe attestatie van de enclave en stelt het de webdienst in staat om te verifiëren dat deze wordt uitgevoerd in een authentieke Intel SGX-omgeving en dat deze betrouwbaar is. Het protocol wordt oorspronkelijk ontwikkeld als een universele oplossing en kan naast Intel SGX ook voor andere TEE-systemen worden geïmplementeerd.
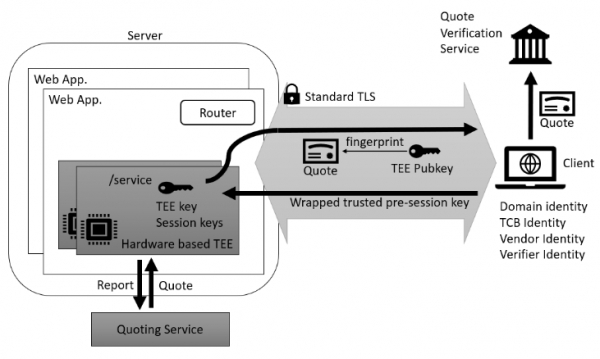
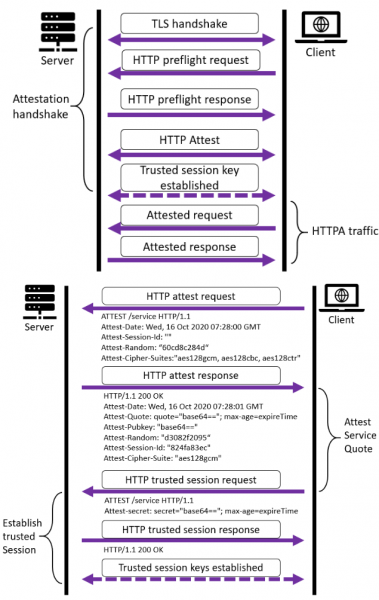
Naast de gebruikelijke HTTPS-procedure voor het opzetten van een beveiligde verbinding, vereist HTTPA ook een overeenkomst over een vertrouwenswaardige sessiesleutel. Het protocol introduceert een nieuwe HTTP-methode "ATTEST", die het mogelijk maakt om drie soorten verzoeken en antwoorden te verwerken:
- „preflight“ voor de controle of de externe partij enclave-attestatie ondersteunt;
- „attest“ voor het overeenkomen van attestatieparameters (selectie van cryptografische algoritme, uitwisseling van unieke sessieve randomly generated sequences, generatie van een sessie-id en overdracht van de openbare sleutel van de enclave aan de client);
- „trusted session“ — vorming van een sessiesleutel voor vertrouwelijke uitwisseling van informatie. De sessiesleutel wordt gevormd op basis van de eerder overeengekomen voorlopige geheime reeks (pre-session secret), die door de client is aangemaakt met behulp van wat is verkregen van de server openbare sleutel TEE en willekeurige reeksen die door elke kant zijn gegenereerd.
HTTPA impliceert dat de client betrouwbaar is, maar de server niet, dat wil zeggen dat de client dit protocol kan gebruiken om berekeningen in een TEE-omgeving te verifiëren. Tegelijkertijd garandeert HTTPA niet dat andere berekeningen, die niet in de TEE plaatsvonden, niet zijn gecompromitteerd, wat een aparte aanpak vereist voor het ontwikkelen van webdiensten. Dus richt HTTPA zich voornamelijk op gebruik met gespecialiseerde diensten die verhoogde eisen stellen aan de integriteit van informatie, zoals financiële en medische systemen. webserver Voor situaties waarin berekeningen in TEE moeten worden bevestigd voor zowel de server als de client, is er een variant van het mHTTPA-protocol (Mutual HTTPA), dat tweezijdige verificatie uitvoert. Deze variant is ingewikkelder vanwege de noodzaak van tweezijdige gegenereerde sessiesleutels voor de server en de client.
Uitgave van crabz 0.7, een tool voor multi-threaded compressie en decompressie, geschreven in Rust.
Bron: opennet.ru
