

GitLab heeft gebruikers gewaarschuwd voor een toename van de activiteiten van aanvallers die profiteren van de kritieke kwetsbaarheid CVE-2021-22205, die het mogelijk maakt om op afstand zonder authenticatie eigen code uit te voeren op de server waarop het platform voor samenwerking GitLab draait.
Het probleem doet zich voor in GitLab vanaf versie 11.9 en is in april al verholpen in de releases GitLab 13.10.3, 13.9.6 en 13.8.8. Desondanks blijkt uit een scan op 31 oktober van 60.000 openbaar beschikbare GitLab-instanties dat 50% van de systemen nog steeds verouderde versies van GitLab gebruikt die kwetsbaar zijn. De noodzakelijke updates zijn slechts op 21% van de gecontroleerde systemen geïnstalleerd, servers, en op 29% van de systemen kon het gebruikte versienummer niet worden vastgesteld.
De nalatigheid van de serverbeheerders met betrekking tot de installatie van updates heeft geleid tot een actieve uitbuiting van de kwetsbaarheid door aanvallers, die zijn begonnen met het plaatsen van servers malware en het aansluiten van deze systemen op een botnet dat betrokken is bij DDoS-aanvallen. Tijdens de piek bereikte het dataverkeer tijdens de DDoS-aanval, gegenereerd door het botnet op basis van kwetsbare GitLab-servers, een capaciteit van 1 terabit per seconde.
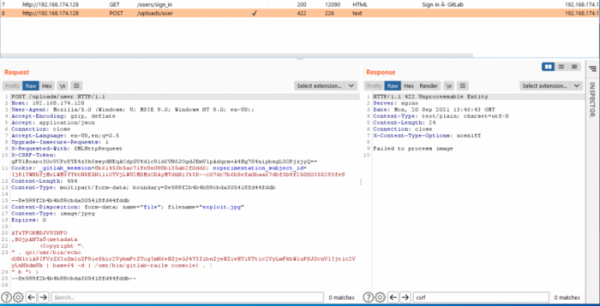
De kwetsbaarheid wordt veroorzaakt door onjuiste verwerking van geüploadde afbeeldingsbestanden door een externe parser op basis van de ExifTool-bibliotheek. De kwetsbaarheid in ExifTool (CVE-2021-22204) stelde aan aanvallers in staat om willekeurige opdrachten in het systeem uit te voeren bij het parseren van metadata uit DjVu-bestanden: (metadata (Copyright «\ » . qx{echo test > /tmp/test} . \ » b «) )
Daarbij, omdat het werkelijke formaat in ExifTool werd bepaald op basis van de MIME-typ van de inhoud en niet op de bestandsextensie, kon een aanvaller een DjVu-document met een exploit uploaden onder de naam van een gewone JPG- of TIFF-afbeelding (GitLab roept ExifTool aan voor alle bestanden met de extensies jpg, jpeg en tiff om onnodige tags te verwijderen). Voorbeeld van de exploit. In de standaardconfiguratie van GitLab CE kan de aanval worden uitgevoerd via het indienen van twee verzoeken die geen authenticatie vereisen.
GitLab-gebruikers wordt aangeraden om ervoor te zorgen dat ze de meest recente versie gebruiken en, indien ze een verouderde release gebruiken, onmiddellijk updates te installeren. Als dit om bepaalde redenen niet mogelijk is, wordt aangeraden om selectief een patch toe te passen die de uitbuiting van de kwetsbaarheid blokkeert. Gebruikers van niet-geüpdatete systemen wordt ook aangeraden om ervoor te zorgen dat hun systeem niet is gecompromitteerd door de logs te analyseren en verdachte aanvallersaccounts na te gaan (zoals dexbcx, dexbcx818, dexbcxh, dexbcxi en dexbcxa99).
Bron: opennet.ru
