

De release van de Kali Linux 2021.4 distributie is aangekondigd, bedoeld voor het testen van systemen op kwetsbaarheden, het uitvoeren van audits, het analyseren van overgebleven informatie en het identificeren van de gevolgen van aanvallen door kwaadwillenden. Alle originele bijdragen, gemaakt binnen het distributieproject, worden verspreid onder de GPL-licentie en zijn beschikbaar via een openbaar Git-repository. Voor download zijn verschillende iso-images beschikbaar, met een grootte van 466 MB, 3.1 GB en 3.7 GB. De builds zijn beschikbaar voor de architecturen i386, x86_64, ARM (armhf en armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Standaard wordt de Xfce desktop aangeboden, maar optioneel zijn ook KDE, GNOME, MATE, LXDE en Enlightenment e17 beschikbaar.
Kali bevat een van de meest uitgebreide selecties van tools voor specialisten op het gebied van computerbeveiliging: van middelen voor het testen van webapplicaties en het inbreken op draadloze netwerken tot software voor het uitlezen van gegevens van RFID-identificatiechips. Het pakket bevat een collectie exploits en meer dan 300 gespecialiseerde hulpprogramma's voor beveiligingscontrole, zoals Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Daarnaast zijn er hulpmiddelen opgenomen voor het versnellen van het kraken van wachtwoorden (Multihash CUDA Brute Forcer) en WPA-sleutels (Pyrit) door gebruik te maken van CUDA- en AMD Stream-technologieën, waardoor GPU's van NVIDIA en AMD voor rekenkundige bewerkingen kunnen worden gebruikt.
In de nieuwe release:
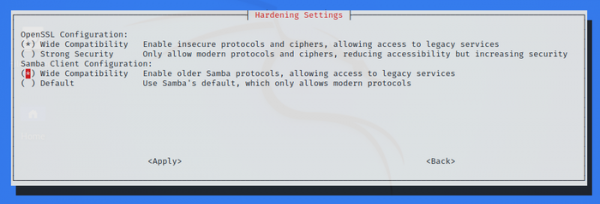
- De Samba-client is opnieuw geconfigureerd om compatibiliteit te bieden met alle Samba-servers, ongeacht de gekozen protocolvariant op de server, wat het opsporen van kwetsbare Samba-servers in het netwerk vergemakkelijkt. De compatibiliteitsmodus kan worden aangepast met behulp van de kali-tweaks utility.

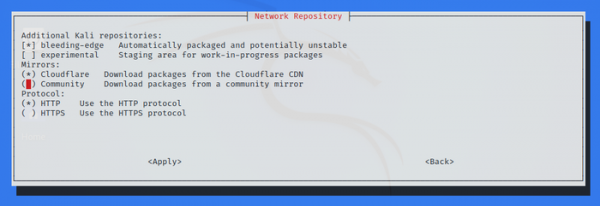
- In kali-tweaks zijn er instellingen voor de mirrors toegevoegd die het versnellen van de levering van updates via het CloudFlare content delivery network mogelijk maken.

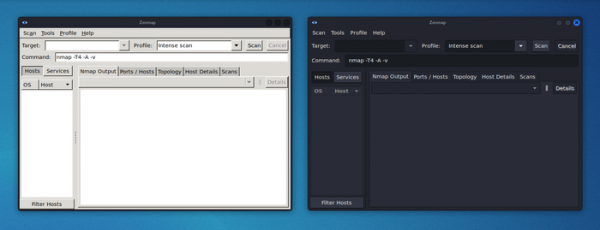
- De Kaboxer utility heeft ondersteuning gekregen voor het wijzigen van thema's en iconen, inclusief de mogelijkheid om een donkere thema te gebruiken.

- Nieuwe utilities zijn toegevoegd:
- Dufflebag — het zoeken naar vertrouwelijke informatie in EBS-partities;
- Maryam — een open OSINT framework;
- Name-That-Hash — het bepalen van het type hash;
- Proxmark3 — aanvallen op RFID-tags met Proxmark3 apparaten;
- Reverse Proxy Grapher — het opbouwen van datastromen via een reverse proxy;
- S3Scanner — scant onbeveiligde S3-omgevingen en toont hun inhoud;
- Spraykatz — het extraheren van inloggegevens uit Windows-systemen en omgevingen op basis van Active Directory;
- truffleHog — het analyseren van vertrouwelijke gegevens in Git-repositories;
- Web of trust grapher (wotmate) — implementatie van PGP pathfinder.
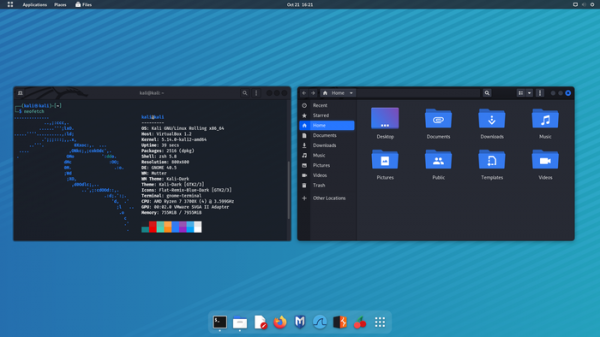
- De versies van de desktops Xfce, GNOME 41 en KDE Plasma 5.23 zijn bijgewerkt, en de opmaak van vensterbedieningsknoppen is gestandaardiseerd in verschillende desktops.

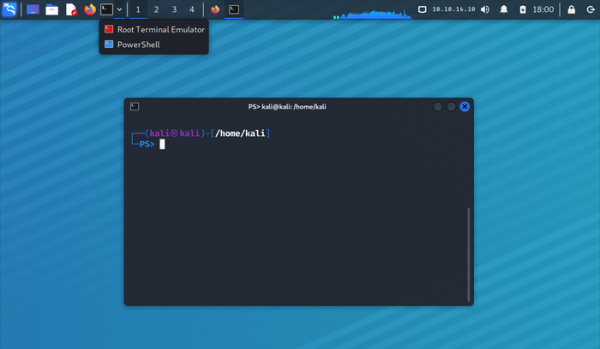
- In Xfce is de lay-out van elementen op de balk geoptimaliseerd om horizontale schermruimte te besparen. Widgets voor het volgen van CPU-belasting en weergave van parameters zijn aan de balk toegevoegd. VPNIn de taakbeheerder is een compactere modus geïmplementeerd, waarin alleen pictogrammen van applicaties worden weergegeven. Bij het bekijken van de inhoud virtuele desktops wordt in plaats van miniaturen alleen de knoppen weergegeven.

- De ondersteuning voor Apple-systemen op basis van de M1 ARM-chip is verbeterd.
- In de ARM-editie is ext4 standaard ingeschakeld voor de rootpartitie (in plaats van ext3), is ondersteuning voor het Raspberry Pi Zero 2 W-bord toegevoegd, en voor Raspberry Pi-borden is nu de mogelijkheid toegevoegd om op te starten vanaf een USB-stick. Voor de Pinebook Pro-laptop is de mogelijkheid tot overklokken van de processor tot 2GHz geïmplementeerd.
- Tegelijkertijd is de release van NetHunter 2021.4 voorbereid, een omgeving voor mobiele apparaten op basis van het Android-platform met een verzameling hulpmiddelen voor het testen van systemen op kwetsbaarheden. Met NetHunter kan men aanvallen uitvoeren die specifiek zijn voor mobiele apparaten, bijvoorbeeld door het emuleren van USB-apparaten (BadUSB en HID Keyboard — de emulatie van een netwerk USB-adapter die kan worden gebruikt voor MITM-aanvallen, of een USB-toetsenbord dat tekeninvoeging uitvoert) en het creëren van nep-toegangspunten (MANA Evil Access Point). NetHunter wordt geïnstalleerd in de standaardomgeving van het Android-platform in de vorm van een chroot-image, waarin een speciaal aangepaste versie van Kali Linux draait. In de nieuwe versie zijn de Social-Engineer Toolkit en de module Spear Phishing Email Attack toegevoegd.
Bron: opennet.ru
