

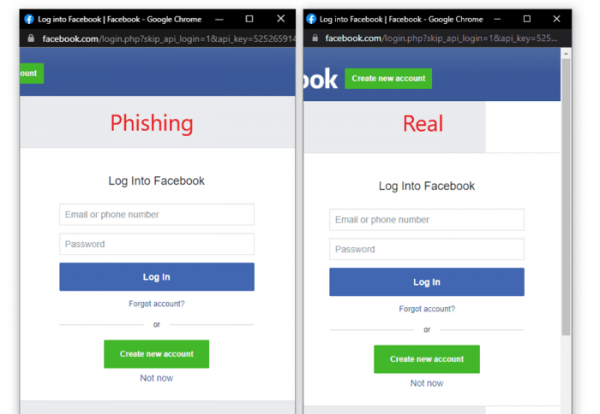
Er zijn gegevens gepubliceerd over een phishingmethode die gebruikers de illusie geeft te werken met een legitiem authentificatieformulier door de browserinterface te reproduceren in een gebied dat boven het huidige venster wordt weergegeven met behulp van een iframe. Waar kwaadwillenden eerder probeerden gebruikers te misleiden door vergelijkbare domeinen te registreren of door te knoeien met URL-parameters, worden met de voorgestelde methode elementen getekend in het bovenste gedeelte van het pop-upvenster dat de browserinterface herhaalt, inclusief de titel met raamcontrolen en de adresbalk die een adres bevat dat niet overeenkomt met het werkelijke adres van de inhoud.
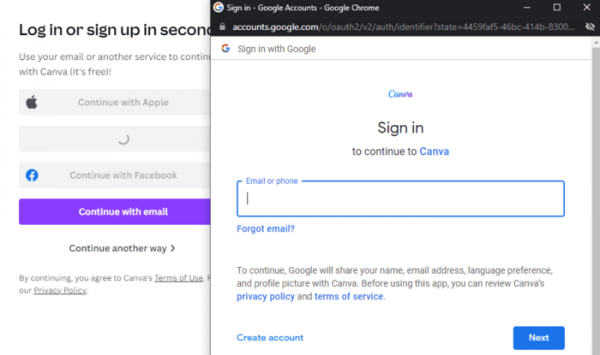
Gezien het feit dat veel websites authentificatieformulieren van externe diensten gebruiken die het OAuth-protocol ondersteunen, en deze formulieren in een apart venster worden weergegeven, kan het genereren van een valse browserinterface zelfs een ervaren en oplettende gebruiker misleiden. De voorgestelde methode kan bijvoorbeeld worden toegepast op gehackte of onbetrouwbare websites om gegevens over gebruikerswachtwoorden te verzamelen.
De onderzoeker die aandacht besteedde aan het probleem heeft een complete set sjablonen gepubliceerd die de Chrome-interface simuleren in donkere en lichte kleurstellingen voor macOS en Windows. Het pop-upvenster wordt gevormd met behulp van een iframe dat boven de inhoud wordt weergegeven. Voor realisme worden met JavaScript handlers gekoppeld die het mogelijk maken om het valse venster te verplaatsen en op de raamcontrolen te klikken.

Bron: opennet.ru
