

De release van de webbrowser Firefox 102 heeft plaatsgevonden. De uitgave van Firefox 102 valt onder de categorie met langdurige ondersteuning (ESR), voor welke updates gedurende een jaar worden uitgegeven. Daarnaast is er een update voor de vorige versie met langdurige ondersteuning 91.11.0 gemaakt (in de toekomst worden ook nog twee updates 91.12 en 91.13 verwacht). De tak Firefox 103 zal binnen enkele uren in de bèta-testfase gaan, met de release gepland op 26 juli.
Belangrijkste vernieuwingen in Firefox 102:
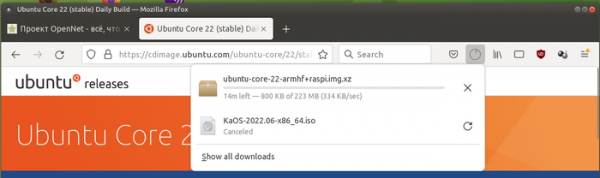
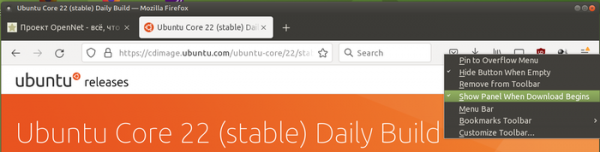
- Er is een mogelijkheid toegevoegd om het automatisch openen van het paneel met informatie over gedownloade bestanden bij elke nieuwe download uit te schakelen.


- Er is bescherming toegevoegd tegen het volgen van navigatie naar andere pagina's door parameters in de URL te verwijderen. Deze bescherming verwijdert parameters die voor tracking worden gebruikt (zoals utm_source) uit de URL en wordt geactiveerd wanneer de strikte blokkeringsmodus (Enhanced Tracking Protection -> Strict) in de instellingen is ingeschakeld of wanneer de site in de incognito-modus wordt geopend. Selectief reinigen kan ook worden ingeschakeld via de parameter privacy.query_stripping.enabled in about:config.
- De functies voor audio-decoding zijn verplaatst naar een apart proces met striktere sandbox-isolatie.
- In de 'beeld in beeld'-modus zijn ondertitels beschikbaar bij het kijken naar video's van HBO Max, Funimation, Dailymotion, Tubi, Disney+ Hotstar en SonyLIV. Voorheen werden ondertitels alleen getoond voor YouTube, Prime Video, Netflix en sites die het WebVTT-formaat gebruiken (Web Video Text Track).
- Op het Linux-platform is het mogelijk gemaakt om de DBus-service Geoclue te gebruiken voor locatiebepaling.
- De weergave van PDF-documenten in de modus met hoge contrast heeft verbeteringen ondergaan.
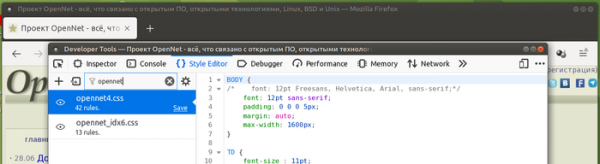
- In de interface voor webontwikkelaars op het tabblad Style Editor is ondersteuning toegevoegd voor het filteren van stijlen op naam.

- In de Streams API is de klasse TransformStream en de methode ReadableStream.pipeThrough toegevoegd, die kunnen worden gebruikt voor het creëren en doorgeven van gegevens in de vorm van een stream (pipe) tussen ReadableStream en WritableStream, met de mogelijkheid om een handler aan te roepen voor de transformatie van de stream voor elk blok.
- In de Streams API zijn de klassen ReadableStreamBYOBReader, ReadableByteStreamController en ReadableStreamBYOBRequest toegevoegd voor efficiënte directe transmissie van binaire gegevens om interne wachtrijen te omzeilen.
- Het niet-standaard kenmerk Window.sidebar, dat alleen in Firefox wordt aangeboden, staat op de nominatie om te worden verwijderd.
- Integratie van CSP (Content-Security-Policy) met WebAssembly is verzekerd, wat het mogelijk maakt om CSP-beperkingen ook voor WebAssembly toe te passen. Nu kan een document, waarvoor scriptuitvoering via CSP is verboden, geen WebAssembly-baytecode uitvoeren, tenzij de parameter 'unsafe-eval' of 'wasm-unsafe-eval' is ingesteld.
- In CSS is binnen mediavragen een update-eigenschap geïmplementeerd die het mogelijk maakt om aan te sluiten bij de verversingsfrequentie van de uitvoerapparaat (bijvoorbeeld wordt de waarde 'slow' ingesteld voor e-boeken, 'fast' voor reguliere schermen en 'none' bij afdrukken).
- Voor extensies die de tweede versie van de manifest ondersteunen, is toegang tot de Scripting-API beschikbaar gesteld, waarmee scripts in de context van websites kunnen worden uitgevoerd, CSS kan worden ingevoegd en verwijderd, en het registreren van contentverwerkingsscripts kan worden beheerd.
- In Firefox voor Android is bij het invullen van formulieren met creditcardgegevens een apart verzoek voor het opslaan van de ingevoerde informatie voor het auto-fill systeem mogelijk gemaakt. Een probleem dat leidde tot een crash bij het openen van het schermtoetsenbord als de klembordinhoud grote hoeveelheden gegevens bevatte, is verholpen. Het probleem met het stoppen van Firefox bij het schakelen tussen apps is opgelost.
Naast nieuwe functies en bugfixes zijn in Firefox 102 22 kwetsbaarheden opgelost, waarvan er 5 als ernstig zijn gemarkeerd. De kwetsbaarheid CVE-2022-34479 stelt een pop-up venster in staat om de adresbalk op het Linux-platform te overlappen (wat kan worden gebruikt om een valse browserinterface te simuleren, die gebruikers in de war brengt, bijvoorbeeld voor phishing). De kwetsbaarheid CVE-2022-34468 maakt het mogelijk om CSP-beperkingen te omzeilen die de uitvoering van JavaScript-code in een iframe verbieden via URI 'javascript:' substitutie. Vijf kwetsbaarheden (samengetrokken onder CVE-2022-34485, CVE-2022-34485 en CVE-2022-34484) zijn veroorzaakt door geheugenproblemen, zoals bufferoverflows en toegang tot al vrijgegeven geheugengebieden. Deze problemen kunnen potentieel leiden tot het uitvoeren van kwaadaardige code bij het openen van speciaal opgemaakte pagina's.
Bron: opennet.ru
