

De release van de webbrowser Firefox 103 heeft plaatsgevonden. Bovendien zijn er updates voor de lange termijn ondersteuningsbranches — 91.12.0 en 102.1.0. Binnenkort zal de Firefox 104 tak naar de bèta-testfase gaan, waarvan de release gepland staat voor 23 augustus.
Hoofdvernieuwingen in Firefox 103:
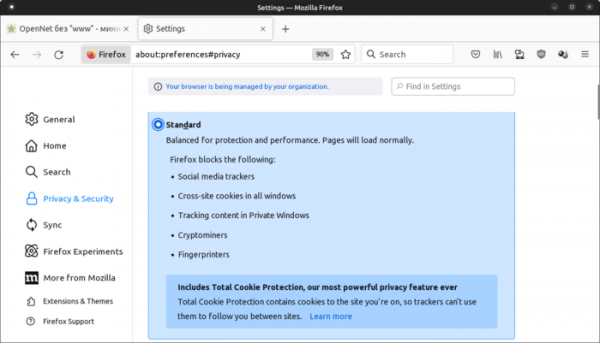
- De modus voor volledige cookiebescherming (Total Cookie Protection) is standaard ingeschakeld, wat eerder alleen gold tijdens het openen van websites in de privé-modus en bij het kiezen van de strikte modus voor het blokkeren van ongewenste inhoud. In de Total Cookie Protection-modus wordt voor elke website een afzonderlijke geïsoleerde opslag voor cookies toegepast, waardoor het gebruik van cookies voor het volgen van bewegingen tussen websites niet mogelijk is, aangezien alle cookies die door geladen externe blokken (iframe, js, etc.) worden ingesteld, aan de site worden gekoppeld waaruit deze blokken zijn geladen, en niet worden doorgegeven wanneer deze blokken vanaf andere websites worden benaderd.

- De prestaties in systemen met monitoren met een hoge verversingssnelheid (120Hz+) zijn verbeterd.
- In de ingebouwde PDF-viewer voor documenten met invoervelden is de mogelijkheid om verplichte invulvelden te markeren geïmplementeerd.
- In de 'beeld-in-beeld'-modus is de mogelijkheid om het lettertype van ondertitels te wijzigen toegevoegd. Ondertitels worden getoond bij het kijken naar video's op websites zoals Funimation, Dailymotion, Tubi, Hotstar en SonyLIV. Eerder werden ondertitels alleen weergegeven voor YouTube, Prime Video, Netflix, HBO Max, Funimation, Dailymotion, Disney+ en websites die het WebVTT-formaat (Web Video Text Track) gebruiken.
- Om te navigeren op de knoppen in de tabbladen kan nu de cursorbesturing, Tab en Shift+Tab worden gebruikt.
- De functie om tekst vergroot te tonen voor mensen met een verminderd zicht (‘Make text bigger’) is uitgebreid naar alle interface-elementen en inhoud (voorheen alleen van toepassing op het systeemlettertype).
- De mogelijkheid om ondersteuning voor digitale handtekeningcertificaten op basis van SHA-1-hashes, die al lange tijd als onveilig worden beschouwd, te herstellen is uit de instellingen verwijderd.
- Bij het kopiëren van tekst uit webformulieren wordt de opslag van niet-afbreekbare spaties gegarandeerd om automatische regelbreking te voorkomen.
- Op het Linux-platform zijn er prestatieproblemen met WebGL opgelost bij het gebruik van propriëtaire NVIDIA-stuurprogramma's in combinatie met DMA-Buf.
- Een probleem met een zeer trage opstarttijd vanwege de verwerking van inhoud in de lokale opslag is verholpen.
- De Streams API heeft ondersteuning gekregen voor overdraagbare streams, waarmee ReadableStream-, WritableStream- en TransformStream-objecten als argumenten kunnen worden doorgegeven bij het aanroepen van postMessage(), om de uitvoering van de operatie naar een webworker te verplaatsen met gegevensklonering op de achtergrond.
- Voor pagina's die zonder HTTPS zijn geopend, en vanuit iframe-blokken is toegang tot de API caches, CacheStorage en Cache verboden.
- De ondersteuning voor de attributen scriptminsize en scriptsizemultiplier, die eerder als verouderd waren verklaard, is beëindigd.
- In Windows 10 en 11 is het Firefox-pictogram tijdens de installatie bevestigd op de taakbalk.
- Op het macOS-platform is overgestapt op een modernere API voor het beheren van vergrendelingen, wat heeft geleid tot een verbeterde interface-respons tijdens hoge CPU-belasting.
- In de Android-versie is een crash opgelost die optrad bij het schakelen naar de gesplitste weergave of bij het wijzigen van de venstergrootte. Een probleem dat leidde tot achterwaartse weergave van video is verholpen. Een fout, die onder bepaalde zeldzame omstandigheden leidde tot een crash bij het openen van het schermtoetsenbord in Android 12, is opgelost.
Naast de nieuwe functies en bugfixes zijn in Firefox 103 10 kwetsbaarheden opgelost, waarvan 4 als serieus zijn gemarkeerd (gerapporteerd onder CVE-2022-2505 en CVE-2022-36320) die werden veroorzaakt door geheugenproblemen, zoals bufferoverlopen en toegang tot al vrijgegeven geheugenruimtes. Deze problemen kunnen potentieel leiden tot de uitvoering van kwaadaardige code bij het openen van speciaal opgemaakte pagina's. Onder de kwetsbaarheden met een gematigd risico kan de mogelijkheid van cursorpositie-detectie door manipulatie van CSS-eigenschappen zoals overflow en transform worden genoemd, evenals een vastloper in de Android-versie bij het verwerken van zeer lange URL's.
Bron: opennet.ru
