

Het bedrijf Sysdig, dat een open source-toolkit voor systeemanalyse ontwikkelt, heeft de resultaten gepubliceerd van een onderzoek naar meer dan 250.000 Linux-containerafbeeldingen die in de Docker Hub zijn geplaatst zonder enige aanduiding van een geverifieerde of officiële afbeelding. In totaal zijn 1652 afbeeldingen als kwaadaardig geclassificeerd.
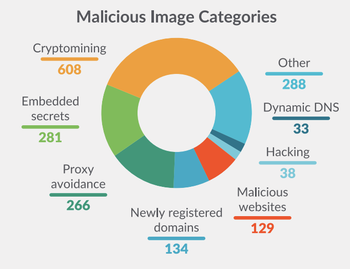
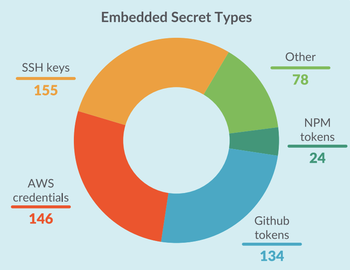
In 608 afbeeldingen zijn componenten voor cryptovaluta-mining aangetroffen, in 288 zijn toegangstokens achtergelaten (waarvan 155 SSH-sleutels, 146 AWS-tokens, 134 GitHub-tokens, en 24 NPM API-tokens), in 266 waren er middelen om firewalls te omzeilen via proxies, 134 betroffen recent geregistreerde domeinen, en in 129 waren er oproepen naar websites die als kwaadaardig zijn erkend.
Sommige afbeeldingen met cryptovaluta-miners gebruikten namen die de namen van bekende open source-projecten bevatten, zoals ubuntu, golang, joomla, liferay en drupal, of maakten gebruik van typosquatting (het toekennen van vergelijkbare namen die van elkaar verschillen door enkele karakters). Van de meest populaire kwaadaardige afbeeldingen zijn vibersastra/ubuntu en vibersastra/golang onderscheiden, die respectievelijk meer dan 10.000 en 6900 keer zijn gedownload.
Bron: opennet.ru
