

De release van webbrowser Firefox 109 heeft plaatsgevonden. Bovendien is er een update voor de langdurige ondersteuningsversie — 102.7.0. Binnenkort zal de Firefox 110 tak in de bèta-fase worden gebracht, waarvan de release gepland staat op 14 februari.
Belangrijkste vernieuwingen in Firefox 109:
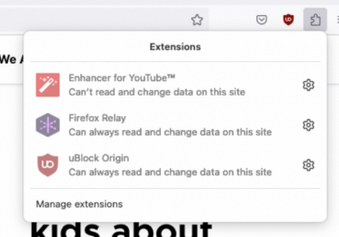
- Standaard is de ondersteuning voor de derde versie van het Chrome-manifest ingeschakeld, die de mogelijkheden en middelen definieert die beschikbaar zijn voor extensies die zijn geschreven met behulp van de WebExtensions API. De ondersteuning voor de tweede versie van het manifest zal in de nabije toekomst behouden blijven. Aangezien de derde versie van het manifest ter discussie staat en problemen kan veroorzaken voor sommige extensies die ongewenste inhoud blokkeren en voor beveiliging zorgen, heeft Mozilla besloten om geen volledige compatibiliteit met het manifest in Firefox te waarborgen en enkele mogelijkheden op een andere manier te implementeren. Bijvoorbeeld, de oude blokkeringsmodus van de webRequest API blijft bestaan, terwijl Chrome is overgestapt op een nieuwe declaratieve contentfiltering API. Ook is de ondersteuning voor de granulaire machtigingen anders geïmplementeerd, waarbij extensies niet onmiddellijk voor alle pagina's kunnen worden geactiveerd (de machtiging 'all_urls' is verwijderd). In Firefox heeft de eindgebruiker uiteindelijk de beslissing over toegang, waarbij deze selectief kan beslissen welke extensie toegang krijgt tot gegevens op een bepaalde website. Voor het beheren van machtigingen is een knop 'Unified Extensions' aan de interface toegevoegd, waarmee de gebruiker toegang tot elke website kan verlenen of intrekken. Het beheer van machtigingen geldt alleen voor extensies die zijn gebaseerd op de derde versie van het manifest; voor extensies die gebaseerd zijn op de tweede versie, is er geen granulaire toegangscontrole tot sites.

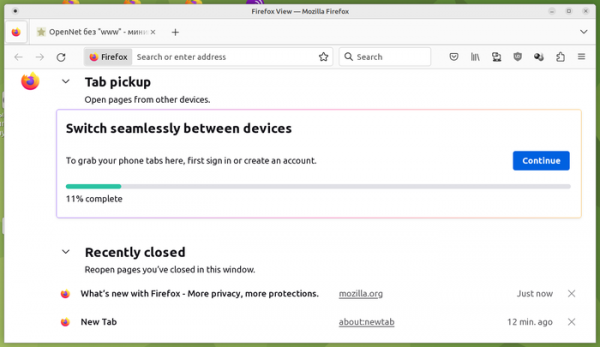
- Op de pagina Firefox View is de opmaak van lege secties met recent gesloten tabbladen en tabbladen die op andere apparaten zijn geopend, verbeterd.
- In de lijst met recent gesloten tabbladen, weergegeven op de pagina Firefox View, zijn knoppen toegevoegd om afzonderlijke links uit de lijst te verwijderen.

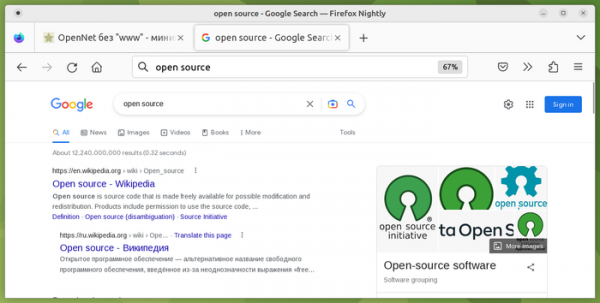
- De mogelijkheid is toegevoegd om de ingevoerde zoekopdracht in de adresbalk weer te geven in plaats van de URL van de zoekmachine te tonen (d.w.z. de zoektermen worden in de adresbalk weergegeven, niet alleen tijdens het invoeren, maar ook na het bezoeken van de zoekmachine en het tonen van de zoekresultaten gerelateerd aan de ingevoerde termen). De mogelijkheid is voorlopig standaard uitgeschakeld en vereist de instelling van de "browser.urlbar.showSearchTerms.featureGate" in about:config om te worden geactiveerd.

- De datumselectiedialoog voor het veld met de typen "date" en "datetime" is aangepast voor beheer met het toetsenbord, wat de correcte ondersteuning van schermlezers mogelijk maakte en het gebruik van sneltoetscombinaties voor navigatie door de kalender mogelijk maakte.
- Het experiment met de ingebouwde uitbreiding Colorways voor het wijzigen van het uiterlijk van de browser is beëindigd (er waren verschillende kleurenschema's beschikbaar voor het contentgebied, de panelen en de tabbladenbalk). Toegang tot eerder opgeslagen kleurenschema's kan worden verkregen op de pagina "Add-ons and themes".
- Op systemen met GTK is de mogelijkheid voor het gelijktijdig verplaatsen van meerdere bestanden in de bestandsbeheerder geïmplementeerd. Verplaatsing van afbeeldingen van de ene tab naar de andere is geoptimaliseerd.
- In het systeem voor automatisch klikken op banners die om toestemming vragen voor het gebruik van cookies op websites (cookiebanners.bannerClicking.enabled en cookiebanners.service.mode in about:config) is de mogelijkheid toegevoegd om websites aan de uitsluitingslijst toe te voegen waarvoor automatisch klikken niet wordt toegepast.
- Standaard is de instelling network.ssl_tokens_cache_use_only_once ingeschakeld om het hergebruik van sessietickets in TLS uit te sluiten.
- De instelling network.cache.shutdown_purge_in_background_task is ingeschakeld, die het probleem oplost van correcte bestandsinvoer/uitvoer bij afsluiting.
- Er is een optie toegevoegd aan het contextmenu van de extensies ("Pin to toolbar") om de knop van de extensie op de werkbalk vast te zetten.
- Het is mogelijk gemaakt om Firefox te gebruiken als documentviewer, te kiezen in het systeem via het contextmenu "Open With".
- Er zijn gegevens toegevoegd over de verversingssnelheid van het scherm op de pagina about:support.
- Er zijn instellingen toegevoegd voor ui.font.menu, ui.font.icon, ui.font.caption, ui.font.status-bar, ui.font.message-box, enzovoort, om systeemlettertypen te overschrijven.
- Standaard ingeschakeld ondersteuning voor het scrollend-evenement dat wordt gegenereerd wanneer de gebruiker stopt met scrollen (wanneer de positie niet meer verandert) in de objecten Element en Document.
- Er is gesecificeerd toegangsgedeelte via de API Storage bij het verwerken van externe content, ongeacht de API Storage Access.
- In het range-element is ondersteuning toegevoegd voor het attribuut list, waarin de identificatie van het <datalist>-element wordt doorgegeven met een lijst van vooraf gedefinieerde waarden die worden aangeboden voor invoer.
- In de CSS-eigenschap content-visibility, die wordt toegepast om onnodige rendering in gebieden buiten het zichtveld uit te sluiten, is de waarde 'auto' toegevoegd, waarmee de zichtbaarheid door de browser wordt bepaald op basis van de nabijheid van het element tot de grens van het zichtbare gebied.
- In het CSS-type <system-color>, dat standaardwaarden voor de kleuren van verschillende pagina-componenten definieert, is ondersteuning toegevoegd voor de waarden Mark, MarkText en ButtonBorder.
- In Web Auth is de mogelijkheid toegevoegd om te authentificeren met behulp van het CTAP2-protocol (Client to Authenticator Protocol) met behulp van tokens op basis van USB HID. Ondersteuning is nog niet standaard ingeschakeld en wordt geactiveerd met de parameter security.webauthn.ctap2 in about:config.
- In de ontwikkeltools voor webontwikkelaars is in de JavaScript-debugger een nieuwe variant van breakpoints toegevoegd, die wordt geactiveerd wanneer de gebeurtenis scrollend wordt afgehandeld.
- In het externe beheersprotocol van de browser WebDriver BiDi is ondersteuning toegevoegd voor de opdrachten 'session.subscribe' en 'session.unsubscribe'.
- In builds voor het Windows-platform is het gebruik van de hardware-beveiligingsmechanisme ACG (Arbitrary Code Guard) ingeschakeld om de uitbuiting van kwetsbaarheden in processen die multimedia-inhoud afspelen te blokkeren.
- Op het macOS-platform is de actie van de combinaties Ctrl/Cmd + trackpad of Ctrl/Cmd + muiswiel gewijzigd, zodat deze nu leiden tot scrollen (zoals in andere browsers), en niet tot inzoomen.
- Verbeteringen in de Android-versie:
- Bij het bekijken van fullscreen-video is de weergave van de adresbalk uitgeschakeld tijdens het scrollen.
- Er is een knop toegevoegd om een wijziging ongedaan te maken na het verwijderen van een vastgezette website.
- De lijst met zoekmachines is bijgewerkt na het wisselen van taal.
- Een crash is verholpen die zich voordeed bij het invoeren van een grote hoeveelheid gegevens in het klembord of adresveld.
- De uitvoerprestaties van canvas-elementen zijn verbeterd.
- Het probleem met video-oproepen, waarbij alleen de H.264-codec kan worden gebruikt, is opgelost.
Naast nieuwe functies en bugfixes zijn er in Firefox 109 21 kwetsbaarheden verholpen. 15 kwetsbaarheden zijn gemarkeerd als kritisch, waarvan er 13 (samengevoegd onder CVE-2023-23605 en CVE-2023-23606) worden veroorzaakt door problemen met geheugenbeheer, zoals bufferoverlopen en toegang tot al vrijgegeven geheugengebieden. Deze problemen kunnen mogelijk leiden tot de uitvoering van kwaadaardige code wanneer speciaal opgemaakte pagina's worden geopend. De kwetsbaarheid CVE-2023-23597 wordt veroorzaakt door een logische fout in de code voor het aanmaken van nieuwe child-processen waardoor een nieuw proces kan worden gestart in de context van file:// voor het lezen van willekeurige bestandsinhoud. De kwetsbaarheid CVE-2023-23598 is het gevolg van een fout in de verwerking van drag & drop-acties in de GTK-wrapper en maakt het mogelijk om de inhoud van willekeurige bestanden te lezen via een aanroep van DataTransfer.setData.
Bron: opennet.ru
