

Een groep onderzoekers van de universiteiten van Tsinghua (China) en George Mason (VS) heeft informatie onthuld over een kwetsbaarheid (CVE-2022-25667) in draadloze toegangspunten, die het mogelijk maakt om verkeer (MITM) in draadloze netwerken die beschermd zijn met WPA, WPA2 en WPA3-protocollen af te luisteren. Door te manipuleren met ICMP-pakketten met de vlag 'redirect' kan een aanvaller het verkeer van het slachtoffer binnen het draadloze netwerk omleiden via zijn systeem, wat kan worden gebruikt voor het onderscheppen en vervalsen van onversleutelde sessies (bijvoorbeeld verzoeken naar websites zonder HTTPS).
De kwetsbaarheid wordt veroorzaakt door het gebrek aan deugdelijke filtering van vervalste ICMP-berichten met een vervalst afzenderadres (spoofing) in netwerkprocessoren (NPU, Network Processing Unit), die basale pakketverwerking in het draadloze netwerk bieden. Onder andere leidde de NPU vervalste ICMP-pakketten met de vlag 'redirect' om, zonder deze op spoofing te controleren; deze kunnen worden gebruikt om de routeringstabellen aan de kant van het slachtoffer te wijzigen. De aanval bestaat uit het verzenden van een ICMP-pakket namens het toegangspunt met de vlag 'redirect' en nepparameters in de pakketkop. Vanwege de kwetsbaarheid wordt het bericht omgeleid door het toegangspunt en verwerkt door de netstack van het slachtoffer, dat denkt dat het bericht is verzonden door het toegangspunt.
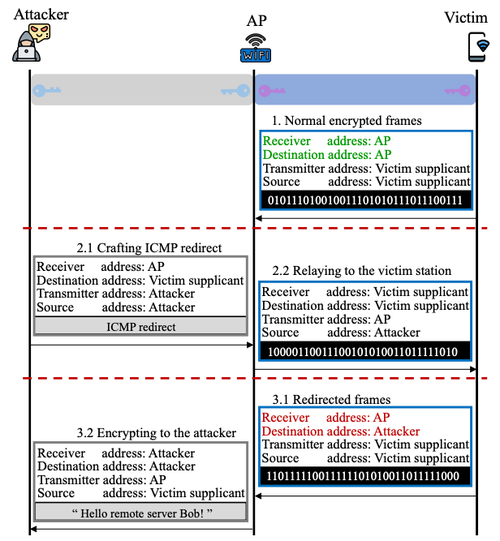
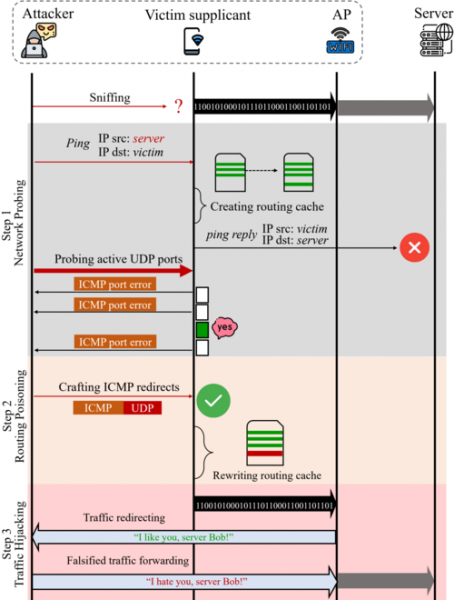
Daarnaast hebben de onderzoekers een methode voorgesteld om de controles van ICMP-pakketten met de vlag 'redirect' aan de kant van de eindgebruiker te omzeilen en zijn routeringstabel te wijzigen. Om de filtering te omzeilen, bepaalt de aanvaller eerst een actieve UDP-poort aan de kant van het slachtoffer. Terwijl hij zich in hetzelfde draadloze netwerk bevindt, kan de aanvaller verkeer onderscheppen, maar kan deze het niet ontsleutelen, omdat hij de sessiesleutel niet kent die wordt gebruikt wanneer het slachtoffer verbinding maakt met het toegangspunt. Niettemin, door het slachtoffer controlepakketten te sturen, kan de aanvaller, op basis van de analyse van de inkomende ICMP-antwoorden met de vlag 'Destination Unreachable', de actieve UDP-poort bepalen. Vervolgens vormt de aanvaller een ICMP-bericht met de vlag 'redirect' en een vervalste UDP-kop, waarop de geanalyseerde open UDP-poort wordt aangegeven. De verwerking van dit bericht leidt tot een vervorming van de routeringstabel in het systeem van het slachtoffer en de omleiding van verkeer met de mogelijkheid tot onderschepping in heldere tekst op het verbindingsniveau.
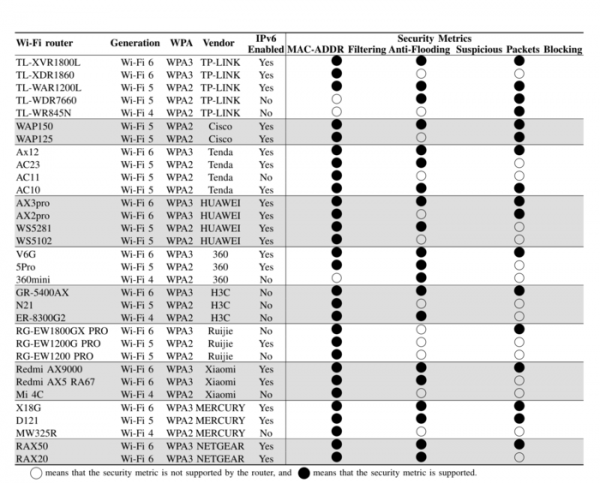
Het probleem is bevestigd bij toegangspunten die chipsets van HiSilicon en Qualcomm gebruiken. Een onderzoek naar 55 verschillende modellen toegangspunten van 10 bekende fabrikanten (Cisco, NetGear, Xiaomi, Mercury, 360, Huawei, TP-Link, H3C, Tenda, Ruijie) toonde aan dat ze allemaal kwetsbaar zijn en geen vervalste ICMP-pakketten blokkeren. Bovendien werd bij de analyse van 122 bestaande draadloze netwerken de mogelijkheid van een aanval in 109 netwerken (89%) vastgesteld.
Om gebruik te maken van de kwetsbaarheden moet de aanvaller in staat zijn om legaal verbinding te maken met het Wi-Fi-netwerk, d.w.z. hij moet de inlogparameters van het draadloze netwerk kennen (de kwetsbaarheden maken het mogelijk om de in de WPA*-protocollen toegepaste mechanismen voor het scheiden van gebruikersverkeer binnen het netwerk te omzeilen). In tegenstelling tot traditionele MITM-aanvallen op draadloze netwerken, kan de aanvaller met behulp van de spoofing-techniek van ICMP-pakketten zonder het opzetten van zijn eigen valse toegangspunt het verkeer onderscheppen en gebruik maken van legitieme toegangspunten die het netwerk bedienen om speciaal samengestelde ICMP-pakketten naar het slachtoffer te omleiden.
Bron: opennet.ru
