

Onderzoekers van Horizon3 hebben problemen met de beveiliging opgemerkt bij de meeste installaties van het gegevensanalyse- en visualisatieplatform Apache Superset. Op 2124 van de 3176 bestudeerde openbare servers met Apache Superset is het gebruik van een standaard versleuteling sleutel geconstateerd, die is vermeld in het voorbeeld configuratiebestand. Deze sleutel wordt gebruikt in de Python-bibliotheek Flask voor het genereren van sessie-cookies, wat een aanvaller die de sleutel kent in staat stelt om valse sessieparameters te vormen, zich aan te melden bij de webinterface van Apache Superset en gegevens uit gekoppelde databases te laden of code uit te voeren met de rechten van Apache Superset.
Interessant is dat de onderzoekers de ontwikkelaars al in 2021 over het probleem hebben geïnformeerd, waarna in de release van Apache Superset 1.4.1, die in januari 2022 is opgemaakt, de waarde van de parameter SECRET_KEY werd vervangen door de string "CHANGE_ME_TO_A_COMPLEX_RANDOM_SECRET", en er in de code een controle is toegevoegd die, bij aanwezigheid van deze waarde, een waarschuwing in de log afdrukt.
In februari van dit jaar besloten de onderzoekers om de scanning van kwetsbare systemen te herhalen en constateerden dat weinig mensen aandacht besteden aan de waarschuwing en 67% servers Apache Superset blijft nog steeds sleutels gebruiken uit voorbeeldconfiguraties, implementatiesjablonen of documentatie. Onder de organisaties die standaard sleutels gebruiken, bevonden zich enkele grote bedrijven, universiteiten en overheidsinstellingen.
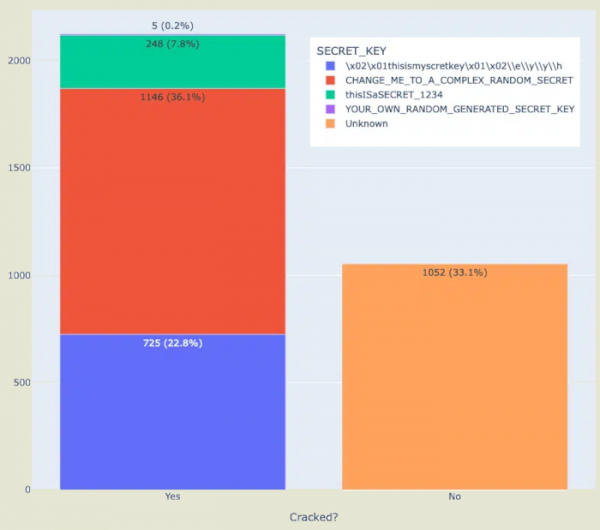
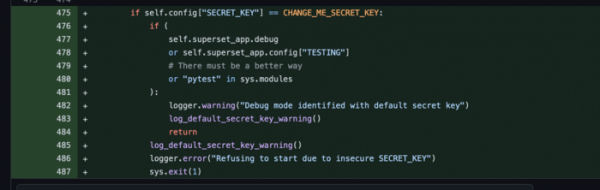
Het opgeven van een werkende sleutel in het voorbeeldconfiguratie wordt nu beschouwd als een kwetsbaarheid (CVE-2023-27524), die is verholpen in de release van Apache Superset 2.1 door een foutmelding weer te geven die de opstart van het platform blokkeert bij gebruik van de sleutel die in het voorbeeld is opgegeven (alleen de sleutel die in het voorbeeld van de huidige versie is opgegeven, wordt in aanmerking genomen, oude standaard sleutels en sleutels uit sjablonen en documentatie worden niet geblokkeerd). Voor het controleren van de aanwezigheid van de kwetsbaarheid op het netwerk is een speciaal script aangeboden.
Bron: opennet.ru
