

Mozilla heeft aangekondigd dat het ECH (Encrypted Client Hello) mechanisme ondersteuning biedt voor gebruikers van de stabiele versie van Firefox, waarmee de technologie ESNI (Encrypted Server Name Indication) verder wordt ontwikkeld. Dit mechanisme is bedoeld voor het versleutelen van informatie over TLS-sessieparameters, zoals de gevraagde domeinnaam. Aanvankelijk werd de code voor ECH toegevoegd in Firefox 85, maar deze was standaard uitgeschakeld. In Chrome is de ondersteuning voor ECH geleidelijk aan ingeschakeld, te beginnen met versie 115.
Aangezien het verbinden met server informatie over de gevraagde domeinen ook via DNS kan lekken, is naast ECH de toepassing van technologieën zoals DNS over HTTPS of DNS over TLS noodzakelijk voor het versleutelen van DNS-verkeer. Firefox zal ECH niet gebruiken zonder dat DNS over HTTPS in de instellingen is ingeschakeld. Je kunt de ondersteuning voor ECH in de browser controleren op deze pagina.
Een van de redenen om ECH standaard in Firefox in te schakelen, was de recente ondersteuning van ECH door Cloudflare in hun content delivery network. Praktisch gezien, aangezien gegevens over de gevraagde hosts bij het gebruik van ECH verborgen zijn voor analyse, zal voor het filteren en blokkeren van ongewenste websites die Cloudflare's CDN gebruiken nu de hele Cloudflare-netwerk moeten worden geblokkeerd, of alle verzoeken met ECH moeten worden geblokkeerd, of het onderscheppen van HTTPS moet worden georganiseerd met behulp van vervalste rootcertificaten op het systeem van de gebruiker.
Ooit werd voor het toelaten van meerdere HTTPS-websites op één IP-adres het TLS-uitbreiding SNI gebruikt, waarbij de naam van de gevraagde host in het ClientHello-bericht werd vermeld, dat vóór de totstandkoming van de versleutelde verbinding werd verzonden. Deze functie maakte het mogelijk om verzoeken in een vroeg stadium van de verbinding over virtuele hosts te verdelen, maar stelde ook internetproviders in staat om selectief HTTPS-verkeer te filteren en te analyseren welke websites de gebruiker bezoekt, waardoor volledige privacy bij het gebruik van HTTPS niet kon worden bereikt.
Om dit probleem op te lossen en datalekken over de gevraagde website uit te sluiten, werd later de uitbreiding ESNI voorgesteld, die hostnamen versleutelt. Tijdens de implementatie van ESNI werd duidelijk dat de voorgestelde methode niet alle mogelijke bronnen van datalekken dekt en dat deze niet voldoende is voor de volledige privacy van HTTPS-sessies. In het bijzonder blijft bij het hervatten van een eerder ingestelde sessie de domeinnaam in het openbaar weergegeven in de parameters van de TLS-extensie PSK (Pre-Shared Key). Bovendien toonden pogingen om ESNI te implementeren compatibiliteits- en schaalbaarheidsproblemen aan die een alomvattende verspreiding van ESNI in de weg stonden.
Gelet op de vastgestelde tekortkomingen van ESNI is een nieuwe universele mechanism genaamd ECH ontwikkeld, dat de versleuteling van parameters van alle TLS-extensies toelaat. Technisch gezien is het belangrijkste verschil tussen ECH en ESNI dat in plaats van afzonderlijke velden alles in één keer is versleuteld in het ClientHello-bericht. ECH houdt in dat ClientHello wordt gesplitst in twee afzonderlijke berichten: een versleuteld bericht ClientHelloInner (SNI Inner) en een onversleuteld basisbericht ClientHelloOuter (SNI Outer). In de onversleutelde SNI Outer worden privacy-ongevoelige gegevens verzonden, zoals de TLS-versie en de lijst van gebruikte ciphers, alsook de algemene domeinnaam, die niet overeenkomt met de feitelijke naam van het gevraagde domein. Bijvoorbeeld, voor alle klanten van Cloudflare wordt in de onversleutelde SNI Outer de algemene host "cloudflare-ech.com" vermeld, terwijl de feitelijke naam van de gevraagde host wordt verzonden in de versleutelde SNI Inner en niet beschikbaar is voor analyse.
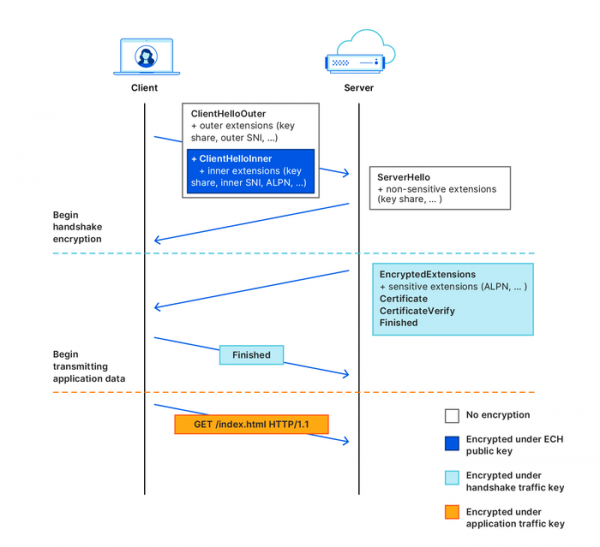
ECH maakt ook gebruik van een andere sleuteldistributieschema voor versleuteling — informatie over de openbare sleutel wordt doorgegeven in DNS-records van het type HTTPSSVC, en niet in TXT-records. Voor het verkrijgen en versleutelen van de sleutel wordt gebruik gemaakt van geauthentiseerde end-to-end encryptie op basis van het HPKE-mechanisme (Hybrid Public Key Encryption). ECH ondersteunt ook veilige herdistributie van de sleutel vanaf de server, wat kan worden toegepast in het geval van sleutelrotatie. de server en om problemen op te lossen bij het verkrijgen van verouderde sleutels uit de DNS-cache.
Bron: opennet.ru
