

Het bedrijf Sonatype, dat zich richt op de bescherming tegen aanvallen die gebruikmaken van de manipulatie van softwarecomponenten en afhankelijkheden (supply chain), heeft de resultaten gepubliceerd van een onderzoek (PDF, 62 pagina's) naar de problemen met afhankelijkheden en het onderhoud van open-source projecten in de programmeertalen Java, JavaScript, Python en .NET, die zijn te vinden in de repositories van Maven Central, NPM, PyPl en Nuget. Het afgelopen jaar is het aantal projecten in de onderzochte open ecosystemen gemiddeld met 29% toegenomen. Het aantal downloads van pakketten uit de onderzochte repositories is in 2023 met 33% gestegen, vergeleken met een stijging van 73% in 2021.
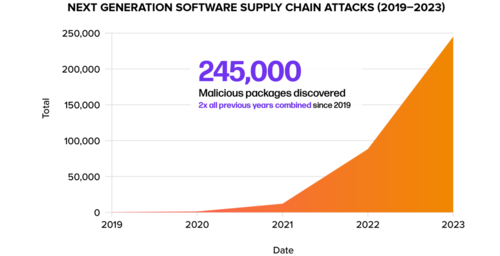
De kwaaddoeneractiviteit in de repositories is aanzienlijk toegenomen - sinds het begin van het jaar zijn er 245 duizend kwaadaardige pakketten ontdekt en is het aantal geregistreerde aanvallen gericht op het manipuleren van afhankelijkheden verdubbeld.
Veel projecten blijven kwetsbare versies gebruiken; bijvoorbeeld, 23% van de downloads van het Java-pakket Log4j bestaat nog steeds uit versies met kritische kwetsbaarheden die in 2021 zijn opgelost. In de Maven Central repository komt ongeveer 12% van alle downloads van componenten met bekende kwetsbaarheden. Gemiddeld bedraagt het aandeel downloads van oude versies van pakketten die tot de risicovolle categorieën behoren (bijvoorbeeld met onverholpen kwetsbaarheden) 20% (in 80% van de gevallen wordt de actuele versie gedownload). In 96% van de gevallen konden downloads van kwetsbare componenten worden vermeden door te kiezen voor versies waarin het probleem al was opgelost.
Een aanzienlijk probleem bij het handhaven van de beveiliging is ook de kwaliteit van het onderhoud van projecten. In de ecosystemen voor de programmeertalen Java en JavaScript zijn er grote problemen: het afgelopen jaar is het onderhoud van één op de vijf projecten (18,6%) die in Maven Central en NPM werden gepresenteerd en vorig jaar werden onderhouden, stopgezet. Van de 1,176 miljoen geanalyseerde projecten die aanwezig zijn in de repositories van Maven, NPM, PyPl en Nuget, wordt slechts 11% (118 duizend) nog actief onderhouden.
In het onderzoek is ook een enquête gehouden onder 621 professionele ontwikkelaars van verschillende bedrijven. 67% van de ondervraagden denkt dat hun applicaties geen kwetsbare bibliotheken gebruiken, 10% heeft in de afgelopen 12 maanden te maken gehad met beveiligingsincidenten als gevolg van kwetsbaarheden in open source software, en 20% kan daar geen antwoord op geven. 28% van de bedrijven identificeert kwetsbare componenten binnen 1 dag na openbaarmaking van de kwetsbaarheid, 39% binnen 1 tot 7 dagen, en 29% meer dan een week.
Bron: opennet.ru
