

In het ontwikkelde Kubernetes ingress-controllerproject ingress-nginx zijn drie kwetsbaarheden ontdekt die toegang bieden tot de instellingen van het Ingress-object in de standaardconfiguratie, waarin onder andere de referenties voor toegang tot de Kubernetes-servers zijn opgeslagen, waardoor privilegieerde toegang tot het cluster mogelijk is. De problemen doen zich alleen voor in de ingress-controller ingress-nginx van het Kubernetes-project en hebben geen betrekking op de kubernetes-ingress-controller, die wordt ontwikkeld door de ontwikkelaars van NGINX.
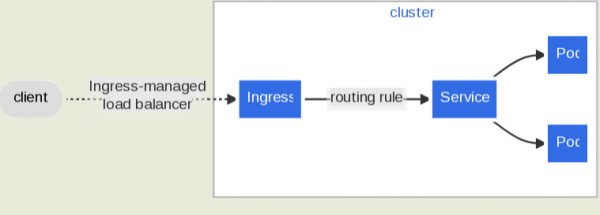
De ingress-controller fungeert als een poort en wordt in Kubernetes gebruikt om toegang van extern naar de diensten binnen het cluster te organiseren. De ingress-nginx-controller is de meest populaire en maakt gebruik van server NGINX wordt gebruikt voor het doorsturen van verzoeken naar het cluster, het routeren van externe aanvragen en load balancing. Het Kubernetes-project biedt basis ingress-controllers voor AWS, GCE en nginx, waarvan de laatste geen verband houdt met de kubernetes-ingress-controller, die wordt ondersteund door het bedrijf F5/NGINX.
De kwetsbaarheden CVE-2023-5043 en CVE-2023-5044 stellen een aanvaller in staat om hun eigen code uit te voeren met de server de rechten van het ingress-controllerproces, door gebruik te maken van de parameters "nginx.ingress.kubernetes.io/configuration-snippet" en "nginx.ingress.kubernetes.io/permanent-redirect". Onder andere, de verkregen toegangsrechten maken het mogelijk om het token op te halen dat wordt gebruikt voor authenticatie op clusterbeheerniveau. De kwetsbaarheid CVE-2022-4886 maakt het mogelijk om de controle van bestandsroutes te omzeilen met behulp van de log_format-directive.
De eerste twee kwetsbaarheden komen alleen voor in versies van ingress-nginx tot versie 1.9.0, en de laatste tot versie 1.8.0. Voor het uitvoeren van een aanval moet de aanvaller toegang hebben tot de configuratie van het ingress-object, bijvoorbeeld in multi-user Kubernetes-clusters waar gebruikers de mogelijkheid hebben om objecten in hun eigen namespace te creëren.
Bron: opennet.ru
