

Daniele Antonioli, een Bluetooth-beveiligingsonderzoeker die eerder aanvallen zoals BIAS, BLUR en KNOB heeft ontwikkeld, heeft twee nieuwe kwetsbaarheden (CVE-2023-24023) ontdekt in het Bluetooth-sessiematchingmechanisme. Deze kwetsbaarheden treffen alle Bluetooth-implementaties die de "Secure Connections" en "Secure Simple Pairing" modus ondersteunen, in overeenstemming met de Bluetooth Core specificaties 4.2-5.4. Ter demonstratie van de praktische toepassing van de ontdekte kwetsbaarheden zijn er 6 aanvalsvormen ontwikkeld die in de verbinding tussen eerder gekoppelde Bluetooth-apparaten kunnen inbreken. De code met de implementatie van de aanvalsmethoden en de tool voor het controleren op kwetsbaarheden is gepubliceerd op GitHub.
De kwetsbaarheden werden ontdekt tijdens de analyse van de in de standaard beschreven mechanismen voor het bereiken van forward en future secrecy, die de compromis van sessiesleutels moeten tegengaan in het geval van de ontdekking van een permanente sleutel (de compromis van een van de permanente sleutels mag niet leiden tot de decryptie van eerder onderschepte of toekomstige sessies) en het hergebruik van sessiesleutels (sleutels van één sessie mogen niet op een andere sessie worden toegepast). De gevonden kwetsbaarheden maken het mogelijk om deze bescherming te omzeilen en een onbetrouwbare sessiesleutel herhaaldelijk te gebruiken in verschillende sessies. De kwetsbaarheden zijn het gevolg van tekortkomingen in de basisstandaard, zijn niet specifiek voor afzonderlijke Bluetooth-stacks en manifesteren zich in chips van verschillende fabrikanten.
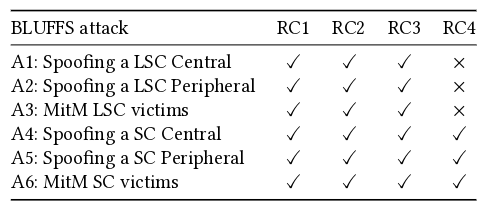
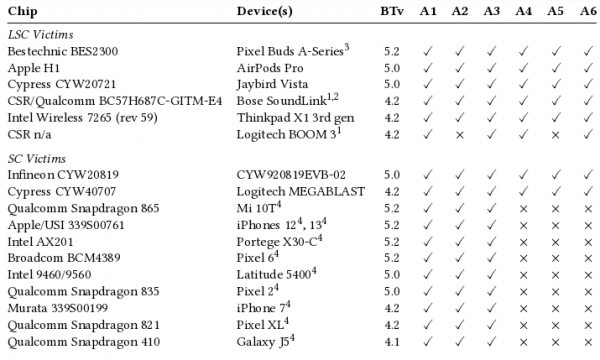
De voorgestelde aanvalsmethoden implementeren verschillende varianten van het uitvoeren van spoofing van klassieke (LSC, Legacy Secure Connections op basis van verouderde cryptografische primitieven) en beveiligde (SC, Secure Connections op basis van ECDH en AES-CCM) Bluetooth-verbindingen tussen een systeem en een randapparaat, alsook het organiseren van MITM-aanvallen voor verbindingen in de LSC- en SC-modi. Het wordt verondersteld dat alle Bluetooth-implementaties die conform de standaard zijn, blootgesteld zijn aan de verschillende aanvalsvormen van BLUFFS. De werking van de methode is gedemonstreerd op 18 apparaten van bedrijven zoals Intel, Broadcom, Apple, Google, Microsoft, CSR, Logitech, Infineon, Bose, Dell en Xiaomi.
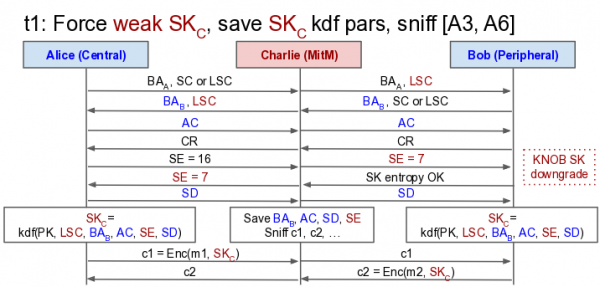
De kern van de kwetsbaarheden ligt in de mogelijkheid om zonder inbreuk op de standaard de verbinding gedwongen terug te schakelen naar het gebruik van een oude LSC-modus en een onbetrouwbare korte sessiesleutel (SK), door het opgeven van de minimaal mogelijke entropie tijdens het afstemmen van de verbinding en het negeren van de inhoud van het antwoord met authenticatieparameters (CR), wat leidt tot de generatie van een sessiesleutel op basis van constante invoerparameters (de sessiesleutel SK wordt berekend als KDF van de constante sleutel (PK) en de tijdens de sessie afgestemde parameters). Bijvoorbeeld, een aanvaller kan tijdens een MITM-aanval de parameters 𝐴𝐶 en 𝑆𝐷 in het afstemmingsproces vervangen door nulwaarden, en de entropie 𝑆𝐸 instellen op 1, wat leidt tot de vorming van een sessiesleutel 𝑆𝐾 met een feitelijke entropie van 1 byte (de gebruikelijke minimale entropiegrootte bedraagt 7 bytes (56 bits), wat qua betrouwbaarheid vergelijkbaar is met het raden van DES-sleutels).
Als de aanvaller tijdens het afstemmen van de verbinding erin slaagt om een kortere sleutel te laten gebruiken, kan hij verder met brute force het constante sleutel (PK) bepalen die voor encryptie wordt gebruikt en zo het verkeer tussen apparaten ontsleutelen. Aangezien tijdens een MITM-aanval het gebruik van dezelfde encryptiesleutel kan worden geïnitieerd, kan deze sleutel, zodra hij is gekraakt, ook worden gebruikt voor het ontsleutelen van alle vorige en toekomstige sessies die door de aanvaller zijn onderschept.
Om de kwetsbaarheden te blokkeren, is voorgesteld om wijzigingen in de standaard aan te brengen die het LMP-protocol uitbreiden en de logica van het gebruik van KDF (Key Derivation Function) bij de vorming van sleutels in LSC-modus veranderen. Deze wijziging schaadt de achterwaartse compatibiliteit niet, maar resulteert in de opname van een uitgebreide LMP-opdracht en de noodzaak om aanvullende 48 bytes te verzenden. De Bluetooth SIG, verantwoordelijk voor de ontwikkeling van Bluetooth-normen, heeft als beschermingsmaatregel voorgesteld om verbindingen via een versleuteld communicatiekanaal met sleutels van maximaal 7 bytes te weigeren. Implementaties die altijd Security Mode 4 Level 4 toepassen, wordt aangeraden om verbindingen met sleutels van maximaal 16 bytes te weigeren.
Bron: opennet.ru
