

De compromittering van het administratoraccount leidde tot een bijna vier uur durende storing bij de op één na grootste Spaanse telecomoperator Orange Espagne, die 11 miljoen klanten bedient. Voor toegang tot de registrar-interface van RIPE NCC werd bij Orange Espagne een voorspelbaar wachtwoord 'ripeadmin' gebruikt en was er geen tweefactorauthenticatie ingeschakeld.
Het wachtwoord voor RIPE werd onderschept tijdens de infectie van het systeem van een medewerker door malware en stond sinds september te koop op zwarte markt databases met gecompromitteerde wachtwoorden. Het is opmerkelijk dat naast het account van Orange Espagne er ook duizenden andere accounts in de genoemde databases staan voor toegang tot access.ripe.net, die potentieel kunnen worden gebruikt voor soortgelijke aanvallen.
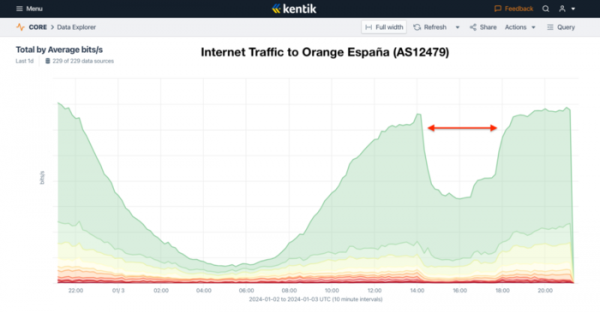
Incident bleef onopgemerkt tot 2 januari, toen een of andere vandaal toegang kreeg tot de webinterface van RIPE NCC en wijzigingen aanbracht in de BGP- en RPKI-instellingen (Resource Public Key Infrastructure), waardoor gedurende bijna vier uur de routering van ongeveer de helft van het verkeer van de telecomoperator werd verstoord. De acties van de aanvallers leidden ertoe dat de RPKI-technologie, die bedoeld is om BGP-aankondigingen te beschermen tegen vervalsing, werd misbruikt voor het blokkeren van legitieme aankondigingen.
De aanvaller creëerde verschillende nieuwe RPKI ROA (Route Origin Authorization) records, waaronder records die grote adressenblokken van Orange Espagne aan een andere autonome systeem koppelden, waardoor de geldige BGP-aankondigingen van de autonome systemen van deze operator werden geblokkeerd op de routers van veel backbone-operators. Het aantal aan Orange Espagne gekoppelde BGP-routes daalde van 9200 naar 7400, en het verkeer was bijna gehalveerd.
RPKI (Resource Public Key Infrastructure) wordt gebruikt voor de autorisatie van BGP-aankondigingen en maakt het mogelijk om te bepalen of een BGP-aankondiging van de eigenaar van het netwerk komt of niet. Bij het gebruik van RPKI voor autonome systemen en IP-adressen bouwt het een vertrouwensketen op van IANA naar regionale registrars (RIRs), en vervolgens naar providers (LIR) en eindgebruikers, die het derden mogelijk maakt te verifiëren dat de transactie met de hulpbron door de eigenaar is uitgevoerd. Zonder autorisatie kan elke operator een subnet aankondigen met valse informatie over de padlengte en transitverkeer van andere systemen, die geen aankondigingsfiltering toepassen, via hem initiëren.
Bron: opennet.ru
