

Onderzoekers van de Zwitserse Federale Technische Hogeschool Zürich hebben de ZenHammer-aanvalsmethode ontwikkeld, een variant van RowHammer-aanvallen om de inhoud van individuele bits in dynamisch RAM (DRAM) te wijzigen, aangepast voor gebruik op platforms met AMD-processors. Eerdere RowHammer-aanvallen waren beperkt tot systemen op basis van Intel-processors, maar het uitgevoerde onderzoek heeft aangetoond dat geheugeninstabiliteit ook kan optreden op platforms met geheugencontrollers van AMD.
De werking van de methode is gedemonstreerd op AMD Zen 2 en Zen 3-systemen met DDR4-geheugen van drie toonaangevende fabrikanten (Samsung, Micron en SK Hynix). De aanval kan met succes het TRR-mechanisme (Target Row Refresh) omzeilen, dat bedoeld is om geheugeninstabiliteit in aangrenzende rijen te beschermen. Onderzoekers schatten dat systemen op basis van AMD Zen 3 kwetsbaarder zijn dan systemen met Intel Coffee Lake-processors, en dat ze gemakkelijker en effectiever kunnen worden aangevallen. Op AMD Zen 2-systemen kon geheugeninstabiliteit worden bereikt op 7 van de 10 geteste DDR4-chips, terwijl dit op Zen 3-systemen op 6 van de 10 het geval was. De onderzoekers hebben ook de mogelijkheid geanalyseerd om de aanval uit te voeren op AMD Zen 4-systemen met DDR5-geheugen, maar de voor DDR4 ontwikkelde aanvalsmethode kon met succes worden gereproduceerd op slechts 1 van de 10 geteste DDR5-geheugenchips, waarbij de mogelijkheid van een aanval niet wordt uitgesloten, maar het vereist de ontwikkeling van effectievere leespatronen die geschikt zijn voor DDR5-apparaten.
Voor het werken met AMD-chips is het mogelijk geweest om eerder ontwikkelde exploits aan te passen, die de inhoud van pagina-tabelinvoeren (PTE, page table entry) wijzigen om kernprivileges te verkrijgen, de wachtwoord-/machtigingscontrole omzeilen door het geheugen van het sudo-proces te modificeren, en de opgeslagen RSA-2048 publieke sleutel in OpenSSH beschadigen om de privésleutel te reconstrueren. De aanval op geheugenpagina's kon worden gereproduceerd op 7 van de 10 geteste DDR4-chips, de aanval op de RSA-sleutel op 6 chips, en de aanval op sudo op 4 chips, waarbij de aanvalstijden respectievelijk 164, 267 en 209 seconden bedroegen.
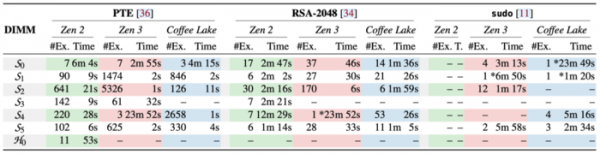
De methode kan ook worden toegepast voor aanvallen op systemen via browsers, om wijzigingen aan te brengen vanuit virtuele machines of voor het organiseren van een netwerkaanval. De broncode van het DARE-instrumentarium voor reverse engineering van adreslay-outs in DRAM-geheugen is beschikbaar op GitHub onder de MIT-licentie, evenals twee setjes hulpprogramma's voor fuzzing-tests van bitvervorming in geheugen — ddr4_zen2_zen3_pub voor DDR4-chips (Zen 2 en Zen 3) en ddr5_zen4_pub voor DDR5-chips (Zen 4), die kunnen worden gebruikt om uw systemen te controleren op kwetsbaarheid voor aanvallen.
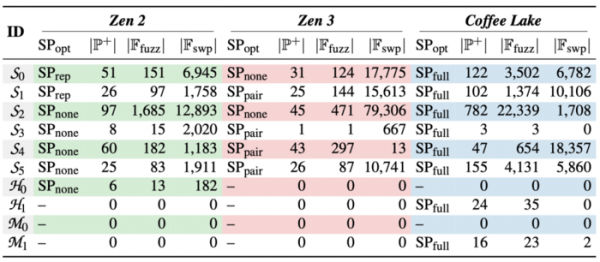
Voor bitvervorming wordt de RowHammer-methode gebruikt, die gebaseerd is op het feit dat in DRAM-geheugen, dat een tweedimensionale array van cellen is, bestaande uit een condensator en een transistor, het continu lezen van hetzelfde geheugenbereik leidt tot spanningsfluctuaties en anomalieën die kleine ladingverlies van aangrenzende cellen veroorzaken. Als de leesintensiteit hoog is, kan de aangrenzende cel voldoende lading verliezen, zodat de volgende regeneratiecyclus niet in staat is om de oorspronkelijke staat te herstellen, wat leidt tot een wijziging van de waarde van de in de cel opgeslagen gegevens. Tijdens het onderzoek zijn kenmerken van de in AMD-processoren gebruikte mechanismen voor het mappen van fysiek geheugen en synchronisatie met geheugenupdates ontdekt, waardoor een laag-niveau adressering van DRAM kon worden gereconstrueerd, adressen van aangrenzende cellen konden worden bepaald, methoden voor het omzeilen van caching konden worden ontwikkeld en patronen en frequenties van operaties die tot ladingverlies leiden konden worden berekend.
Ter bescherming tegen RowHammer passen chipfabrikanten de TRR (Target Row Refresh)-mechanisme toe, dat celvervorming in specifieke gevallen blokkeert, maar niet tegen alle mogelijke aanvalsvormen beschermt. De meest effectieve beschermingsmethode blijft het gebruik van geheugen met foutcorrectiecodes (ECC), die het aanzienlijk bemoeilijken, maar niet volledig uitsluiten van aanvallen van het RowHammer-type. Het verhogen van de frequentie van geheugenregeneratie helpt ook om de kans op een succesvolle aanval te verminderen.
AMD heeft een rapport gepubliceerd over een probleem, waarin staat dat de AMD-processoren geheugenc controllers gebruiken die voldoen aan de DDR-specificaties. Aangezien het succes van de aanval voornamelijk afhangt van de systeeminstellingen en het DRAM-geheugen, moeten vragen over het oplossen van het probleem worden gericht aan de fabrikanten van geheugen en systemen. Een van de bestaande methoden om aanvallen van het Rowhammer-type te bemoeilijken, is het gebruik van ECC-geheugen, het verhogen van de geheugenen regeneratiefrequentie, het uitschakelen van de uitgestelde regeneratiemodus en het gebruik van processors met controllers die de MAC (Maximum Activate Count) modus voor DDR4 ondersteunen (1e, 2e en 3e generatie AMD EPYC 'Naple', 'Rome' en 'Milan') en RFM (Refresh Management) voor DDR5 (4e generatie AMD EPYC).
Bron: opennet.ru
