

De aandacht van het publiek wordt gevestigd op de TunnelVision-aanvalsmethode, die, mits er toegang is tot het lokale netwerk of controle over het draadloze netwerk, het mogelijk maakt om het verkeer van het slachtoffer om te leiden naar de eigen host, omzeilend de VPN (in plaats van via de VPN te verzenden, wordt het verkeer in open tekst verzonden zonder tunneling naar het systeem van de aanvaller). Elke VPN-client die geen geïsoleerde netwerksystemen (network namespace) gebruikt bij het richtinggeven van verkeer naar de tunnel of die geen pakketfilterregels instelt bij de configuratie van de tunnel die de routering van VPN-verkeer via bestaande fysieke netwerkinterfaces verbiedt, is kwetsbaar voor deze problematiek.
De essentie van de aanval is dat de aanvaller zijn eigen DHCP-server kan opzetten en deze kan gebruiken om de cliënt informatie te geven voor het wijzigen van de routering. De aanvaller kan met name gebruikmaken van de optie 121 die in het DHCP-protocol wordt aangeboden (RFC-3442, goedgekeurd in 2002), die bedoeld is voor het doorgeven van informatie over statische routes, om veranderingen aan te brengen in de routeringstabel op de machine van het slachtoffer en om verkeer om te leiden. VPNDe omleiding gebeurt door een reeks routes voor subnetten met het prefix /1 in te stellen, die een hogere prioriteit hebben dan de standaardroute met het prefix /0 (0.0.0.0/0), zodat het verkeer in plaats van via de voor VPN ingestelde virtuele netwerkinteface, via de fysieke netwerkinteface naar de host van de aanvaller in het lokale netwerk zal worden geleid.
De aanval kan worden uitgevoerd op elk besturingssysteem dat optie 121 in DHCP ondersteunt, inclusief Linux, Windows, iOS en macOS, ongeacht het gebruikte VPN-protocol (Wireguard, OpenVPN, IPsec) en de set versleutelingen. Het Android-platform is niet kwetsbaar voor deze aanval, aangezien het optie 121 in DHCP niet verwerkt. Deze aanval maakt het echter mogelijk om toegang te krijgen tot het verkeer, maar biedt geen gelegenheid om in verbindingen te infiltreren of de inhoud te bepalen die wordt overgedragen met behulp van beveiligde applicatieniveau-protocollen zoals TLS en SSH; bijvoorbeeld, de aanvaller kan de inhoud van HTTPS-verzoeken niet bepalen, maar kan wel begrijpen naar welke servers ze worden verzonden.
Om te beschermen tegen een aanval kan het op niveau van de pakketfilter worden verboden om pakketten te verzenden die zijn gericht aan de VPN-interface via andere netwerkinterfaces; DHCP-pakketten met optie 121 blokkeren; een VPN gebruiken binnen een aparte virtuele machine (of container) die is geïsoleerd van het externe netwerk, of speciale tunnelconfiguratiestijlen toepassen die gebruikmaken van namespaces in Linux (network namespace). Voor experimenten met het uitvoeren van de aanval is er een reeks scripts gepubliceerd.
Het is vermeldenswaardig dat het idee van lokale routewijzigingen niet nieuw is en eerder vaak werd gebruikt in aanvallen gericht op het vervalsen van de DNS-server. In een vergelijkbare aanval, TunnelCrack, waarbij het verkeer werd omgeleid door de standaardgateway te vervangen, was het probleem van toepassing op alle geteste VPN-clients voor iOS, 87,5% van de VPN-clients voor macOS, 66,7% voor Windows, 35,7% voor Linux en 21,4% voor Android. In de context van VPN en DHCP is de methode eerder ook genoemd, bijvoorbeeld in een van de presentaties op de USENIX 2023-conferentie (onderzoek toonde aan dat 64,6% van de 195 geteste VPN-clients kwetsbaar is voor deze aanval).
Voor het invoegen van routes werd eerder voorgesteld om een speciaal ontworpen USB-sleutelhanger te gebruiken, die de werking van een netwerkadapter simuleert en zichzelf bij verbinding met de computer via DHCP als gateway aankondigt. Bovendien, wanneer er controle is over de gateway (bijvoorbeeld wanneer het slachtoffer is verbonden met een door de aanvaller gecontroleerd draadloos netwerk), is er een techniek ontwikkeld voor het invoegen van pakketten in de tunnel, die wordt waargenomen in de context van de VPN-netwerkinterface.
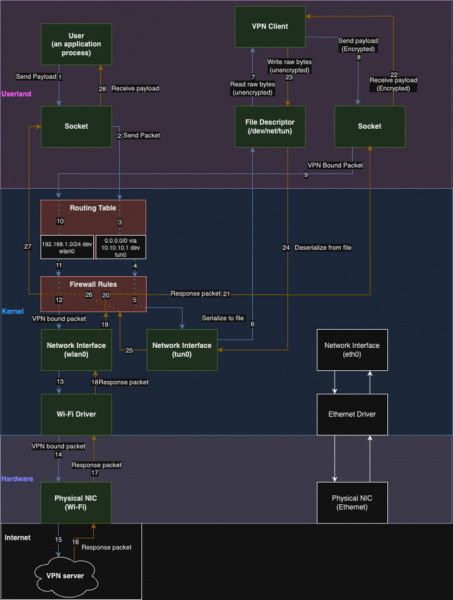
Datastromen bij het gebruik van een VPN:
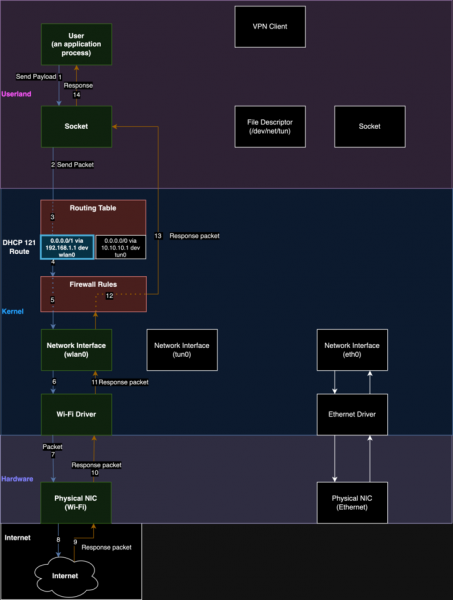
Datastromen na de aanval:
Bron: opennet.ru
