

Onderzoekers van ESET hebben een rapport van 43 pagina's gepubliceerd dat de rootkit Ebury en de gerelateerde activiteit analyseert. Er wordt beweerd dat Ebury sinds 2009 wordt gebruikt en sindsdien op meer dan 400.000 Linux-servers en enkele honderden systemen op basis van FreeBSD, OpenBSD en Solaris is geïnstalleerd. Ongeveer 110.000 servers zijn eind 2023 nog steeds besmet met Ebury. Het onderzoek is bijzonder interessant, aangezien Ebury betrokken was bij de aanval op kernel.org, wat nieuwe details onthult over de compromittering van de infrastructuur voor de ontwikkeling van de Linux-kernel die in 2011 werd ontdekt. Ebury is ook aangetroffen op servers van domeinregistrars, cryptobeurzen, exitnodes van Tor en bij verschillende hostingproviders, waarvan de namen niet worden vrijgegeven.
Aanvankelijk werd gedacht dat de aanvallers servers van kernel.org 17 dagen onopgemerkt waren gebleven, maar volgens ESET is deze tijd berekend vanaf het moment van de installatie van de rootkit Phalanx, terwijl de backdoor Ebury al sinds 2009 op de servers aanwezig was en ongeveer twee jaar gebruikt kon worden voor roottoegang tot de servers. De malware Ebury en Phalanx zijn geïnstalleerd in het kader van verschillende aanvallen die niet met elkaar verbonden zijn en door verschillende groepen aanvallers zijn uitgevoerd. De inbraak van de backdoor Ebury heeft ten minste 4 servers in de infrastructuur van kernel.org beïnvloed, waarvan er twee ongeveer twee jaar besmet waren en de andere twee gedurende 6 maanden.
De aanvallers kregen toegang tot de hash van de wachtwoorden van 551 gebruikers die in /etc/shadow zijn opgeslagen, waaronder alle maintainer-accounts van de kernel (de accounts werden gebruikt om toegang te krijgen tot Git; na het incident zijn wachtwoorden vervangen en is het toegangsmodel herzien en overgeschakeld op digitale handtekeningen). Voor 257 gebruikers slaagden de aanvallers erin om de wachtwoorden in platte tekst te bepalen, vermoedelijk door het raden van wachtwoorden op basis van de hashes en via onderschepping door de kwaadaardige component Ebury van de wachtwoorden die in SSH worden gebruikt.
De malwarecomponent Ebury verspreidde zich in de vorm van een gedeelde bibliotheek, die na installatie functies van OpenSSH onderschepte om een externe verbinding met rootrechten tot stand te brengen. De aanval was niet gericht en net als andere getroffen duizenden hosts werden de servers kernel.org gebruikt als onderdeel van een botnet voor het versturen van spam, het stelen van inloggegevens voor verspreiding naar andere systemen, het omleiden van webverkeer en het uitvoeren van andere kwaadaardige activiteiten.
Voor toegang tot de servers werden onverholpen kwetsbaarheden in serversoftware gebruikt, zoals kwetsbaarheden in hostingpanelen, of onderschepte wachtwoorden (er wordt verondersteld dat de servers kernel.org zijn gehackt door compromittering van het wachtwoord van een gebruiker met shell-toegang). Voor privilege-escalatie werden kwetsbaarheden zoals Dirty COW gebruikt.
De in de afgelopen jaren gebruikte nieuwe versies van Ebury bevatten naast de backdoor functies zoals modules voor Apache httpd voor het proxen van verkeer, omleiden van gebruikers en het onderscheppen van vertrouwelijke informatie, een kernelmodule voor het aanpassen van transit HTTP-verkeer, tools om hun eigen verkeer te verbergen voor firewalls, scripts voor het uitvoeren van AitM-aanvallen (Adversary-in-the-Middle, bidirectionele MiTM) voor het onderscheppen van SSH-credentials in netwerken van hostingproviders.
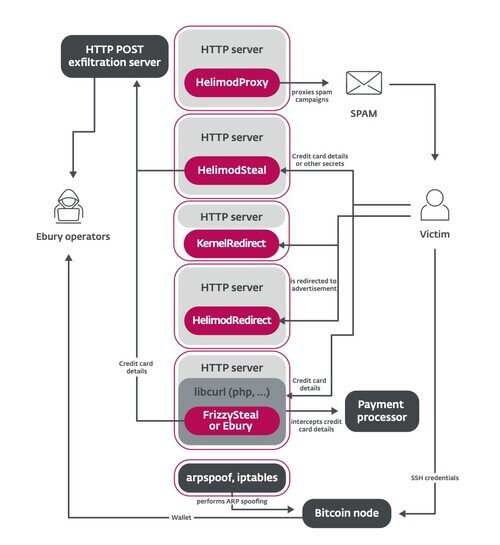
Bron: opennet.ru
