

Een groep onderzoekers van de Katholieke Universiteit Leuven (België) heeft een architectonische kwetsbaarheid (CVE-2023-52424) ontdekt in de Wi-Fi-standaard IEEE 802.11. Deze kwetsbaarheid stelt in staat om verbinding te maken met een minder beveiligd draadloos netwerk, in plaats van het betrouwbare netwerk waartoe de gebruiker zich wilde verbinden. Hierdoor kunnen het verkeer worden onderschept en manipulaties worden uitgevoerd. Het probleem manifesteert zich in draadloze stacks van elk besturingssysteem en heeft betrekking op de WPA3-, WEP-, EAP-, AMPE- en FILS-authenticatiemethoden.
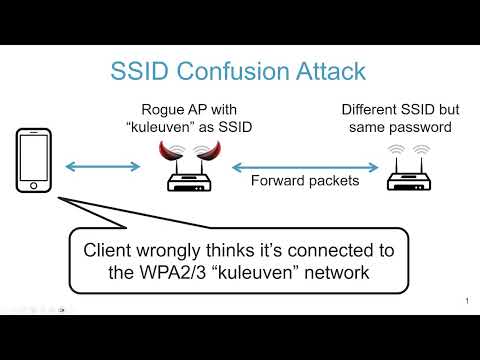
De voorgestelde aanvalstechniek, die de naam SSID Confusion heeft gekregen, stelt in staat om de authenticatiemethoden van het toegangspunt te omzeilen die bescherming bieden tegen de vervalsing van de SSID-netwerkidentifier en die het creëren van valse netwerken met de naam van het netwerk waaraan de cliënt zich verbindt, verhinderen. De oorzaak van het probleem ligt in de standaarddefinitie van situaties waarin de SSID mogelijk niet geauthenticeerd is. In het bijzonder verzendt het toegangspunt in broadcastmodus beacon-frames om zijn aanwezigheid aan te geven, die informatie bevatten over de SSID van het netwerk. Om het zoekproces te vereenvoudigen, authenticeren cliënten de SSID in deze frames niet, aangezien wordt aangenomen dat verificatie nodig zal zijn nadat de cliënt heeft besloten zich met het netwerk te verbinden.
Voor een succesvolle uitvoering van de aanval is het vereist dat de gebruiker verbinding maakt met een specifiek draadloos netwerk, terwijl er in de nabijheid een ander draadloos netwerk is met dezelfde verbindingsparameters als het eerste netwerk. Dit komt bijvoorbeeld voor wanneer voor de 2.4GHz- en 5GHz-banden verschillende netwerken worden gemaakt, waarvan één slecht beveiligd is en kwetsbaar voor typische verkeer-interceptieaanvallen zoals KRACK of Frag. Deze problematische configuratie wordt ook gebruikt in sommige universiteitsnetwerken die de Eduroam-service ondersteunen. De aanvaller moet zich binnen het bereik van het signaal bevinden om zich tussen de gebruiker en het doelnetwerk in te voegen (MitM). Voor het uitvoeren van de aanval hoeft de aanvaller de inloggegevens van het slachtoffer niet te kennen.
De aanval is gericht op het creëren van een toegangspunt door de aanvaller (WrongAP in het diagram), dat via een ander kanaal verzoeken doorstuurt naar een minder beveiligd vervangend netwerk (WrongNet), waarmee de klant in plaats van het gewenste netwerk (TrustedNet) moet verbinden. Het toegangspunt kan worden gemaakt op een gewone laptop en wordt gebruikt om een multikanaal MitM-aanval op het slachtoffer (MC MitM) uit te voeren. De aanval wordt in drie fasen uitgevoerd:
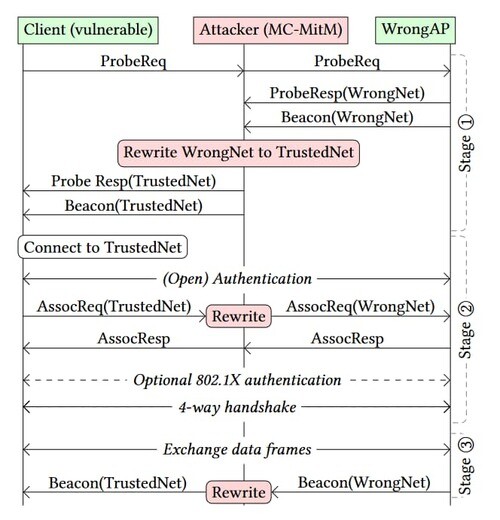
Door gebruik te maken van een kwetsbaarheid kan de aanvaller de klant dwingen zich aan te sluiten bij het minder beveiligde netwerk, waarbij in de interface het SSID van het netwerk wordt weergegeven waarmee de gebruiker oorspronkelijk verbinding wilde maken, in plaats van datgene waarmee hij daadwerkelijk is verbonden. Zodra de gebruiker is verbonden via een onveilig netwerk, kan de aanvaller ongecodeerde datastromen analyseren en tussengevoegd infiltreren. Bij het gebruik van sommige VPN, zoals WARP, hide.me en Windscribe, zal VPN niet in gebruik worden genomen bij verbinding met netwerken die in de instellingen als vertrouwd zijn gemarkeerd.
De aanval is van toepassing op draadloze authenticatieprotocollen die gebruikmaken van EAP (Extensible Authentication Protocol), SAE (Simultaneous Authentication of Equals) en 802.1X, evenals in de optionele modus van het WPA3-protocol, waarbij SSID niet wordt gebruikt bij het genereren van de PMK (Pairwise Master Key). Dit wordt gedaan om oorspronkelijk bekende gegevens uit te sluiten bij het vormen van de sleutel, ter bescherming tegen verschillende crypto-aanvallen. Het FILS-protocol (Fast Initial Link Setup) is kwetsbaar bij gebruik van PMK, die is aangemaakt tijdens de totstandkoming van de verbinding op basis van EAP. De protocollen WPA1, WPA2 en FT (Fast BSS Transition) zijn niet onderhevig aan dit probleem, omdat ze een correcte SSID vereisen bij het opzetten van de verbinding.
Om zich te beschermen tegen de SSID Confusion-aanval aan de kant van het toegangspunt, wordt in de standaard 802.11 het vereisen van SSID-authenticatie bij verbinding genoemd. Dit kan worden gerealiseerd door SSID toe te voegen aan de functie voor sleutelgeneratie of door SSID op te nemen in het aantal aanvullende gegevens die tijdens het totstandkomen van de verbinding worden gecontroleerd. Aan de kant van de cliënt kan bescherming worden georganiseerd door ervoor te zorgen dat beacon-frames beveiligd zijn (dit zal worden toegepast in WiFi 7). Netwerkbeheerders kunnen aanvallen voorkomen door geen gedeelde inloggegevens te gebruiken in netwerken met verschillende SSID's. Gebruikers kunnen zichzelf beschermen door betrouwbare VPN's te gebruiken bij verbindingen via draadloze netwerken.
Bron: opennet.ru
