

De release van de Kali Linux 2024.2 distributie is gepresenteerd, gebaseerd op de Debian pakketbasis en bedoeld voor het testen van systemen op kwetsbaarheden, uitvoeren van audits, analyseren van resterende informatie en identificeren van gevolgen van aanvallen door kwaadwillenden. Alle originele ontwikkelingen, gemaakt binnen de distributie, worden verspreid onder de GPL-licentie en zijn beschikbaar via een openbaar Git-repository. Voor download zijn verschillende versies van iso-afbeeldingen voorbereid, met groottes van 495 MB en 4 GB. De builds zijn beschikbaar voor de architecturen i386, x86_64, ARM (armhf en armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid). Standaard wordt de Xfce desktop aangeboden, maar optioneel worden KDE, GNOME, MATE, LXDE en Enlightenment e17 ondersteund.
Kali bevat een van de meest complete verzamelingen tools voor specialisten in computerbeveiliging: van middelen voor het testen van webapplicaties en het binnendringen in draadloze netwerken tot programma's voor het uitlezen van gegevens van RFID-identificatiechips. Inbegrepen is een collectie exploits en ongeveer 400 gespecialiseerde hulpprogramma's voor beveiligingstests, zoals Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Daarnaast zijn er ook middelen opgenomen voor het versnellen van wachtwoordkraken (Multihash CUDA Brute Forcer) en WPA-sleutels (Pyrit) door gebruik te maken van CUDA en AMD Stream-technologieën, waarmee GPU's van NVIDIA en AMD kunnen worden ingezet voor rekenkundige bewerkingen.
In de nieuwe release:
- Om het probleem van het jaar 2038 op te lossen, zijn de pakketten voor 32-bits architecturen armhf en armel overgezet naar gebruik van het 64-bits type time_t.
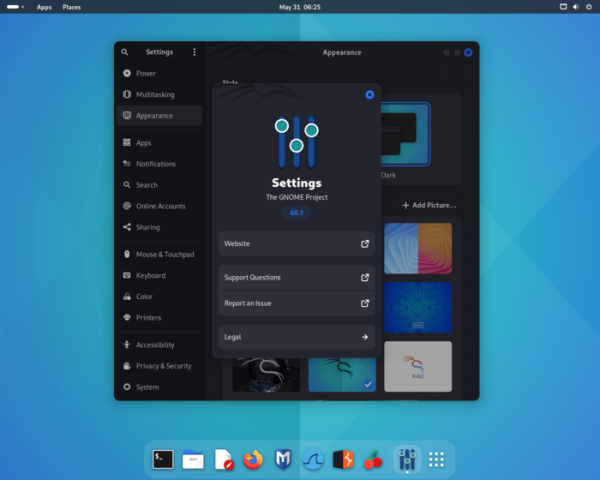
- De gebruikersomgeving is bijgewerkt naar GNOME 46.

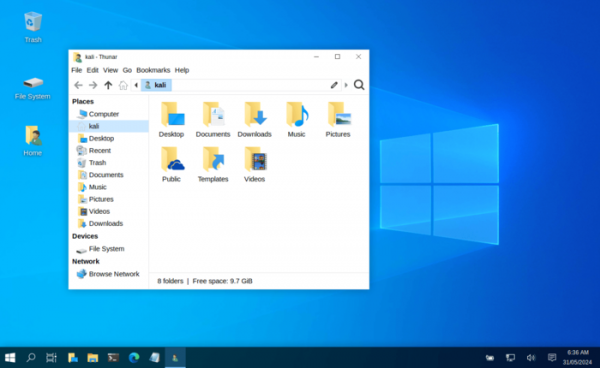
- De implementatie van de op Xfce gebaseerde modus 'Kali Undercover' is geüpdatet, die een Windows-thema simuleert om geen argwaan te wekken bij het gebruik van Kali op publieke plaatsen. De werking van Xfce op schermen met hoge pixeldichtheid is verbeterd.

- Er zijn 18 nieuwe hulpprogramma's opgenomen:
- autorecon — een hulpmiddel voor het identificeren van beschikbare netservices in multithreaded modus.
- coercer — een test van de Windows-server, met gebruik van 12 authenticatiemethoden.
- dploot — een analogon van SharpDPAPI, geschreven in Python.
- getsploit — een hulpprogramma voor het zoeken en downloaden van exploits.
- gowitness — voor het maken van screenshots van websites, met gebruik van de Chrome-engine.
- horst — een analyser van draadloze netwerken.
- ligolo-ng — een hulpprogramma voor het tunnelen van verkeer.
- mitm6 — een implementatie van een aanval op Windows, met gebruik van DHCPv6.
- netexec — hulpmiddel voor het automatiseren van aanvallen op grote netwerken.
- pspy — het volgen van procesactiviteit in Linux zonder rootrechten.
- pyinstaller — het omzetten van Python-programma's in zelfstandige uitvoerbare bestanden.
- pyinstxtractor — PyInstaller Extractor.
- sharpshooter — Payload Generation Framework.
- sickle — hulpmiddel voor het ontwikkelen van Payload.
- snort — systeem voor het voorkomen van aanvallen.
- sploitscan — informatie zoeken op basis van CVE-identificatie.
- vopono — toepassingen uitvoeren in een aparte naamruimte van de netwerkstack met het richten van verkeer via een tunnel.
- waybackpy — bibliotheek en CLI voor toegang tot de API van de SavePageNow en CDX pagina-opslagservices.
- Er is een mogelijkheid toegevoegd om de nmap-hulpmiddel in stealth-scanmodus uit te voeren met behulp van TCP SYN (‘nmap -sS’) zonder rootrechten.
- De omgeving voor mobiele apparaten op basis van het Android-platform — NetHunter, is vernieuwd met een selectie van hulpmiddelen voor het testen van systemen op kwetsbaarheden. Met NetHunter is het mogelijk om aanvallen uit te voeren die specifiek zijn voor mobiele apparaten, zoals het emuleren van USB-apparaten (BadUSB en HID Keyboard — de emulatie van een netwerk USB-adapter die kan worden gebruikt voor MITM-aanvallen, of een USB-toetsenbord dat karakterinvoegen kan uitvoeren) en het creëren van nep toegangspunten (MANA Evil Access Point). NetHunter wordt geïnstalleerd in de standaard omgeving van het Android-platform in de vorm van een chroot-image, waarin een speciaal aangepaste versie van Kali Linux draait. In de nieuwe versie is er ondersteuning toegevoegd voor het Android 14-platform, een module-loader geïmplementeerd, verbeterd toegangsbeheer, en ondersteuning voor Huawei P9-apparaten met LineageOS 16, Nothing Phone 1 met Android 12/13/14 en Poco F3 met Android 14.
Bron: opennet.ru
