

Het bedrijf Stamus Networks heeft een nieuwe gespecialiseerde distributie van SELKS 10 gepubliceerd, bedoeld voor het implementeren van systemen voor netwerkdetectie en -preventie van indringingen, evenals voor het organiseren van reacties op ontdekte bedreigingen en netwerkbeveiligingsmonitoring. Gebruikers krijgen een volledig kant-en-klaar oplossing voor netwerkbeveiligingsbeheer, die onmiddellijk na het downloaden kan worden gebruikt. De distributie ondersteunt gebruik in live-modus en kan worden uitgevoerd in virtualisatie- of containeromgevingen. De ontwikkelingen van het project worden verspreid onder de GPLv3-licentie. Er zijn twee iso-images beschikbaar voor download: met een grafische omgeving Xfce (3,5 GB) en een uitvoerbare in console-modus (2,7 GB).
De distributie is opgebouwd op basis van Debian-pakketten en maakt gebruik van het open-source aanvallsdetectiesysteem Suricata. Gegevens die uit verschillende bronnen komen, worden verwerkt met behulp van het platform Logstash en opgeslagen in de ElasticSearch-database. Voor het bijhouden van de huidige status en ontdekte incidenten is er een webinterface die bovenop de Kibana-interface is gebouwd. Voor het beheren van regels en het visualiseren van gerelateerde activiteiten wordt de Stamus CE-webinterface gebruikt. Daarnaast bevat het systeem een module voor het vastleggen, opslaan en indexeren van netwerkpakketten genaamd Arkime, een interface voor het evalueren van opgedoken gebeurtenissen genaamd EveBox, en de data-analyzer CyberChef.
Hoofdverbeteringen:
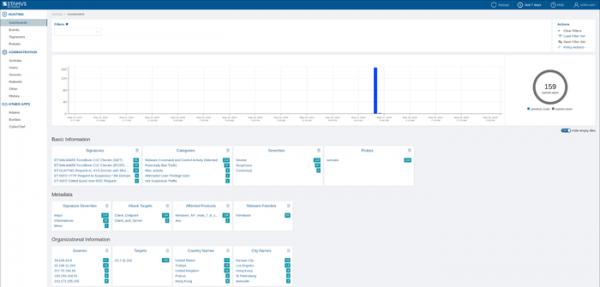
- Aan de gebruikersinterface zijn extra functies toegevoegd vanuit het parallel ontwikkelde commerciële platform SSP (Stamus Security Platform). Er is gewerkt aan het vereenvoudigen van de webinterface en het samenvoegen van informatie over dreigingsdetectie, het zoeken naar verdachte activiteiten en het analyzeren van bewijs.

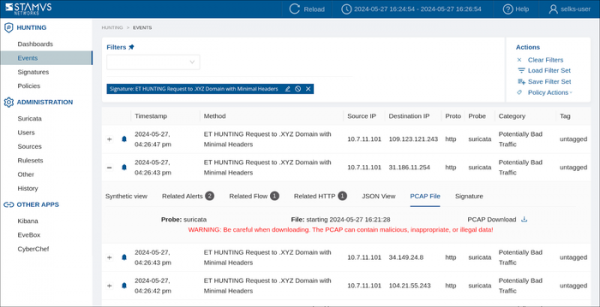
- De mogelijkheid voor gerichte pakketsnapping, gerelateerd aan ontdekte gebeurtenissen, is toegevoegd en kan vanuit de interface worden geëxporteerd voor het analyseren van verdachte activiteiten in PCAP-indeling. De geëxporteerde dumps bevatten volledige gegevens over de netwerksessie die geassocieerd is met de ontdekte dreiging. De dump kan zowel binnen SELKS als in externe hulpmiddelen zoals Wireshark worden gebruikt voor incidentanalyse.

- Het systeem voor het vastleggen, opslaan en indexeren van netwerkkiezen Arkime is bijgewerkt naar versie 5.0, die ondersteuning biedt voor het gelijktijdig zoeken naar informatie over meerdere objecten in open bronnen (OSINT), de lay-out van het detailinformatieblok is gewijzigd, een gestandaardiseerd configuratiesubsysteem is toegepast, ondersteuning is toegevoegd voor de methoden voor het genereren van verkeersafdrukken JA4 en JA4+, en de mogelijkheid tot het importeren van opgeslagen PCAP-dumps is geïmplementeerd.
- In plaats van SQLite voor gegevensopslag is de database PostgreSQL gebruikt.
- De pakketbasis is bijgewerkt naar Debian 12.
Bron: opennet.ru
