

Onderzoekers van de Universiteit van Californië in San Diego hebben een nieuwe methode gepresenteerd voor het aanvallen van de microarchitecturale structuren van Intel-processors, toepasbaar op onder andere CPU's gebaseerd op de Raptor Lake- en Alder Lake-microarchitecturen. De aanval, die de codenaam Indirector heeft gekregen, maakt het mogelijk om de loop van speculatieve uitvoering van instructies te wijzigen in andere processen en op andere privilege-niveaus (bijvoorbeeld in de kernel of een andere virtuele machine), uitgevoerd in dezelfde CPU-thread met de code van de aanvaller. Ter demonstratie is er een exploit-prototype voorbereid, waarmee de geheugenadressen kunnen worden vastgesteld om het ASLR (Address Space Layout Randomization)-beveiligingsmechanisme te omzeilen. Bovendien is er gereedschap gepubliceerd onder de MIT-licentie, ontwikkeld voor de analyse en reverse engineering van CPU-microarchitecturale logica.
Er zijn twee methoden voorgesteld voor het organiseren van de aanval. De eerste methode is gebaseerd op het vervormen van de inhoud van de Indirect Branch Predictor (IBP), gebruikt voor het voorspellen van indirecte overgangen in situaties waarin het adres of de offset voor de overgang nog niet bekend is en wordt berekend in de instructies voorafgaand aan de overgangsinstructie. De tweede methode raakt de Branch Target Buffer (BTB), die informatie bevat over recente overgangen.
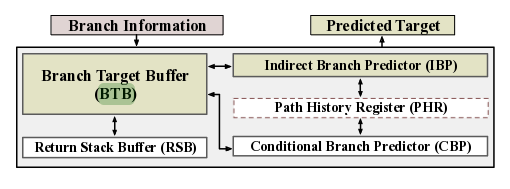
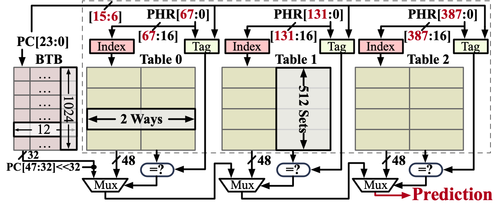
De ontdekte kwetsbaarheden stellen de aanvaller in staat om de inhoud van de records in de IBP- en BTB-buffers te bepalen, die de adresseringen van overgangen bevatten die in externe processen worden gebruikt, evenals om willekeurige overgangsadressen in de datatabellen van de buffers in te voegen. Hierdoor kan de aanvaller de uitvoeringsstroom van een extern proces naar een gewenst adres in het geheugen omleiden tijdens de speculatieve uitvoering van instructies. Na het vaststellen van de foutieve voorspelling zal het resultaat van de speculatieve uitvoering worden verworpen, maar de adressen en gegevens die uit het geheugen zijn gelezen tijdens de speculatieve uitvoering van instructies, zullen in de cache blijven zitten en kunnen worden opgehaald met een van de methoden voor het bepalen van de cacheinhoud op basis van de analyse van de toegangstijden tot gecachede en niet-gecachede gegevens. Het bepalen van de exacte adressen van indirecte overgangen kan in de praktijk worden gebruikt om het ASLR-beveiligingsmechanisme te omzeilen.
Bron: opennet.ru
