

Hackers hebben een kwetsbaarheid in Windows ontdekt waarmee ze aanvallen kunnen uitvoeren via de verouderde en uitgeschakelde browser Internet Explorer, ondanks de beveiligingsmaatregelen van Microsoft. Hiervoor worden bestanden met de extensies .url en .hta gebruikt. Wanneer een gebruiker bevestigt ze te openen, wordt er onmiddellijk malware op zijn computer gedownload.
Cybersecurityspecialisten van Check Point hebben een nieuwe aanvalsschema ontdekt voor computers met Windows 10 en Windows 11, die gebruikmaakt van een kwetsbaarheid in de verouderde browser Internet Explorer. PCMag. Ondanks het feit dat Microsoft officieel is gestopt met de ondersteuning van Internet Explorer en het vorig jaar permanent heeft uitgeschakeld in zijn besturingssysteem, hebben hackers een manier gevonden om via deze browser malware te installeren.
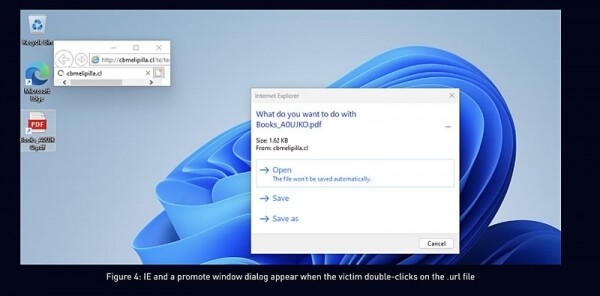
Onderzoeker bij Check Point, Haifei Li , dat kwaadwillenden gebruikmaken van Windows-snelkoppelingen met de extensie .url, die kunnen zijn ingesteld om Internet Explorer te starten. Dit method werkt niet om de moderne beveiligingssystemen te omzeilen die aanwezig zijn in nieuwere browsers zoals Chrome of Edge.
De aanval is bijzonder effectief bij het gebruik van phishing-e-mails of kwaadaardige bijlagen. Li ontdekte dat hackers snelkoppelingen verbergen als PDF-bestanden. Wanneer zo'n snelkoppeling wordt geopend, downloadt Internet Explorer de malware in de vorm van een .hta-bestand, als de gebruiker alle verzoeken bevestigt.
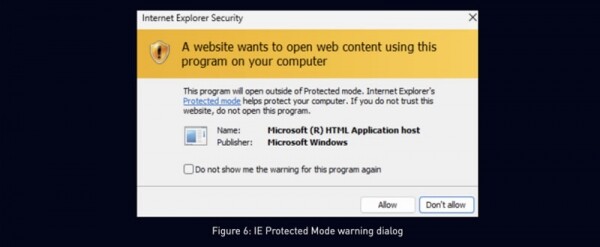
Will Dorman, een beveiligingsexpert, merkte op dat moderne browsers de download van .hta-bestanden blokkeren, terwijl Internet Explorer alleen een tekstwaarschuwing geeft die gebruikers onbewust gemakkelijk kunnen negeren. Een bijzonder gevaarlijk aspect is dat Microsoft is gestopt met het uitbrengen van beveiligingsupdates voor Internet Explorer, waardoor hackers onopgeloste kwetsbaarheden via deze browser kunnen benutten.
Onderzoek van Check Point toonde aan dat deze aanvallen minstens sinds januari 2023 plaatsvinden. Het goede nieuws is dat Microsoft als reactie op de ontdekte kwetsbaarheid een patch heeft vrijgegeven die het starten van Internet Explorer via snelkoppelingen voorkomt. Experts raden ook aan dat Windows-gebruikers bijzonder voorzichtig zijn bij het werken met bestanden met de extensie .url die uit onbetrouwbare bronnen zijn verkregen.
Bron:
Bron: 3dnews.ru
