

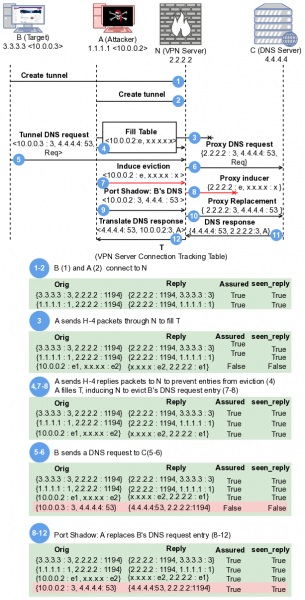
Een groep onderzoekers van Canadese en Amerikaanse universiteiten heeft een aanvalstechniek ontwikkeld genaamd Port Shadow, waarmee via manipulatie van de NAT-tabellen aan de kant van de VPN-server een antwoord op een verzoek naar een andere gebruiker kan worden gestuurd die is verbonden met dezelfde VPN-server. Deze methode kan worden gebruikt voor het onderscheppen of omleiden van versleuteld verkeer, het uitvoeren van poortscans en het de-anonimiseren van VPN-gebruikers. Als voorbeeld wordt getoond hoe deze methode kan worden gebruikt om DNS-verzoeken van een gebruiker die via een VPN-server werkt om te leiden naar de aanvaller zijn host, waar de aanvaller als client verbinding mee kan maken.
Om de aanval uit te voeren, moet de aanvaller in staat zijn om verbinding te maken met dezelfde VPN-server als het slachtoffer, wat bijvoorbeeld mogelijk is bij het gebruik van populaire VPN-aanbieders en openbare VPN-diensten die toegang verlenen aan iedereen. De kwetsbaarheid heeft betrekking op VPN-servers die adresvertaling (NAT) gebruiken om klanten toegang te geven tot externe bronnen, waarbij dezelfde IP-adres moet worden gebruikt om verkeer van klanten te ontvangen en verzoeken naar externe sites te verzenden. de server Een
aanval is gebaseerd op de theorie dat door het verzenden van speciaal gevormde verzoeken de aanvaller, die is verbonden met dezelfde VPN-server en gebruikmaakt van dezelfde NAT, inhoud van de NAT-tabellen kan vervormen, wat ertoe leidt dat pakketten die aan één gebruiker zijn gericht, naar een andere gebruiker worden gestuurd. In de NAT-tabellen wordt informatie over welke interne IP-adres de verzonden verzoeken zijn gekoppeld, bepaald op basis van het nummer van de gebruikte bronpoort bij het verzenden van het verzoek. De aanvaller kan door het verzenden van bepaalde SYN- en ACK-pakketten en gelijktijdige manipulaties van de clientverbinding naar de VPN-server en de controle door de aanvaller op de externe server een botsing in de NAT-tabel veroorzaken en een record toevoegen met hetzelfde nummer van de bronpoort, maar geassocieerd met zijn lokale adres, wat ertoe leidt dat antwoorden op een verkeerd verzoek worden teruggestuurd naar het adres van de aanvaller.
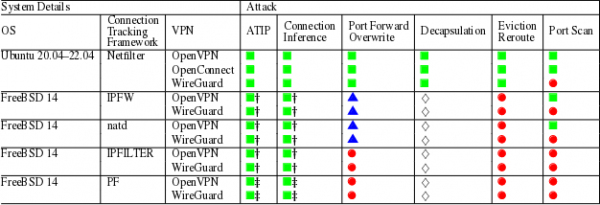
Tijdens het onderzoek zijn de adressvertalende systemen van Linux en FreeBSD getest in combinatie met de VPN's OpenVPN, OpenConnect en WireGuard. Het FreeBSD-platform bleek niet kwetsbaar voor verzoek-omleidingsaanvallen uitgevoerd door andere gebruikers die verbonden zijn met dezelfde VPN. De vervangingen in de NAT-tabellen konden alleen worden uitgevoerd tijdens een ATIP-aanval (Adjacent-to-In-Path), waarbij de aanvaller zich kan tussenvoegen in het verkeer tussen de gebruiker en de VPN-server (bijvoorbeeld wanneer de gebruiker verbinding maakt met een door de aanvaller gecontroleerd Wi-Fi-netwerk) of tussen de VPN-server en de doelwebsite. Tevens was de NAT van FreeBSD ook onderhevig aan een aanval die het mogelijk maakt om te bepalen of de gebruiker met een bepaalde website is verbonden (Connection Inference).
Wat betreft Linux, bleek de Netfilter-subsystem kwetsbaar voor aanvallen waarbij records in de adressvertalings tabel werden ingevoegd, waardoor inkomende pakketten naar een andere gebruiker konden worden omgeleid, pakketten buiten de versleutelde VPN-tunnel konden worden verzonden (Decapsulation), of open netwerkpoorten aan de klantzijde konden worden gedetecteerd.
Als maatregelen om de aanval te blokkeren, wordt VPN-providers aangeraden om geschikte methoden te gebruiken voor de randomisatie van de nummers van de oorspronkelijke poorten in NAT, het aantal gelijktijdige verbindingen naar de VPN-server van één gebruiker te beperken, en de mogelijkheid voor de klant te blokkeren om zelf een netwerkpoort te kiezen die verzoeken aan de VPN-server accepteert.
Volgens een vertegenwoordiger van het bedrijf Proton AG, heeft de aanval geen invloed op VPN-diensten die gescheiden IP-adressen gebruiken voor inkomende en uitgaande verzoeken. Bovendien zijn er twijfels over de mogelijkheid om de aanval toe te passen op echte VPN-diensten, aangezien een succesvolle aanval tot nu toe alleen in laboratoriumtesten is aangetoond en voor de uitvoering ervan specifieke voorwaarden aan de kant van de VPN-server en de aangevallen klant vereist zijn. Daarnaast kan de aanval alleen nuttig zijn voor manipulaties met niet-versleutelde verzoeken, zoals DNS-aanvragen, terwijl het gebruik van TLS en HTTPS op applicatieniveau het omleiden van verkeer nutteloos maakt.
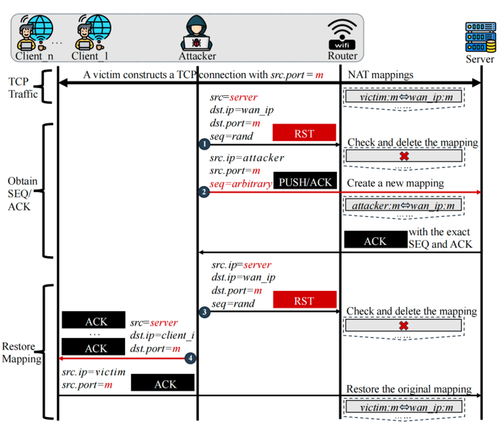
Aanvallen die manipuleren met de NAT-tabel zijn niet alleen van toepassing op VPN's, maar ook op draadloze netwerken, waar NAT wordt gebruikt om gebruikersverbindingen met externe bronnen op het toegangspunt te organiseren. Vorige maand werden de resultaten vrijgegeven van een onderzoek naar de mogelijkheid om een soortgelijke aanval uit te voeren waarbij TCP-verbindingen van andere gebruikers op een draadloos netwerk worden onderschept. De aanvalsaanpak bleek toepasbaar op 24 van de 33 geteste draadloze toegangspunten.
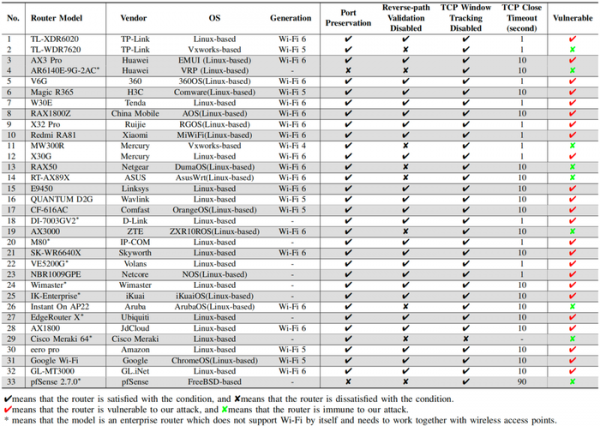
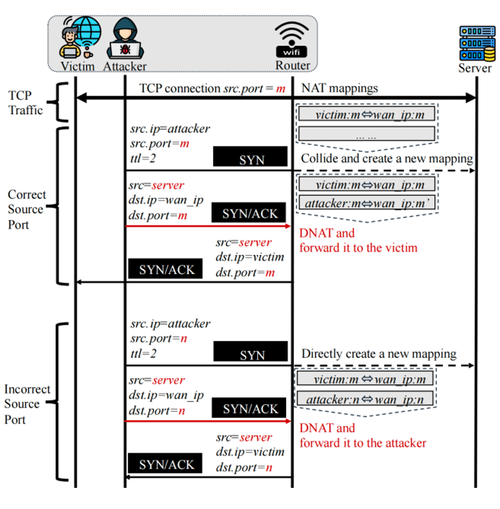
De voorgestelde aanval voor Wi-Fi bleek aanzienlijk eenvoudiger dan de eerder genoemde methode voor VPN's, omdat veel toegangspunten door optimalisaties de juistheid van de volgordef nummers in TCP-pakketten niet controleren. Uiteindelijk was het voldoende om een valse RST-pakket te verzenden om de vermelding in de NAT-tabel te wissen, en vervolgens het antwoord naar de aanvaller's host te sturen om de volgordef nummers (SEQ) en bevestigingsnummers (ACK) te achterhalen die nodig zijn voor het onderscheppen van de TCP-verbinding.
Bron: opennet.ru
