

De release van de HTTP-server Apache 2.4.62 is beschikbaar, waarin twee kwetsbaarheden zijn verholpen en zes wijzigingen zijn aangebracht. De eerste kwetsbaarheid (CVE-2024-40898) maakt een SSRF-aanval (Server-side request forgery) op mod_rewrite mogelijk. Het probleem komt alleen voor op het Windows-platform en het versturen van speciaal opgezette verzoeken kan leiden tot het uitlekken van NTLM-hashes naar een door de aanvallers gecontroleerde server.
De tweede kwetsbaarheid (CVE-2024-40725) maakt het mogelijk om de code van scripts te bekijken waarvan de verwerking is ingesteld met behulp van de AddType-directive. Bijvoorbeeld, er kan een speciaal opgemaakt verzoek worden gedaan aan een PHP-script, wat leidt tot het tonen van de inhoud in plaats van de uitvoering ervan. De correctie blokkeert een extra exploitatiemogelijkheid van de kwetsbaarheid CVE-2024-39884, die is verholpen in versie 2.4.61.
Van de niet-beveiligingsgerelateerde wijzigingen valt de toevoeging op in mod_ssl, waarmee certificaten en sleutels kunnen worden geladen uit opslagen die de pkcs11-standaard ondersteunen.
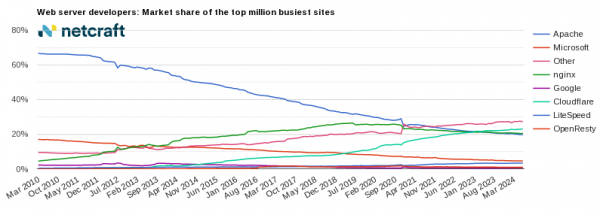
Volgens het juni-rapport van Netcraft draait ongeveer 212 miljoen sites op de http-server Apache (een jaar geleden waren dat er 228 miljoen). Het marktaandeel van Apache httpd wordt geschat op 19,28% van alle sites, wat het de tweede plek geeft in deze categorie (met Nginx op 21,35%, Cloudflare op 11,05% en OpenResty (een platform gebaseerd op nginx en LuaJIT) op 0,79%). Bij het bekijken van alleen actieve sites staat Apache op de eerste plaats in de ranking met een aandeel van 19,13% (Nginx op 18,09%, Cloudflare op 14,80%, Google op 10,01%). Onder de miljoen meest bezochte websites ter wereld staat Apache op de derde plaats met een aandeel van 19,69% (Cloudflare leidt met 23,10% en Nginx met 20,50%).
Bron: opennet.ru
