

Het bedrijf LLC «RusBITekh-Astra» heeft de speciale distributie Astra Linux Special Edition 1.8 gepresenteerd, die kan worden gebruikt voor de bescherming van vertrouwelijke informatie en staatsgeheimen tot het niveau van «speciale importantie». De distributie is gebaseerd op de pakketbasis van Debian GNU/Linux en bevat aanvullende beveiligingsmechanismen, zoals een eigen systeem voor mandaatbeheer, audit, integriteitscontrole en authenticiteit van bestanden (PARSEC), gegarandeerde verwijdering van bestanden, en een kernel-build met patches voor beveiliging. De gebruikersomgeving is gebaseerd op de propriëtaire desktopomgeving Fly met componenten die de Qt-bibliotheek gebruiken.
De distributie wordt verspreid binnen het kader van een licentieovereenkomst, die een aantal beperkingen voor gebruikers oplegt, waaronder de verbod op commercieel gebruik zonder een licentieovereenkomst, decompilatie en disassemblage van het product. De originele, speciaal voor Astra Linux ontwikkelde algoritmen en de broncodes zijn geclassificeerd als commercieel geheim. Gebruikers hebben de mogelijkheid om slechts één exemplaar van het product op één computer te reproduceren of een virtuele machine, en ze krijgen ook het recht om slechts één reservekopie van het medium met het product te maken. Klaarstaande installatiepakketten worden momenteel niet publiekelijk verstrekt, maar containerimages zijn beschikbaar en virtuele machines.
De release heeft met succes een reeks tests doorstaan in het certificeringssysteem voor informatiebeveiligingsmiddelen van de FSTEC van Rusland op het eerste, hoogste, vertrouwensniveau, dat wil zeggen dat het kan worden gebruikt voor het verwerken van informatie die staatsgeheimen van «speciale importantie» bevat. In het certificaat is bevestigd dat het voldoet aan de veiligheidsvereisten voor besturingssystemen, virtualisatie- en containerisatiehulpmiddelen, evenals voor databasesystemen.
Belangrijkste wijzigingen:
- De pakketbasis is bijgewerkt naar Debian 12.
- Twee pakketten met de Linux-kernel zijn beschikbaar, gebaseerd op versies 6.1 en 6.6. De kernel 6.1 wordt geleverd met wijzigingen en correcties van het Institute of System Programming van de Russische Academie van Wetenschappen en zal worden ondersteund gedurende de gehele levenscyclus van het besturingssysteem. Kernel 6.6 is geclassificeerd als zijnde met een kortetermijnondersteuningscyclus.
- Twee aparte repositories zijn aangeboden: Main en Extended. De eerste bevat pakketten die een volledige certificeringscyclus hebben doorlopen, terwijl de tweede ontwikkelingshulpmiddelen, pakketten voor het bouwen van het Main-repository en extra toepassings- en systeempakketten bevat.
- Een nieuwe installer, astra-installer, wordt geactiveerd na het opstarten van het systeem in Live-modus. Ondersteunt externe installatiebeheer via het VNC-protocol.
- Het proces voor het updaten van de tak Astra Linux 1.7 naar versie 1.8 is geautomatiseerd. Bij problemen met de update kan er teruggegaan worden naar de vorige staat.
- Er is een schema toegepast voor het toekennen van voorspelbare namen aan netwerkinterfaces.
- Een DHCP-server Kea is opgenomen.
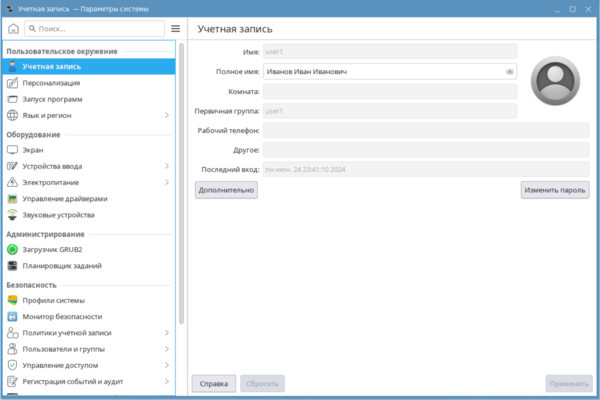
- De interface voor systeemadministratie fly-admin-smc is vervangen door het hulpmiddel astra-systemsettings, dat toegang biedt tot verschillende instellingenmodules. Onder andere is er een module geïntegreerd voor het beheer van het lokale beveiligingsbeleid, die geen aparte toepassing fly-admin-smc vereist. Modules voor gebruikersbeheer, mandaatbeheer, mandaatcontrole van integriteit, controle van bestanden op digitale handtekeningen, systeemauditinstellingen, registratie van aangesloten opslagmedia, geheugenopruiminstellingen, inschakelen van kiosk-modus en beoordeling van de status van beveiligingsfuncties zijn ook beschikbaar.

- Kant-en-klare aanbevolen profielen voor de configuratie van informatieveiligheidsmiddelen voor verschillende gebruiksscenario's zijn geïmplementeerd. Voorheen werd de configuratie gedaan volgens instructies die handmatige arbeid van de beheerder vereisten. In de nieuwe versie is het proces van het wijzigen van instellingen geautomatiseerd.
- Voor dynamische controle van de integriteit van software is de mogelijkheid toegevoegd om SKZI CryptoPro CSP en certificaten te gebruiken voor het verifiëren van digitale handtekeningen, uitgegeven door een certificeringsinstantie.
- Een nieuwe opmaakstijl Astra Proxima is voorgesteld, die de moderne trends in interfacevorming weerspiegelt, maar tegelijkertijd de vertrouwde indeling en het minimalisme behoudt. Vier opmaakmodi zijn beschikbaar: licht, donker, vereenvoudigd (zonder grafische effecten) en dienstbaar.

- Het applicatiemenu is gemoderniseerd en herstructuriseerd (de mogelijkheid voor het terugkeren naar het klassieke menu is voorzien).
- Het geluids thema 'Sterrenminimalisme' is toegevoegd, ontwikkeld in samenwerking met Roscosmos op basis van geluiden van echte ruimteobjecten.
- Het pakket fly-dm-rdp is toegevoegd voor het opzetten van een externe verbinding met het systeem via het RDP-protocol.
- In de bestandsmanager fly-fm is een toolbareditor toegevoegd en is het mogelijk om aangekoppelde netwerkresources in het navigatievenster weer te geven. In de twee-paneelmodus zijn er twee onafhankelijke adresbalken geïmplementeerd.
- Het OpenSSL-pakket is bijgewerkt naar versie 3.2.0.
- De DBMS Tantor is bijgewerkt naar de codebasis PostgreSQL 15 (voorheen werd PostgreSQL 11 gebruikt) met aanvullingen voor gegevensbeveiliging en toegangsbeheer. * Een certificaat van de certificeringsautoriteit van het Ministerie van Digitale Ontwikkeling van de Russische Federatie is ingebouwd in de browsers Chromium, Chromium-gost en Firefox.
- Ondersteuning voor snapshots van virtuele machines met UEFI is toegevoegd, evenals export/import van virtuele machines met snapshots, en het maken van back-ups van virtuele machines met virtnbdbackup, en het groeperen van virtuele machines in groepen binnen virt-manager.
- In de middelen voor mandaatcontrole van integriteit is de mogelijkheid geïmplementeerd om een hiërarchisch integriteitsniveau te gebruiken, waarbij de root FS en alle bestandobjecten na installatie een nul lineaire integriteit hebben, terwijl bestandobjecten en uitgevoerde processen een negatieve lineaire integriteit kunnen krijgen.
- De mogelijkheid om de integriteit van bestandssysteemobjecten en deb-pakketten te waarborgen op basis van sjablonen, bestaande uit lijsten van bestanden voor controle op checksums, is toegevoegd.
- Nieuwe privileges zijn toegevoegd: cap_perfmon (staat het gebruik van bewakingssystemen toe), cap_bpf (staat bepaalde bewerkingen met BPF toe), cap_checkpoint_restore (maakt het mogelijk om de PID te bepalen die aan het volgende proces wordt toegewezen dat binnen de namespace is aangemaakt).
Bron: opennet.ru
